


Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Исследователи разработали новый вектор атаки на мобильные устройства и назвали его «VoltSchemer». С помощью описанного метода можно внедрять голосовые команды для управления помощником на смартфоне и даже нагревать устройства до физического повреждения.

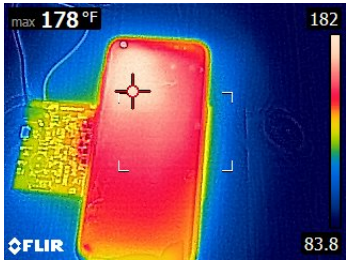
Используя VoltSchemer, условный злоумышленник может раскалить находящийся рядом с беспроводной зарядкой девайс до температуры выше 280 °С.

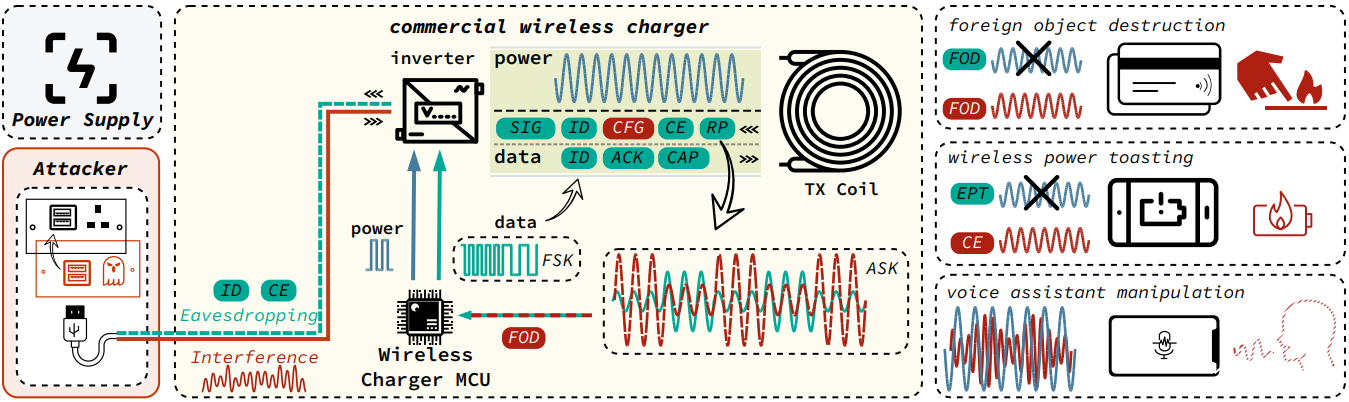
В отчёте специалистов Университета Флориды и CertiK отмечается, что для реализации VoltSchemer используются электромагнитные помехи, с помощью которых можно управлять поведением зарядного устройства.

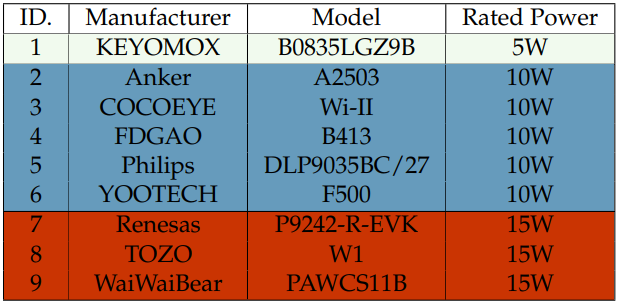
Для демонстрации состоятельности атаки эксперты провели тестирования (PDF) на девяти наиболее популярных беспроводных зарядок, доступных по всему миру. Результаты тестов показали, что такие устройства содержат аппаратные проблемы.


По словам исследователей, атакующие могут манипулировать напряжением, которое подаётся на вход зарядного устройства, и подстраивать колебания напряжения для создания сигнала помех.

В случае VoltSchemer злоумышленники могут задействовать сторонний девайс, при этом не потребуется физически модифицировать зарядку или заражать смартфон вредоносом.

Проблема в том, что действия атакующего могут мешать мобильному устройству обмениваться данными с зарядной станицей. Как известно, они оба используют микроконтролеры для управления процессом зарядки, но VoltSchemer может искажать передаваемые сигналы.

Вектор задействует уязвимости в аппаратной составляющей беспроводных зарядных устройств, а также в протоколах, управляющих их связью. В случае успешной атаки VoltSchemer может перегреть целевой смартфон, обойти стандарты безопасности Qi и внедрить голосовые команды для управления помощником.


В качестве «подопытного» исследователи взяли Samsung Galaxy S8, который удалось разогреть до 352,4 °С.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru