


Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

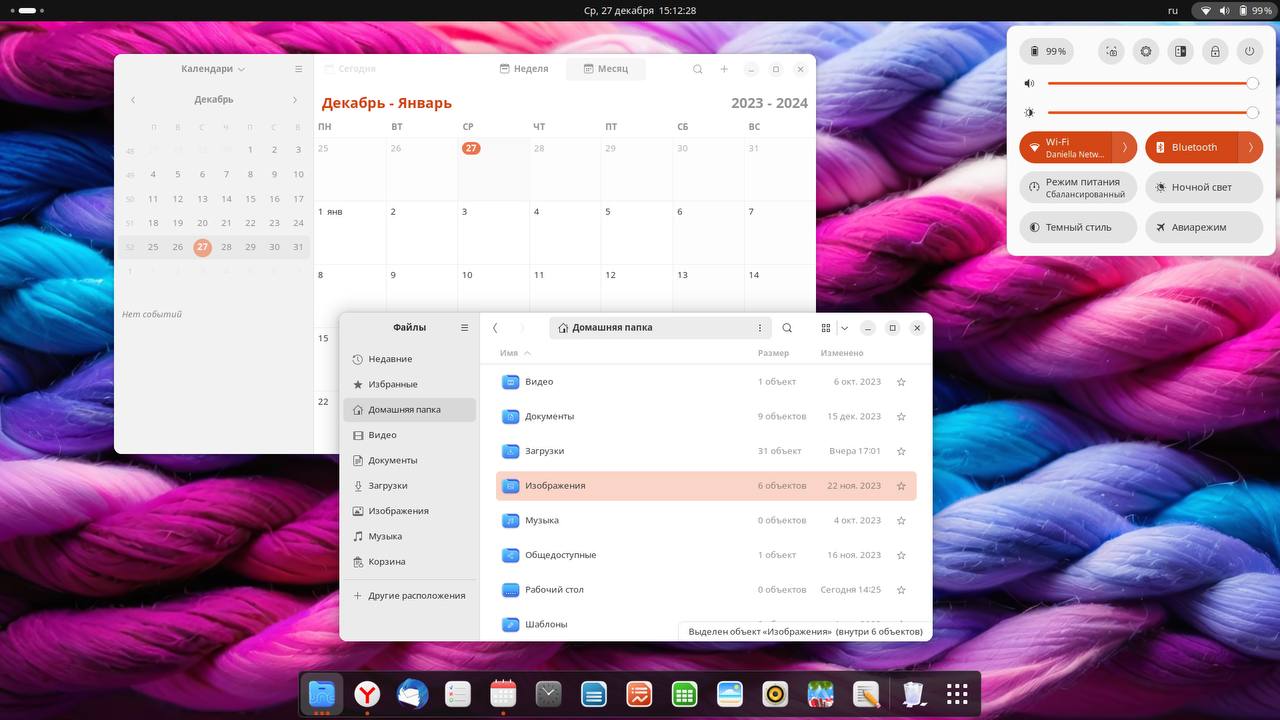
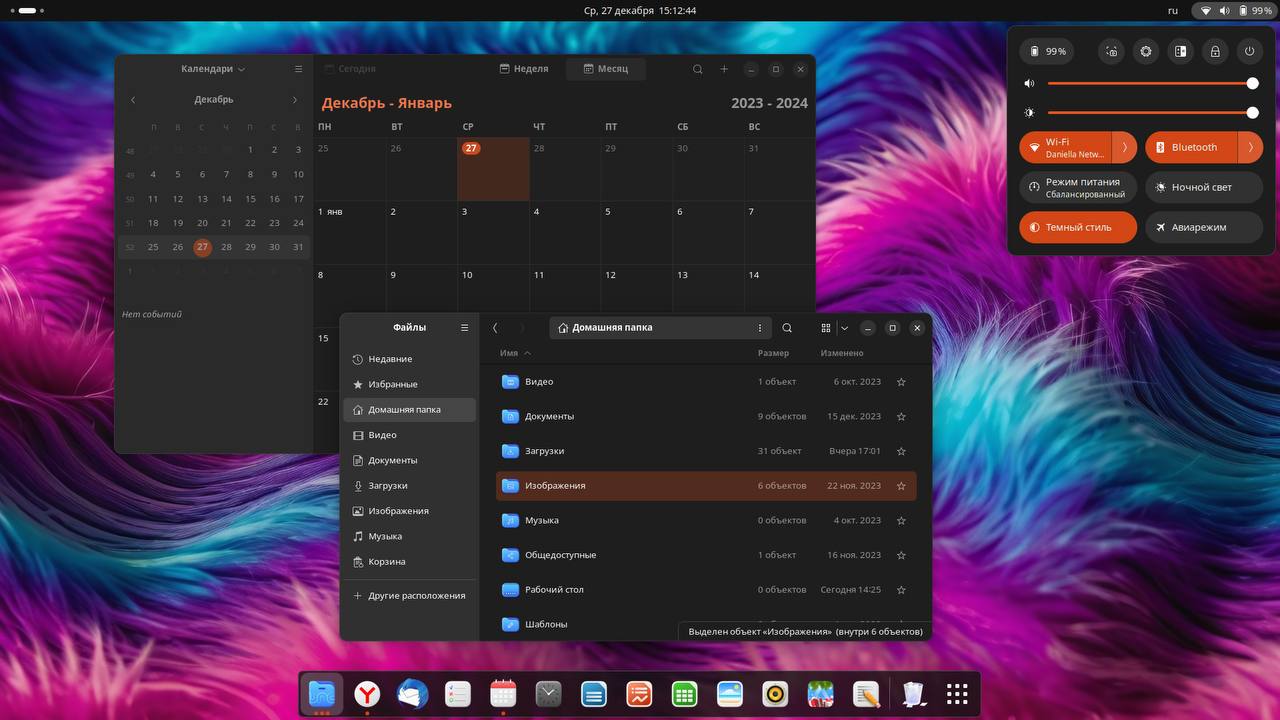
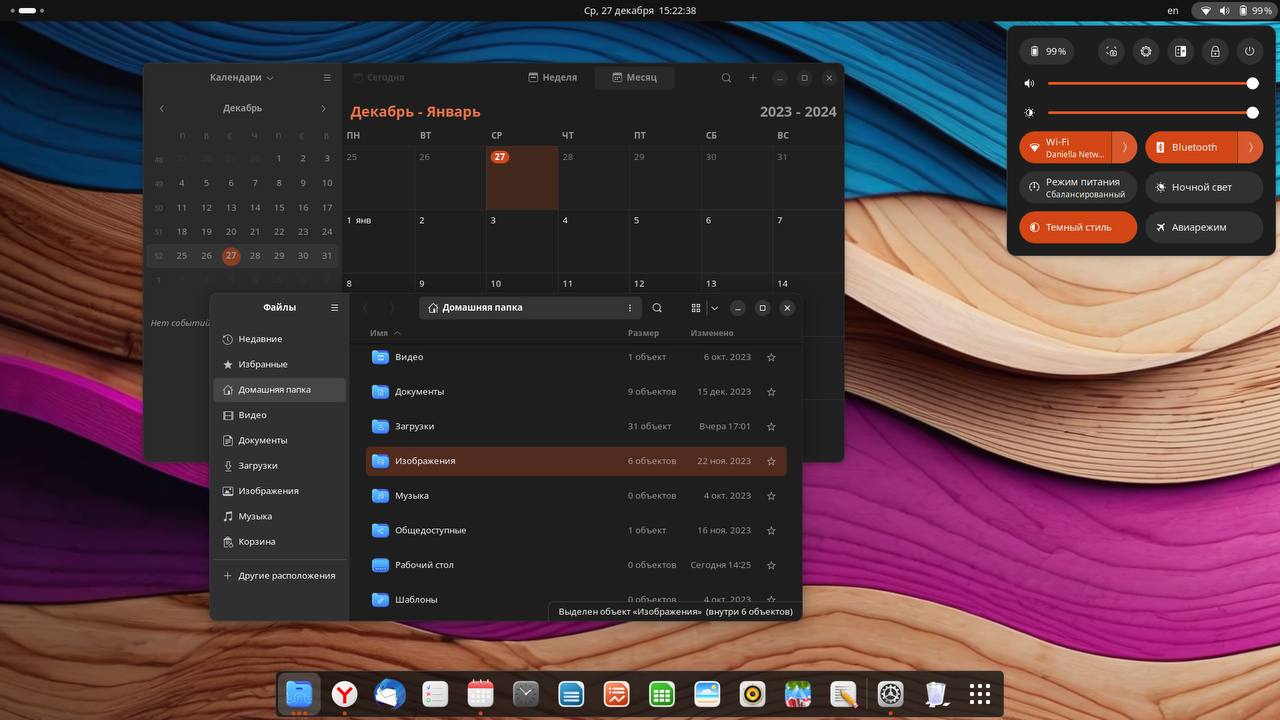
Uncom OS выпустила обновленную версию дистрибутива на базе передовой оболочки GNOME 45. Таким образом, Uncom OS стала первой в мире стабильной, официально поддерживаемой ОС, которая перешла в основной своей версии на GNOME 45.

Новая, доработанная разработчиками Uncom OS версия оболочки GNOME 45 ориентирована на улучшение визуализации и функционала приложений (почты, мессенджеров, браузеров и т.д.).

В частности, в новой версии настройки ОС были усовершенствованы: пользователь обязательно оценит еще более комфортную скорость работы с приложениями, современный интерфейс и удобный поиск.


Uncom OS стремится регулярно улучшать жизнь пользователей.

«Если раньше протестировать последнюю версию GNOME 45 наши пользователи могли через обновление Uncom OS, то сейчас мы переходим к тому, что основной образ операционной системы будет построен на самой передовой среде визуализации GNOME 45 с нашими собственными доработками UI и UX. Мы системно повышаем уровень визуального и функционального комфорта нашей ОС, что в конечном итоге положительно влияет на качество и эффективность работы наших пользователей», – поясняет основатель и генеральный директор Uncom OS Никита Кочерженко.


GNOME – одна из самых популярных сред рабочего стола для Linux, на базе которой работает Uncom OS.


Российская операционная система Uncom OS входит в реестр российского программного обеспечения (реестровая запись № 18198).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru