


Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

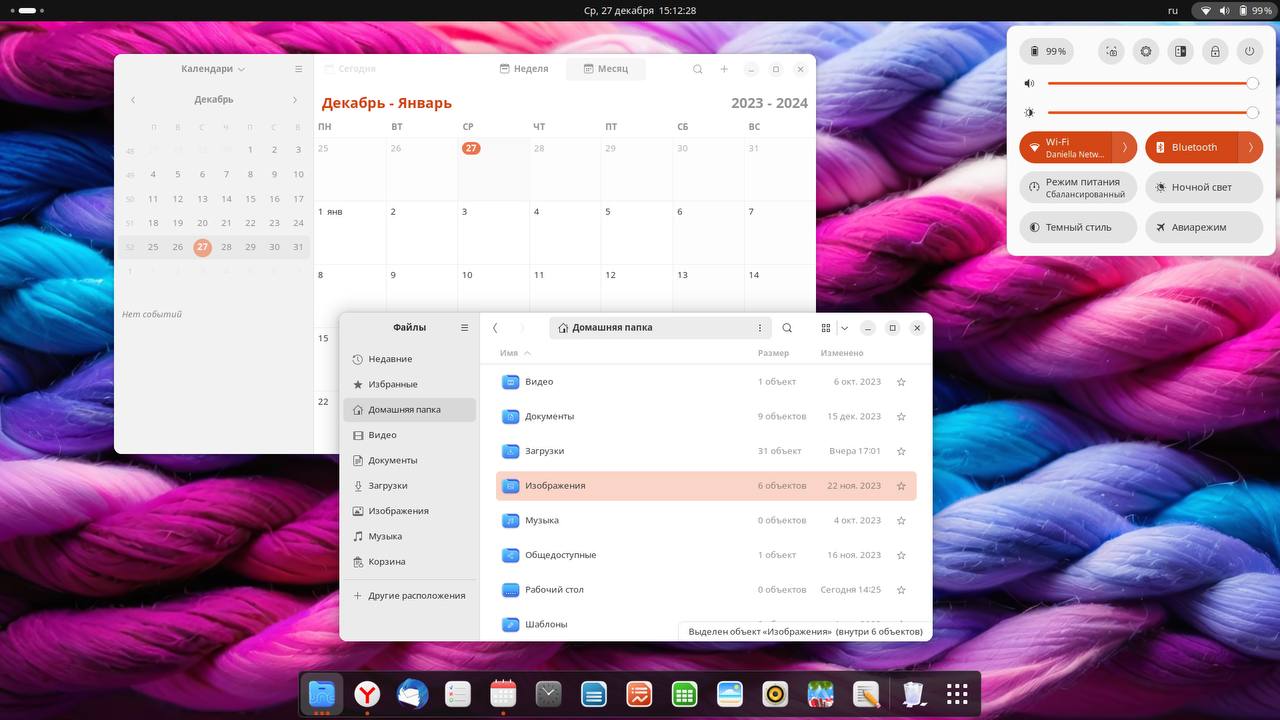
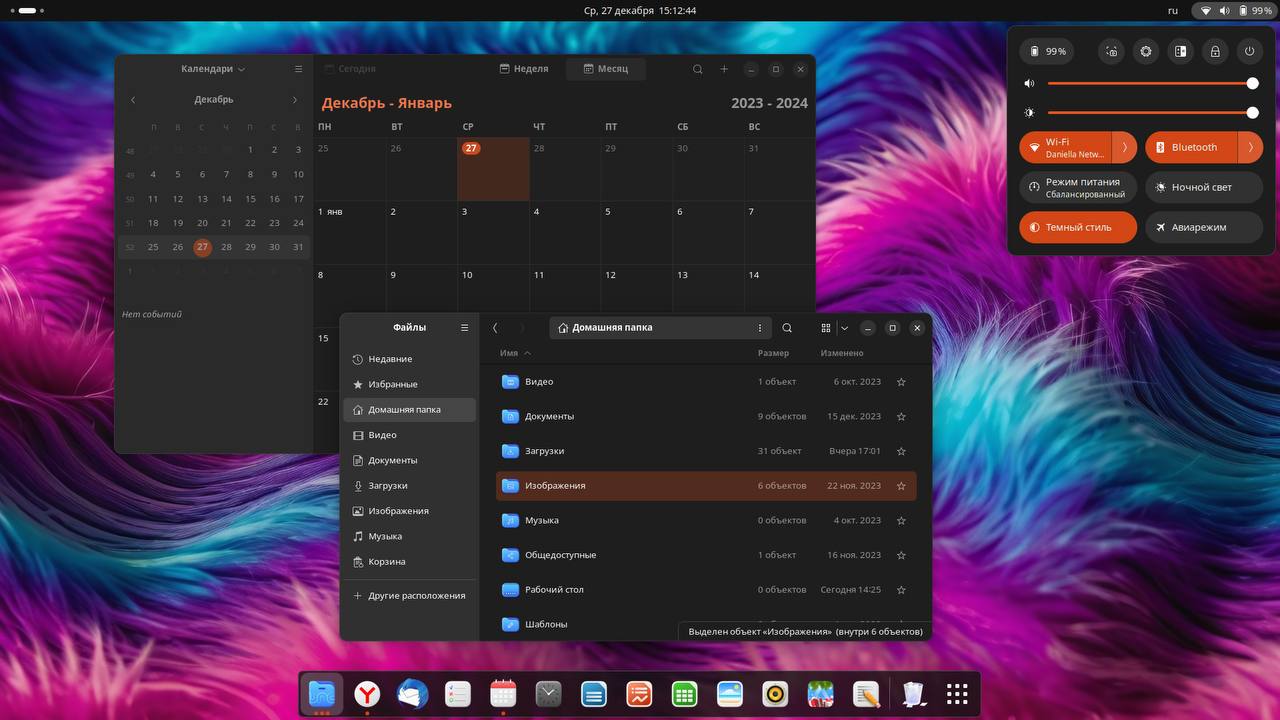
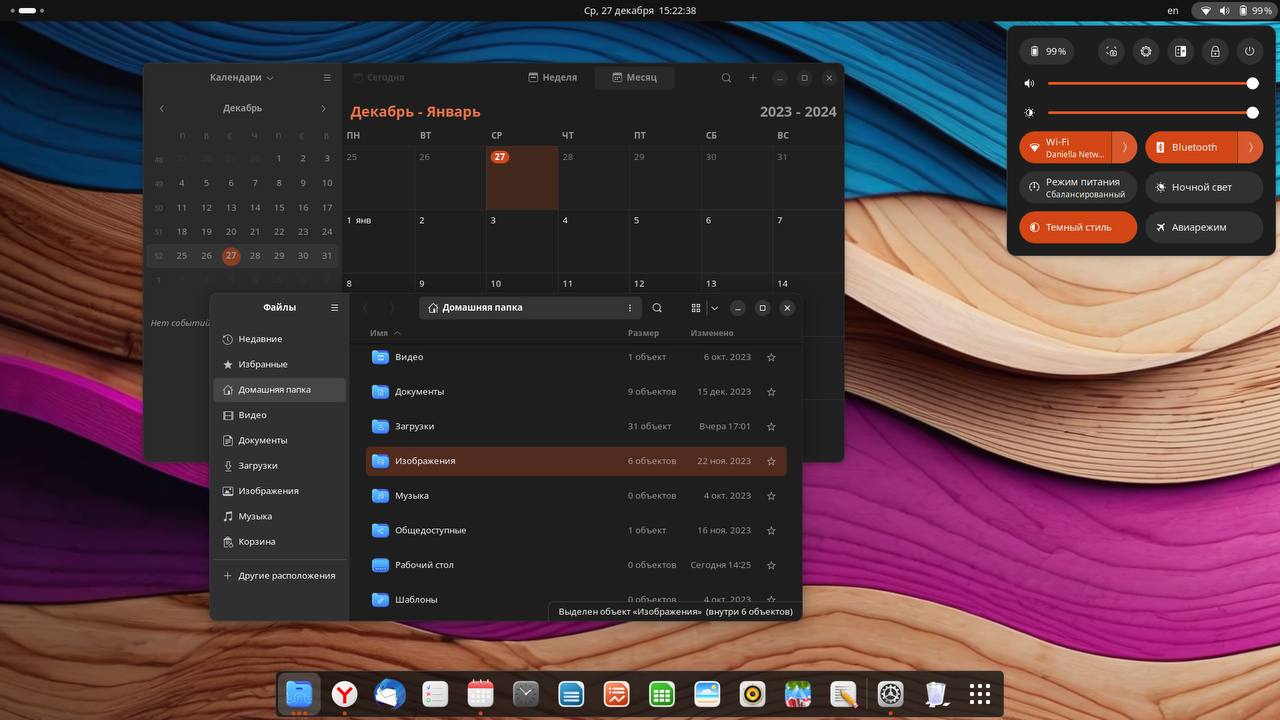
Uncom OS выпустила обновленную версию дистрибутива на базе передовой оболочки GNOME 45. Таким образом, Uncom OS стала первой в мире стабильной, официально поддерживаемой ОС, которая перешла в основной своей версии на GNOME 45.

Новая, доработанная разработчиками Uncom OS версия оболочки GNOME 45 ориентирована на улучшение визуализации и функционала приложений (почты, мессенджеров, браузеров и т.д.).

В частности, в новой версии настройки ОС были усовершенствованы: пользователь обязательно оценит еще более комфортную скорость работы с приложениями, современный интерфейс и удобный поиск.


Uncom OS стремится регулярно улучшать жизнь пользователей.

«Если раньше протестировать последнюю версию GNOME 45 наши пользователи могли через обновление Uncom OS, то сейчас мы переходим к тому, что основной образ операционной системы будет построен на самой передовой среде визуализации GNOME 45 с нашими собственными доработками UI и UX. Мы системно повышаем уровень визуального и функционального комфорта нашей ОС, что в конечном итоге положительно влияет на качество и эффективность работы наших пользователей», – поясняет основатель и генеральный директор Uncom OS Никита Кочерженко.


GNOME – одна из самых популярных сред рабочего стола для Linux, на базе которой работает Uncom OS.


Российская операционная система Uncom OS входит в реестр российского программного обеспечения (реестровая запись № 18198).

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru