


Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

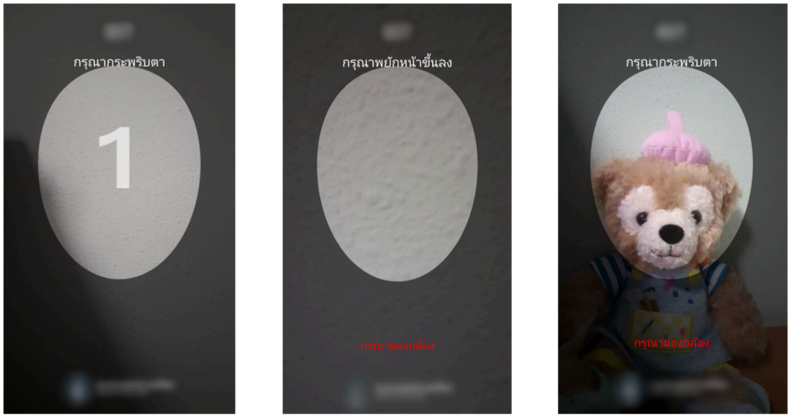
Новый троян GoldPickaxe, атакующий пользователей iOS и Android, использует интересную схему социальной инженерии: жертв обманом заставляют сканировать лица и удостоверяющие документы. В последующем эти данные могут использоваться для создания дипфейков.

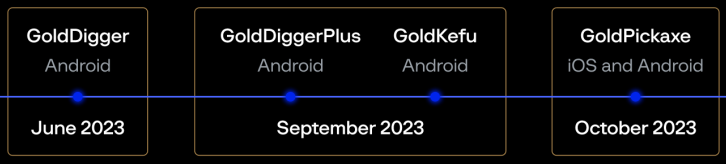
Активность GoldPickaxe зафиксировали специалисты компании Group-IB. Считается, что за трояном стоит китайская кибергруппа GoldFactory (она же якобы в прошлом разрабатывала вредоносы GoldDigger, GoldDiggerPlus и GoldKefu).

Исследователи опасаются, что методами GoldPickaxe в будущем могут воспользоваться операторы других зловредов.

Атаки трояна стартовали в октябре 2023 года. Эксперты считают, что это часть крупной кампании GoldFactory, запущенной в июне 2023-го (в ней также принимает участие Gold Digger).


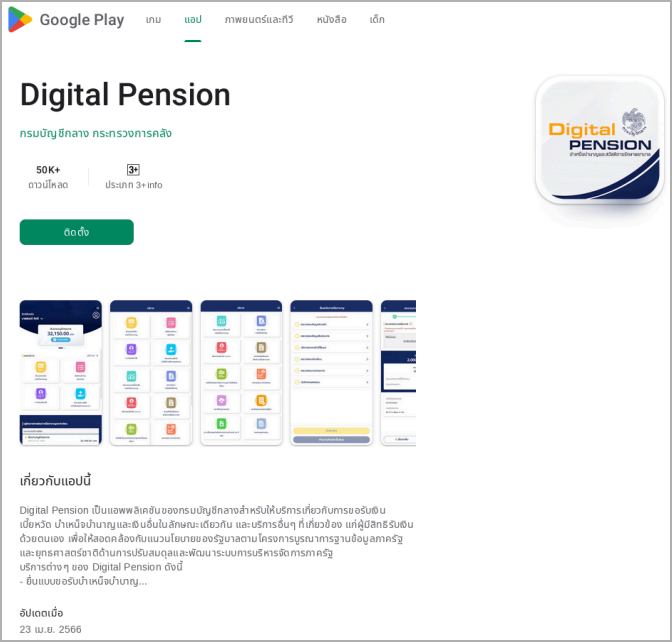
Всё начинается с фишинговых или смишинговых сообщений в приложении LINE, которые обычно маскируются под уведомления от властей. Злоумышленники пытаются заставить жертву установить софт «Digital Pension», размещённый в фейковых копиях площадки Google Play Store.


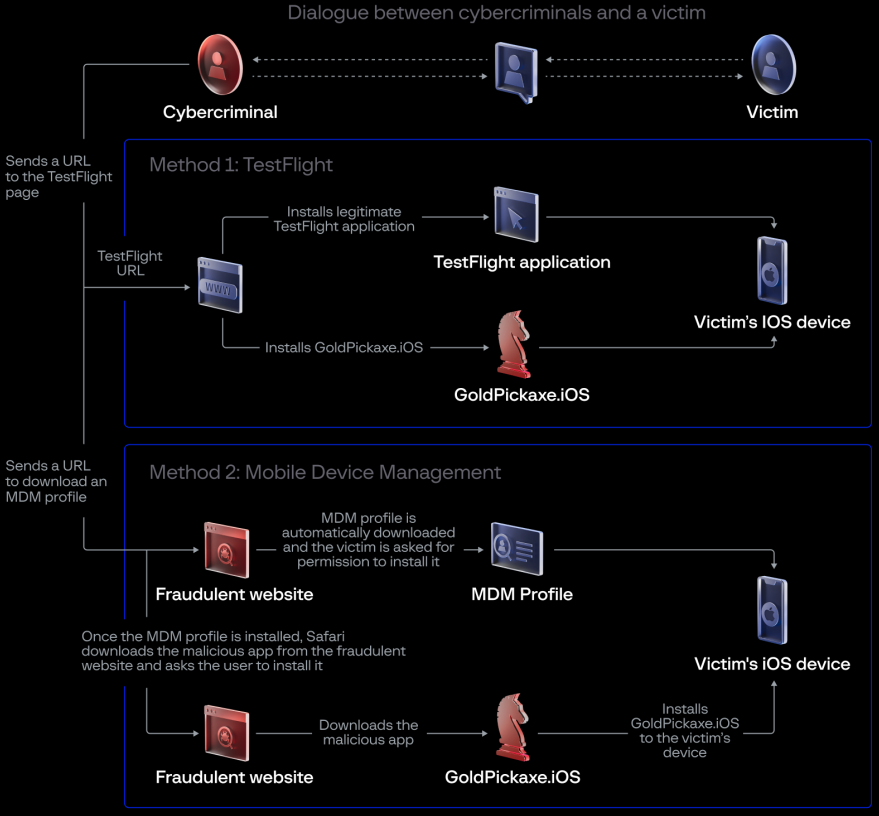
Для пользователей iOS киберпреступники сначала адаптировали схему с помощью приложения TestFlight, которое позволяло обойти стандартные проверки безопасности. Позже Apple удалила TestFlight, а атакующие переключились на загрузку вредоносного профиля управления мобильными устройствами (MDM).


После установки на устройстве GoldPickaxe работает в фоновом режиме и может сканировать лицо пользователя. Помимо этого, вредонос перехватывает входящие СМС-сообщения, запрашивает удостоверяющие документы и перенаправляет сетевой трафик с помощью MicroSocks.


Список поддерживаемых трояном команд выглядит так:

  • Heartbeat — пингует командный сервер (C2);
  • init — отправляет C2 информацию об устройстве;
  • upload_idcard — запрашивает у жертвы фотографию удостоверяющего документа;
  • face — запрашивает видеозапись лица жертвы;
  • upgrade — отображает фейковое сообщение «устройство используется», чтобы предотвратить вмешательство в работу;
  • album — синхронизирует дату фотогалереи;
  • again_upload — повторно выгружает лицо жертвы в ведро;
  • destroy — останавливает процесс трояна.
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru