


Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

Интерфейс Kaspersky Antidrone стал в 12 раз шустрее

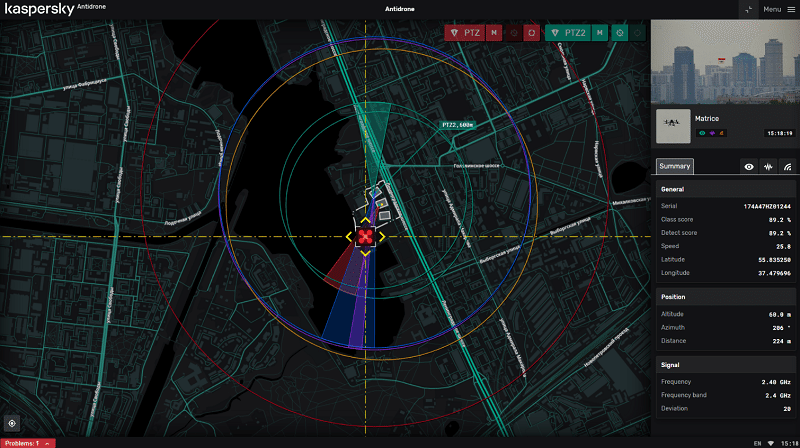
Разработчики Kaspersky Antidrone обновили интерфейс защитной системы, упростив его и ускорив в 12 раз за счет использования нового набора технологий визуализации. Изменения призваны снизить нагрузку на операторов и повысить точность обнаружения БПЛА.

Используя уникальные алгоритмы и технологии машинного обучения, обновленный Kaspersky Antidrone автоматически анализирует данные с разных устройств (радаров, радопеленгаторов, детекторов, оптических камер, тепловизоров) и выводит итог оператору. На карте при этом отображаются только события, обнаруженные датчиками двух и более типов.

Новый набор технологий визуализации позволяет с легкостью отобразить в интерфейсе множество графических элементов. Видео реального времени можно увеличить, чтобы понять, несет ли дрон какой-то груз.

Обновленный интерфейс также предоставляет возможность фильтрации отображаемых событий: через настройки можно, к примеру, отключить обнаружение птиц.

«Этот интерфейс — следующий шаг к получению максимально достоверных данных в области мониторинга дронов, — отметил Владимир Туров, руководитель направления Kaspersky Antidrone в «Лаборатории Касперского». — Мы сумели реализовать уникальный алгоритм, который позволяет повысить качество решения, а также интегрироваться с крупными информационными системами».

Ввод сторонних аппаратных модулей в экосистему и интеграция с другими средствами безопасности еще больше упростились. Масштабировать Kaspersky Antidrone можно как на уровне крупного промышленного предприятия, так и на уровне региона; в обоих случаях процесс много времени не займет.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru