


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

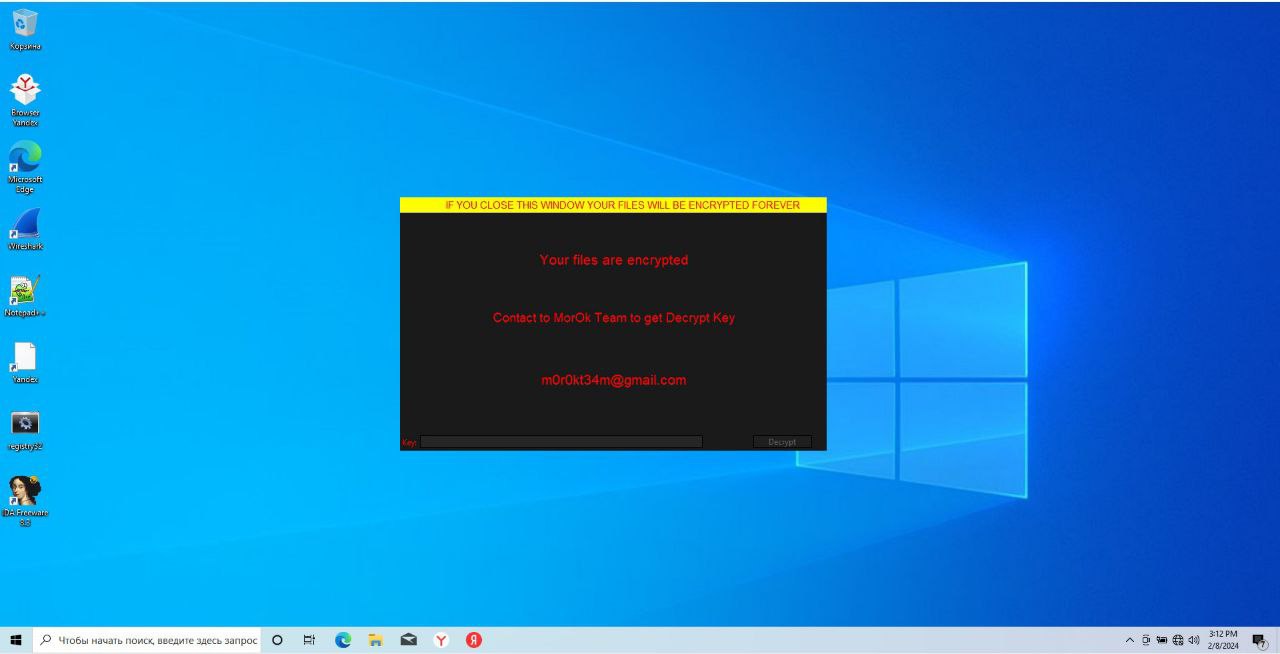
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru