


В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

Google запустила в тестовом режиме новые механизмы блокировки сторонней загрузки приложений для Android, которые запрашивают потенциально опасные разрешения в операционной системе.

Речь идёт об установке софта через файлы формата APK. Такие файлы можно найти на сторонних площадках, что позволяет устанавливать программы в обход официального магазина Google Play.

Однако сторонняя загрузка представляет определённую опасность, поскольку установочные файлы никак не проверяются, а полученный софт может содержать вредоносную составляющую.

Само собой, киберпреступники также берут на вооружение принцип сторонней загрузки и используют социальную инженерию, чтобы заставить пользователя инсталлировать нужное им приложение.

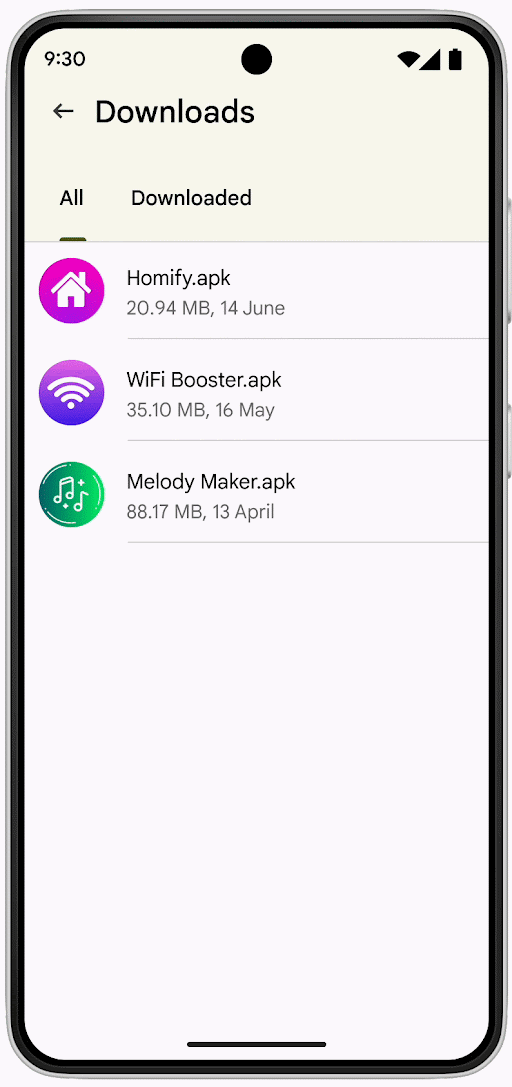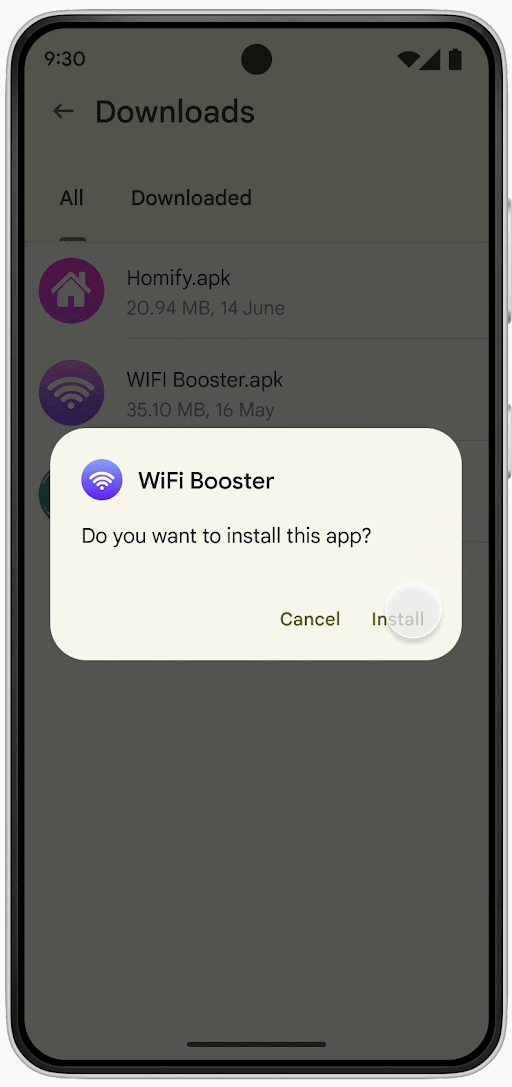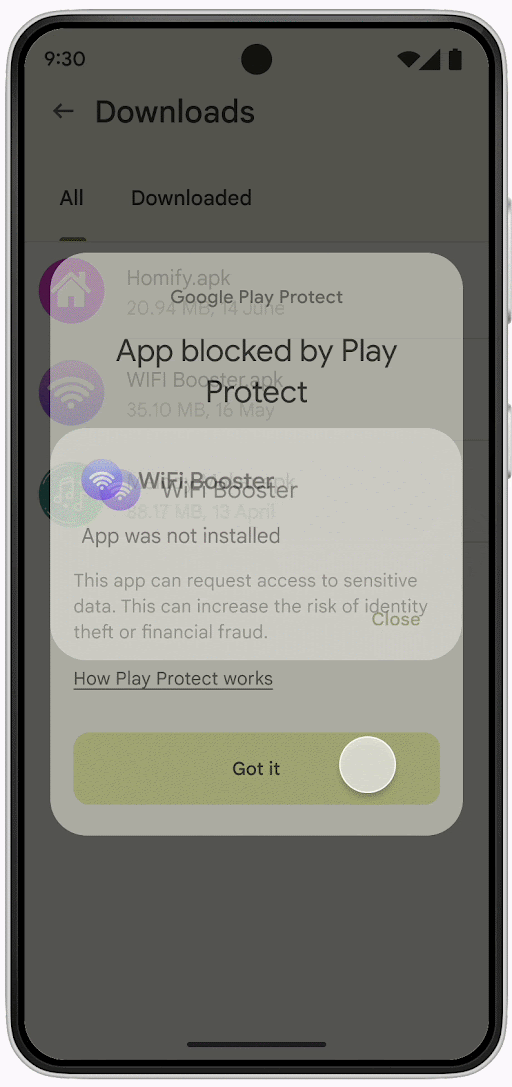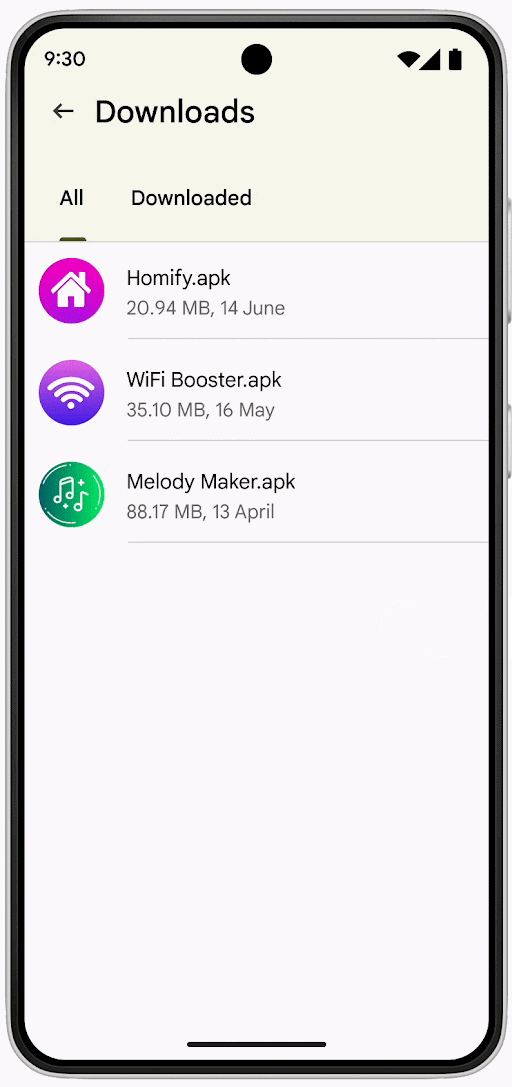
В октябре 2023 года функциональность Google Play Protect дополнилась сканированием сторонних APK-файлов в режиме реального времени. По словам Google, это помогло детектировать 515 тысяч нежелательных программ.

Теперь разработчики в тестовом режиме усилили защиту: операционная система будет блокировать установку APK, запрашивающих потенциально опасные разрешения. В список таких разрешений попали:

  • RECEIVE_SMS — атакующие используют эту опцию для перехвата одноразовых паролей, отправленных в СМС-сообщениях.
  • READ_SMS — принцип приблизительно тот же, только злоумышленники дополнительно вытаскивают личную информацию жертвы.
  • BIND_Notifications — киберпреступники задействуют это разрешение для прочтения информации в уведомлениях.
  • Accessibility — специальные возможности системы Android, которые часто используют вредоносные приложения.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru