


У россиян отвалились бесплатные антивирусы Avast и CCleaner

У россиян отвалились бесплатные антивирусы Avast и CCleaner

У россиян отвалились бесплатные антивирусы Avast и CCleaner

Два дня назад, 29 января, пользователи бесплатных антивирусов Avast и AVG начали жаловаться, что защитный продукт перестал работать на территории России. Доступ к соответствующим сайтам россиянам тоже заблокировали.

Продажи и поставки своего софта в России чешский владелец популярных брендов прекратил еще в марте 2022 года, а теперь, видимо, решил, прикрывшись санкциями, сбросить балласт, не приносящий дохода.

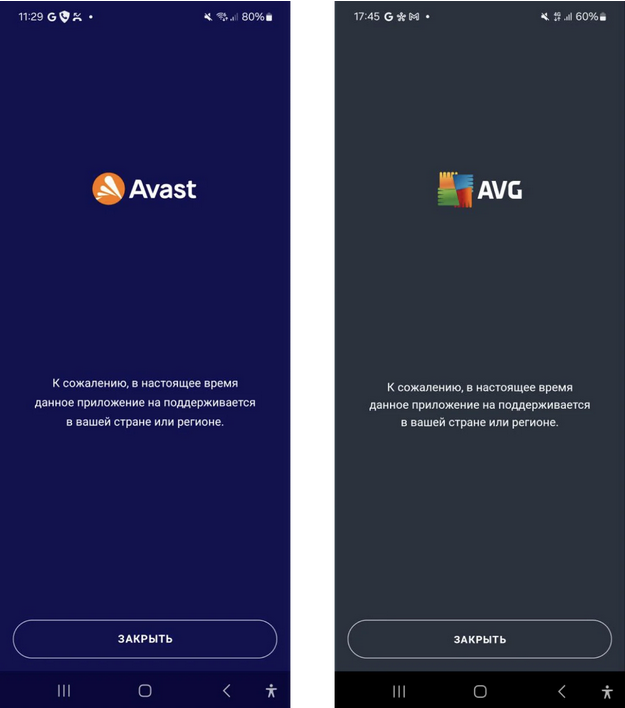
Россияне сообщают, что при открытии Avast Free Antivirus либо Avast Mobile Security для Android на экране отображается уведомление об отсутствии поддержки продукта в текущем местоположении. Такая же нотификация появляется при попытке запуска десктопного и мобильного AVG AntiVirus FREE.


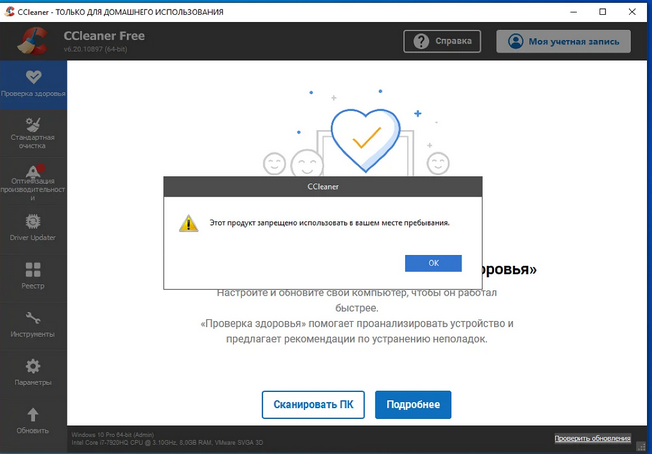
Доступ к сайтам Avast и AVG для россиян заблокирован, хотя при подключении через VPN они по-прежнему грузятся, даже в русскоязычной версии (проверено). Перестала работать также бесплатная утилита CCleaner.


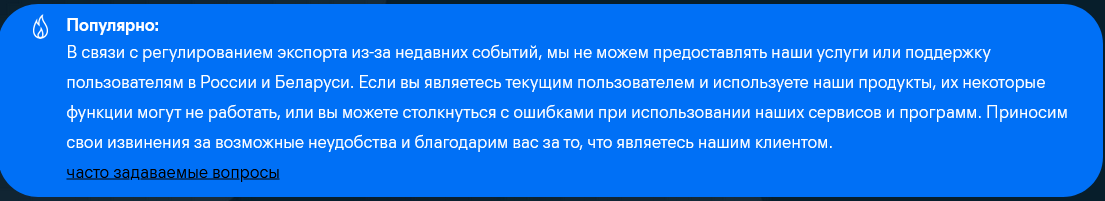
Официального заявления Avast по поводу новых ограничений пока не последовало. На старт-страницу сайта службы поддержки компании выведен такой ответ на все вопросы россиян, у которых неожиданно отвалилась защита:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru