


Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

Россиянам раздают MetaStealer под видом сертификата безопасности Минцифры

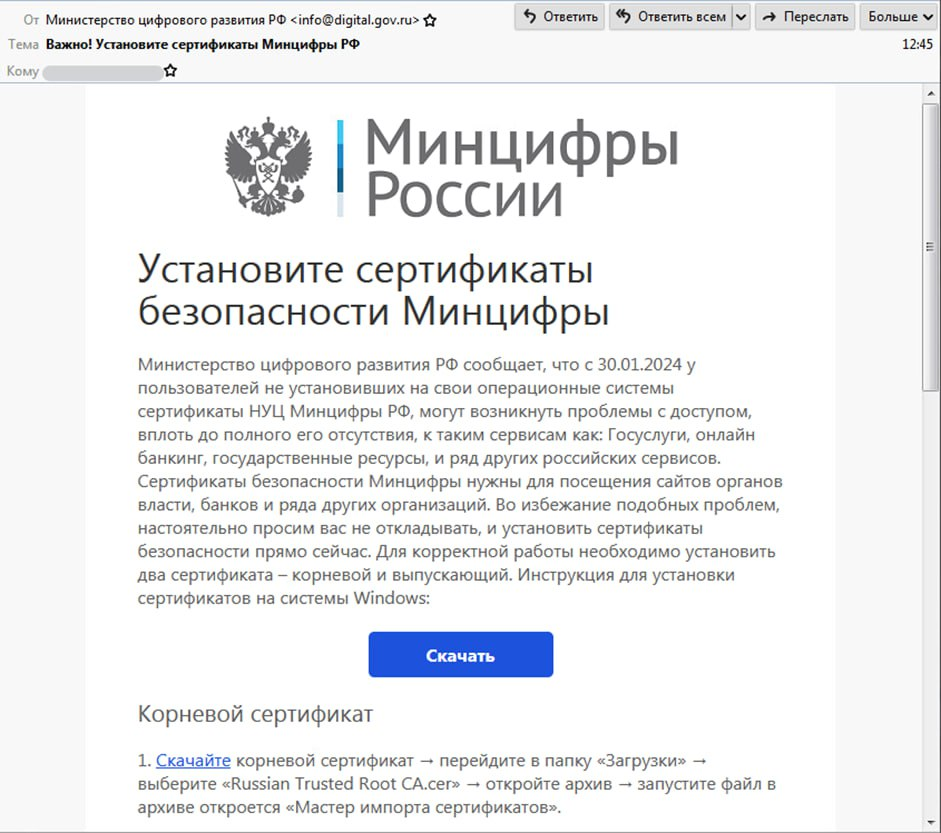
Эксперты F.A.C.C.T. зафиксировали вредоносную рассылку, использующую имя Минцифры РФ. Злоумышленники запугивают россиян, побуждая загрузить инфостилера под видом сертификатов, без которых якобы 30 января отвалятся госуслуги и онлайн-банкинг.

Поддельные письма, по словам аналитиков, выдержаны в стиле официального уведомления и написаны почти без ошибок. Чтобы скрыть истинный адрес отправителя, используется спуфинг.


При переходе по встроенной ссылке на машину жертвы загружается RAR-архив с двумя одинаковыми экзешниками — загрузчиком MetaStealer. Различаются лишь имена файлов, да и то незначительно: russian_trusted_root_ca.cer.exe и russian_trusted_sub_ca.cer.exe (вредоноса распознают 42 антивируса из 70 на VirusTotal по состоянию на 30 января).

Похитителя информации MetaStealer использует также APT-группа Sticky Werewolf, однако эксперты не обнаружили признаков ее причастности к данной рассылке. На черном рынке зловред доступен в двух версиях: для macOS и Windows.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru