


QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

Эксперты Check Point выявили новый вариант квишинга (фишинг с помощью QR-кодов). Встроенная в QR-код ссылка ведет на ресурс, снимающий цифровой отпечаток посетителя; по результатам проверки отрабатывает тот или иной редирект.

По данным аналитиков, в августе – сентябре 2023 года число квишинг-атак по каналам электронной почты возросло на 587%. ИБ-вендорам пришлось в срочном порядке разрабатывать спецзащиту для имейл; в ответ злоумышленники скорректировали схему атаки.

Ранее она была довольно проста: при сканировании присланного в письме QR-кода происходило перенаправление на фишинговую страницу. Теперь таких редиректов несколько, и конечный пункт назначения зависит от устройства пользователя (Android или, к примеру, macOS-компьютер), совершившего переход по стартовой ссылке.

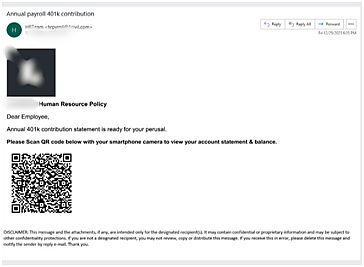
Атака, как и прежде, начинается с поддельного сообщения, конечная цель злоумышленников тоже не изменилась: кража учетных данных, иногда с установкой зловреда. Вредоносный QR-код чаще всего вставлен в тело письма, хотя может также присутствовать в PDF-вложении.


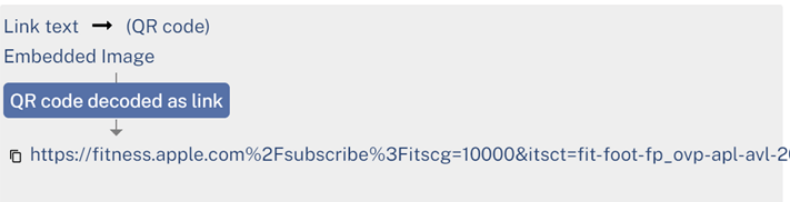
Встроенная в QR-код ссылка привязана к ресурсу, выполняющему слепую переадресацию в другой домен для автоматической проверки взаимодействующего устройства по заданным параметрам (ОС, браузер, размер экрана и т. п.).


По результатам проверки пейлоад может перенаправить посетителя на фишинговую страницу (например, фейковый вход на сервис Microsoft) либо подключить ресурсоемкую программу как меру против попыток деобфускации и обратного инжиниринга.

За две январских недели эксперты насчитали около 20 тыс. таких квишинг-атак. Обычная защита имейл обнаружить их не в состоянии, так как она проверяет только первую ссылку. В данном случае используются несколько слоев обфускации, и выявить угрозу смогут лишь комплексные решения, работающие на разных уровнях.

«Фишинговые атаки при помощи QR-кодов набирают обороты по всему миру, — комментирует главный специалист отдела комплексных СЗИ компании «Газинформсервис» Дмитрий Овчинников. — Использование ИИ позволяет аферистам конструировать такие вредоносные воздействия довольно быстро и с низкими трудозатратами. Если мы говорим про атаку на корпоративных пользователей, то ответом на такого рода угрозы стал класс средств защиты информации UEBA».

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru