


QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

Эксперты Check Point выявили новый вариант квишинга (фишинг с помощью QR-кодов). Встроенная в QR-код ссылка ведет на ресурс, снимающий цифровой отпечаток посетителя; по результатам проверки отрабатывает тот или иной редирект.

По данным аналитиков, в августе – сентябре 2023 года число квишинг-атак по каналам электронной почты возросло на 587%. ИБ-вендорам пришлось в срочном порядке разрабатывать спецзащиту для имейл; в ответ злоумышленники скорректировали схему атаки.

Ранее она была довольно проста: при сканировании присланного в письме QR-кода происходило перенаправление на фишинговую страницу. Теперь таких редиректов несколько, и конечный пункт назначения зависит от устройства пользователя (Android или, к примеру, macOS-компьютер), совершившего переход по стартовой ссылке.

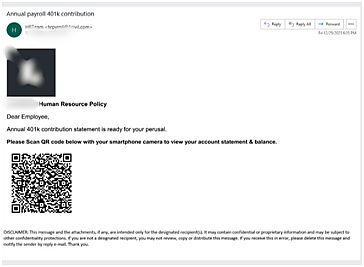
Атака, как и прежде, начинается с поддельного сообщения, конечная цель злоумышленников тоже не изменилась: кража учетных данных, иногда с установкой зловреда. Вредоносный QR-код чаще всего вставлен в тело письма, хотя может также присутствовать в PDF-вложении.


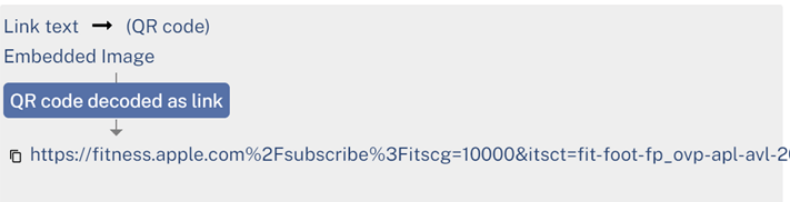
Встроенная в QR-код ссылка привязана к ресурсу, выполняющему слепую переадресацию в другой домен для автоматической проверки взаимодействующего устройства по заданным параметрам (ОС, браузер, размер экрана и т. п.).


По результатам проверки пейлоад может перенаправить посетителя на фишинговую страницу (например, фейковый вход на сервис Microsoft) либо подключить ресурсоемкую программу как меру против попыток деобфускации и обратного инжиниринга.

За две январских недели эксперты насчитали около 20 тыс. таких квишинг-атак. Обычная защита имейл обнаружить их не в состоянии, так как она проверяет только первую ссылку. В данном случае используются несколько слоев обфускации, и выявить угрозу смогут лишь комплексные решения, работающие на разных уровнях.

«Фишинговые атаки при помощи QR-кодов набирают обороты по всему миру, — комментирует главный специалист отдела комплексных СЗИ компании «Газинформсервис» Дмитрий Овчинников. — Использование ИИ позволяет аферистам конструировать такие вредоносные воздействия довольно быстро и с низкими трудозатратами. Если мы говорим про атаку на корпоративных пользователей, то ответом на такого рода угрозы стал класс средств защиты информации UEBA».

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru