


QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

Эксперты Check Point выявили новый вариант квишинга (фишинг с помощью QR-кодов). Встроенная в QR-код ссылка ведет на ресурс, снимающий цифровой отпечаток посетителя; по результатам проверки отрабатывает тот или иной редирект.

По данным аналитиков, в августе – сентябре 2023 года число квишинг-атак по каналам электронной почты возросло на 587%. ИБ-вендорам пришлось в срочном порядке разрабатывать спецзащиту для имейл; в ответ злоумышленники скорректировали схему атаки.

Ранее она была довольно проста: при сканировании присланного в письме QR-кода происходило перенаправление на фишинговую страницу. Теперь таких редиректов несколько, и конечный пункт назначения зависит от устройства пользователя (Android или, к примеру, macOS-компьютер), совершившего переход по стартовой ссылке.

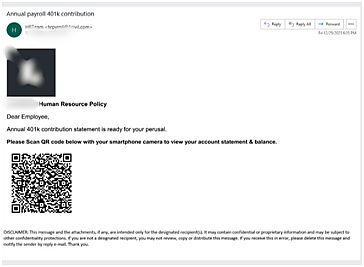
Атака, как и прежде, начинается с поддельного сообщения, конечная цель злоумышленников тоже не изменилась: кража учетных данных, иногда с установкой зловреда. Вредоносный QR-код чаще всего вставлен в тело письма, хотя может также присутствовать в PDF-вложении.


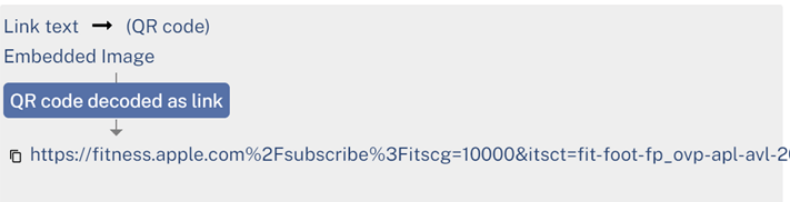
Встроенная в QR-код ссылка привязана к ресурсу, выполняющему слепую переадресацию в другой домен для автоматической проверки взаимодействующего устройства по заданным параметрам (ОС, браузер, размер экрана и т. п.).


По результатам проверки пейлоад может перенаправить посетителя на фишинговую страницу (например, фейковый вход на сервис Microsoft) либо подключить ресурсоемкую программу как меру против попыток деобфускации и обратного инжиниринга.

За две январских недели эксперты насчитали около 20 тыс. таких квишинг-атак. Обычная защита имейл обнаружить их не в состоянии, так как она проверяет только первую ссылку. В данном случае используются несколько слоев обфускации, и выявить угрозу смогут лишь комплексные решения, работающие на разных уровнях.

«Фишинговые атаки при помощи QR-кодов набирают обороты по всему миру, — комментирует главный специалист отдела комплексных СЗИ компании «Газинформсервис» Дмитрий Овчинников. — Использование ИИ позволяет аферистам конструировать такие вредоносные воздействия довольно быстро и с низкими трудозатратами. Если мы говорим про атаку на корпоративных пользователей, то ответом на такого рода угрозы стал класс средств защиты информации UEBA».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru