


Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

В репозитории Python Package Index (PyPI) нашлась очередная порция вредоносных пакетов, доставляющих на Windows-компьютеры вредоносную программу WhiteSnake. Задача «белой змеи» — вытащить конфиденциальные данные жертвы.

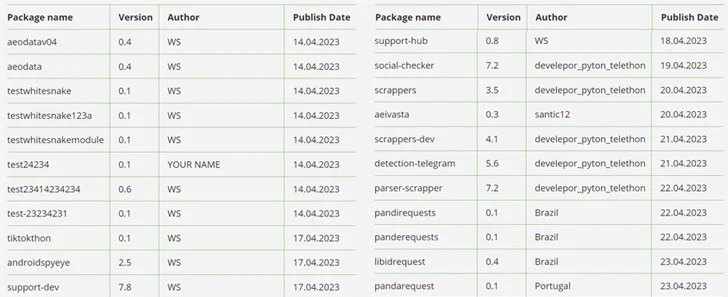
Пакеты, которых стоит остерегаться, имеют следующие имена: nigpal, figflix, telerer, seGMM, fbdebug, sGMM, myGens, NewGends и TestLibs111. Их загрузил злоумышленник с ником WS.

«В упомянутых пакетах можно найти зашифрованный Base64 исходный код Python-скриптов. Он располагается в файлах setup.py. В зависимости от версии операционной системы конечный пейлоад устанавливается после инсталляции Python-пакетов», — пишет в отчёте команда Fortinet FortiGuard Labs.

Если на целевом компьютере установлена Windows, жертва получает в систему вредонос WhiteSnake. Пользователям Linux достаётся скрипт на Python, собирающий конфиденциальную информацию.

В феврале прошлого года мы писали про WhiteSnake, который может атаковать как Windows, так и Linux. Тем не менее функциональность трояна в *nix-системах ограничена.

Летом прошлого года киберпреступники рассылали WhiteSnake российским компаниям от лица Роскомнадзора.

«Белая змея» может вытаскивать данные из браузеров, криптовалютных кошельков и популярных приложений: WinSCP, CoreFTP, Windscribe, Filezilla, AzireVPN, Snowflake, Steam, Discord, Signal и Telegram.


Исследователи из Checkmarx считают, что за распространением WhiteSnake стоит группировка PYTA31. Интересно, что найденные в PyPI пакеты демонстрируют функциональность клипера — вредоноса, перехватывающего данные в буфере обмена.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru