


Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

В репозитории Python Package Index (PyPI) нашлась очередная порция вредоносных пакетов, доставляющих на Windows-компьютеры вредоносную программу WhiteSnake. Задача «белой змеи» — вытащить конфиденциальные данные жертвы.

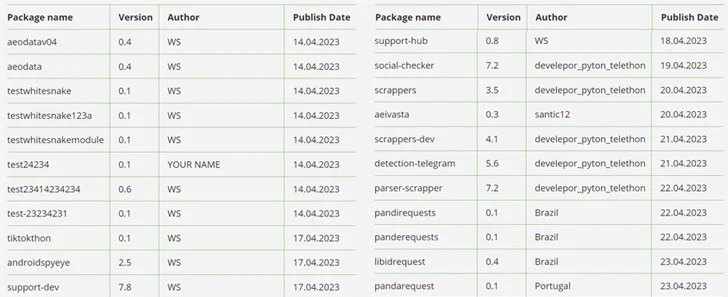
Пакеты, которых стоит остерегаться, имеют следующие имена: nigpal, figflix, telerer, seGMM, fbdebug, sGMM, myGens, NewGends и TestLibs111. Их загрузил злоумышленник с ником WS.

«В упомянутых пакетах можно найти зашифрованный Base64 исходный код Python-скриптов. Он располагается в файлах setup.py. В зависимости от версии операционной системы конечный пейлоад устанавливается после инсталляции Python-пакетов», — пишет в отчёте команда Fortinet FortiGuard Labs.

Если на целевом компьютере установлена Windows, жертва получает в систему вредонос WhiteSnake. Пользователям Linux достаётся скрипт на Python, собирающий конфиденциальную информацию.

В феврале прошлого года мы писали про WhiteSnake, который может атаковать как Windows, так и Linux. Тем не менее функциональность трояна в *nix-системах ограничена.

Летом прошлого года киберпреступники рассылали WhiteSnake российским компаниям от лица Роскомнадзора.

«Белая змея» может вытаскивать данные из браузеров, криптовалютных кошельков и популярных приложений: WinSCP, CoreFTP, Windscribe, Filezilla, AzireVPN, Snowflake, Steam, Discord, Signal и Telegram.


Исследователи из Checkmarx считают, что за распространением WhiteSnake стоит группировка PYTA31. Интересно, что найденные в PyPI пакеты демонстрируют функциональность клипера — вредоноса, перехватывающего данные в буфере обмена.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru