


В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

«Инфосистемы Джет» опубликовала итоги анализа киберугроз, с которыми ее клиенты столкнулись в 2023 году. Зафиксировано на 11% больше атак, чем в 2022 году (drive-by-загрузки, фишинг и т. п.); на периметре 72% компаний найдены критические уязвимости.

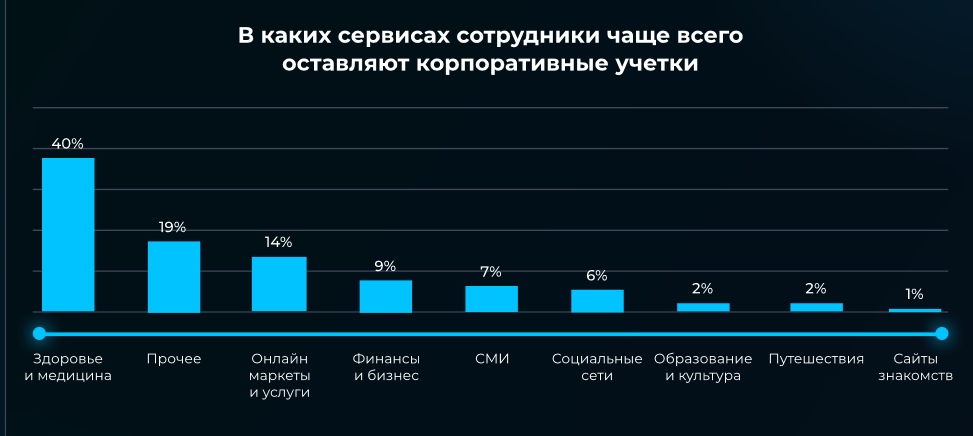
Более чем у 90% подопечных выявлена утечка корпоративных учеток, при этом почти в половине случаев пароли сливаются в открытом виде (в 44% — в виде хешей). Имена 93% подписчиков на услугу мониторинга внешних угроз упоминались на теневых форумах и в телеграм-каналах, посещаемых киберкриминалом.


«В 2023 году индустрия кибербезопасности столкнулась с необходимостью пересмотра своих стратегий и приоритетов, — подчеркнул Андрей Янкин, директор ИБ-центра «Инфосистемы Джет». — Компании вынуждены активно анализировать и контролировать информацию за пределами своих внутренних сетей, чтобы обеспечить системный контроль защищенности постоянно модернизируемой ИТ-инфраструктуры».

Аналитики также отметили рост популярности взлома ИТ-подрядчиков как способа проникновения в целевые сети. Вклад таких случаев эксплуатации доверия в общий объем атак возрос (PDF) более чем на 20%.

Усложнение характера и методов атак, расширение арсенала самозащиты вредоносов, активное использование злоумышленниками средств автоматизации и освоение ими ИИ-технологий диктуют смену приоритетов при обеспечении безопасности бизнеса.

В этом году эксперты прогнозируют рост спроса на услуги по управлению рисками, активизацию работы с кадрами как меры противодействия инсайдерским сливам, увеличение инвестиций в киберстрахование.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru