


В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

«Инфосистемы Джет» опубликовала итоги анализа киберугроз, с которыми ее клиенты столкнулись в 2023 году. Зафиксировано на 11% больше атак, чем в 2022 году (drive-by-загрузки, фишинг и т. п.); на периметре 72% компаний найдены критические уязвимости.

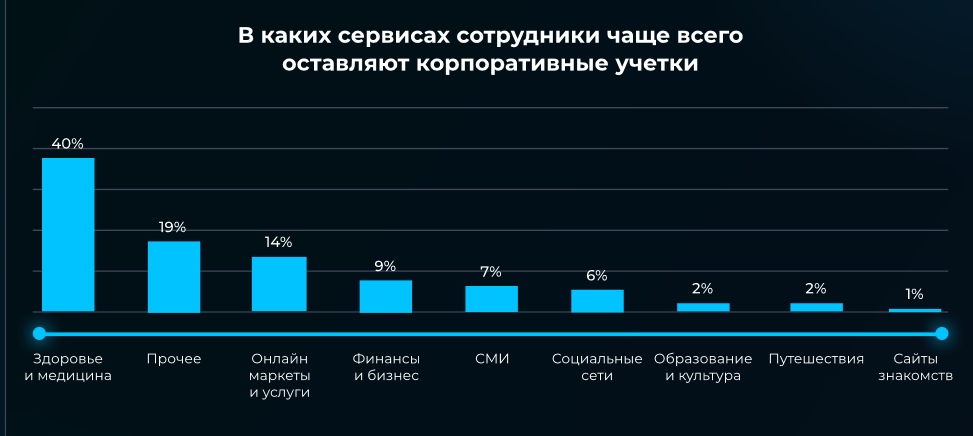
Более чем у 90% подопечных выявлена утечка корпоративных учеток, при этом почти в половине случаев пароли сливаются в открытом виде (в 44% — в виде хешей). Имена 93% подписчиков на услугу мониторинга внешних угроз упоминались на теневых форумах и в телеграм-каналах, посещаемых киберкриминалом.


«В 2023 году индустрия кибербезопасности столкнулась с необходимостью пересмотра своих стратегий и приоритетов, — подчеркнул Андрей Янкин, директор ИБ-центра «Инфосистемы Джет». — Компании вынуждены активно анализировать и контролировать информацию за пределами своих внутренних сетей, чтобы обеспечить системный контроль защищенности постоянно модернизируемой ИТ-инфраструктуры».

Аналитики также отметили рост популярности взлома ИТ-подрядчиков как способа проникновения в целевые сети. Вклад таких случаев эксплуатации доверия в общий объем атак возрос (PDF) более чем на 20%.

Усложнение характера и методов атак, расширение арсенала самозащиты вредоносов, активное использование злоумышленниками средств автоматизации и освоение ими ИИ-технологий диктуют смену приоритетов при обеспечении безопасности бизнеса.

В этом году эксперты прогнозируют рост спроса на услуги по управлению рисками, активизацию работы с кадрами как меры противодействия инсайдерским сливам, увеличение инвестиций в киберстрахование.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru