


Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Ряд iOS-приложений использует фоновые процессы, связанные с пуш-уведомлениями, для сбора данных о девайсе. Такие методы помогают снять цифровой отпечаток и создать рекламный профиль, объясняет Томми Мыск, исследователь в области безопасности мобильных устройств.

Уведомления помогают разработчикам софта обходить установленные Apple ограничения на фоновую активность приложений. Мыск считает, что эта лазейка угрожает конфиденциальности пользователей.

«Приложения не должны скрыто создавать профиль пользователя, основанный на собранных данных, а также не должны способствовать идентификации анонимных юзеров», — гласит выжимка из правил App Store.

Томми Мыск решил изучить, какие именно данные отправляют фоновые процессы iOS при получении уведомлений. В результате выяснилось, что многие программы злоупотребляют нотификациями и уже успели собрать серьёзную базу пользователей.

Стоит учитывать, что Apple изначально разрабатывала iOS таким образом, чтобы приложения в фоне не могли мониторить или вмешиваться в текущие активности. Однако в iOS 10 разработчики добавили новую систему, допускающую запуск процессов в фоне для получения уведомлений.

Теперь софт получает пуш-уведомдение и расшифровывает его, чтобы подгрузить пользователю дополнительный контент со своего сервера. После этого фоновая активность опять ограничивается.

Как объяснил Мыск, многие приложения рассматривают эту фичу в качестве возможности для передачи данных о девайсе на серверы разработчиков. Это может быть локализация ОС, время работы устройства, язык клавиатуры, доступная память, статус аккумулятора, использование хранилища, модель девайса и даже уровень яркости.


Исследователь считает, что переданная информация может использоваться для снятия цифрового отпечатка и создания рекламного профиля пользователя. Всё это строго запрещено в iOS.

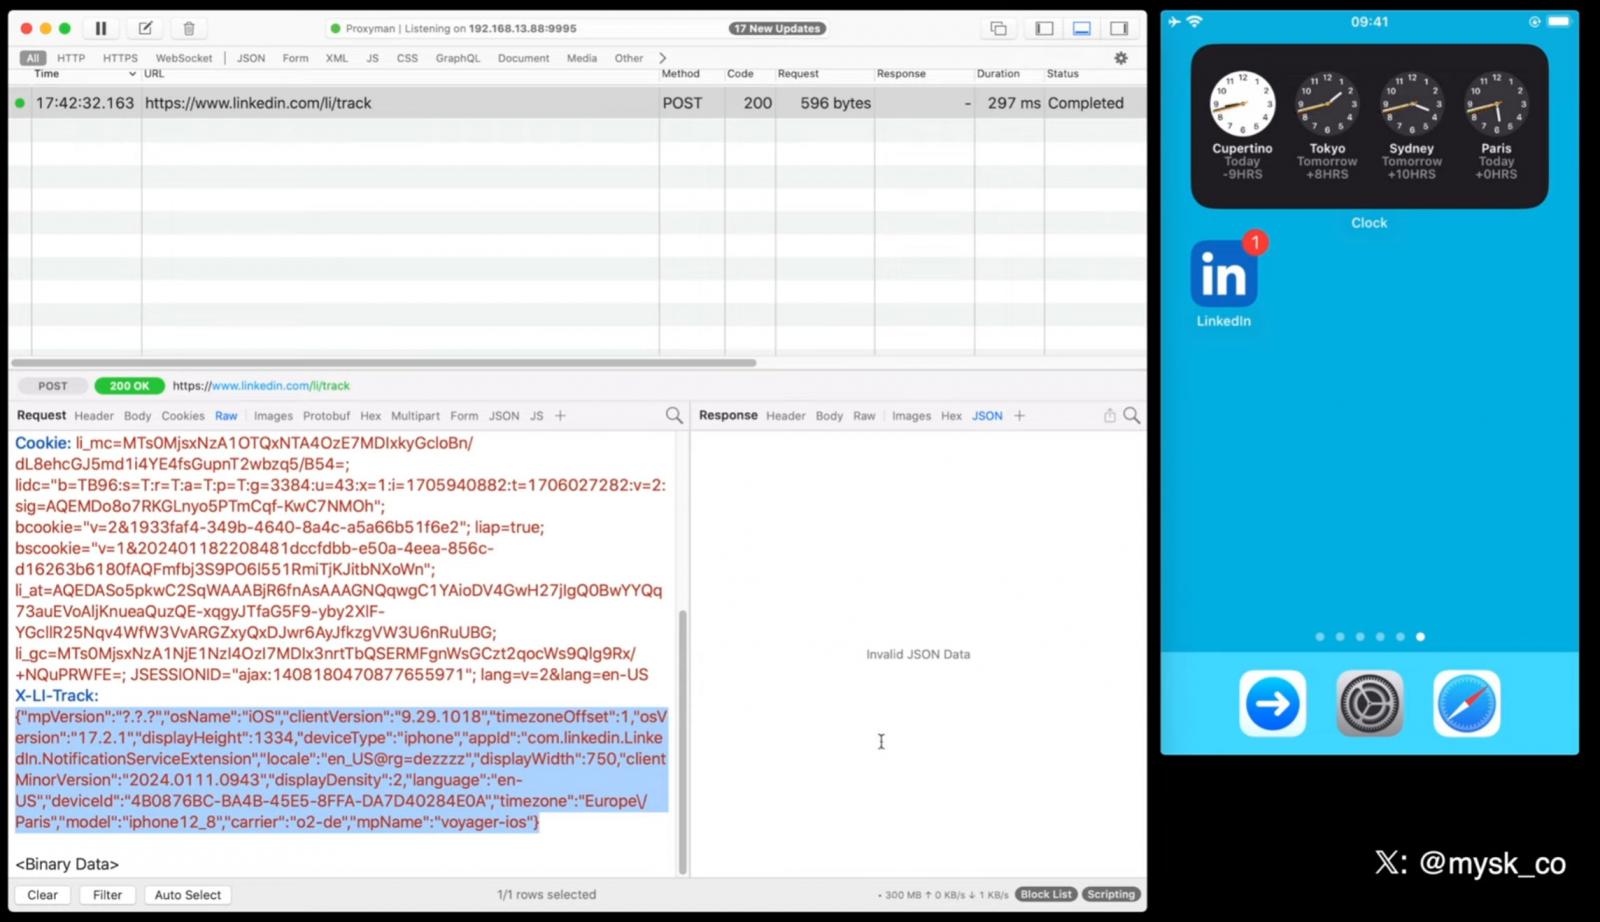
Мыск записал видео, в котором показан анализ трафика при получении уведомлений. В качестве подопытных приложений использовались TikTok, Facebook (в России признана экстремистской организацией, ее деятельность запрещена), X (Twitter), LinkedIn и Bing.


Есть и хорошие новости: Apple весной должна закрыть эту лазейку, а до этого можно просто отключить уведомления для тех приложений, где это некритично.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru