


В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

Система фильтрации DDoS-Guard зафиксировала 2 266 198 атак. Это на 80% больше, чем в 2022 году, и на 1224% больше, чем в 2021. Хакеры теперь фокусируются на региональных поддоменах и служебных сервисах компаний.

Сохраняется тренд вовлечения IoT-устройств в ботнеты. В зоне риска находятся телевизоры, камеры наблюдения, точки доступа.

В первом полугодии 2023 года со злоумышленниками боролись с помощью геоблокировок — запрещали доступ для всех запросов, которые шли с любых стран, кроме России. Атакующие быстро нашли решение в виде аренды виртуальных серверов на территории РФ.

Большая часть DDoS-атак была направлена на уровень приложений. Так, количество атак на HTTP/HTTPS протоколы в 4 раза превысило все остальные.

Наблюдается формирование нового глобального тренда «коммерческих» атак, когда DDoS используют как наиболее доступный инструмент, чтобы быстро устранить конкурента.

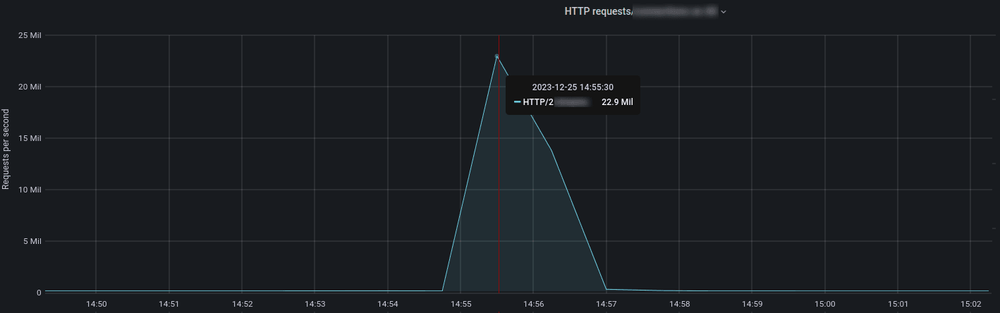
«Это не обязательно означает заказ в рамках конкурентной борьбы между гигантами индустрии — жертвой мощнейшей атаки в 22,9 млн запросов в секунду (rps), стала небольшая региональная компания по доставке еды», — Дмитрий Никонов, руководитель направления защиты на уровне веб-приложений в DDoS-Guard.

Злоумышленники стали терять интерес к сайтам, которые используют профессиональную защиту от DDoS-атак. При этом веб-ресурс все равно остается в зоне наблюдения хакеров, и вредоносная активность возобновляется, если защита перестает действовать.

В 2023 году по прежнему преобладают краткосрочные атаки. Средняя мощность пиковых атак стала равна показателям 2022 года и продолжает расти. При этом их длительность теперь не более нескольких секунд.

Среди длительных атак был установлен новый рекорд — непрерывно в течение 19 часов к атакуемому ресурсу было отправлено 13,8 млрд вредоносных запросов. В 2022 году запросы в рамках одной атаки не превышали и 2 млрд.

Максимальная пиковая атака за 2023 год, зарегистрированная DDoS-Guard в последнюю неделю декабря: 22,9 млн запросов в секунду (rps).


Больше всего от действий злоумышленников пострадала индустрия досуга — 21,1% от общего количества атак, а также телекоммуникации — 15,6%, СМИ и промышленность — 12% и 11,8% соответственно. 

В 2024 году эксперты советуют готовиться к продуманным и тщательно подготовленным атакам злоумышленников. Будут использоваться новые подходы и механизмы проведения DDoS. Мир ждет новая волна массовых утечек данных и высокая активность вымогателей. Опасность для отраслей, которым важна непрерывная работа ресурсов в определенный период времени, сохранится с высокой вероятностью.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru