


В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

Система фильтрации DDoS-Guard зафиксировала 2 266 198 атак. Это на 80% больше, чем в 2022 году, и на 1224% больше, чем в 2021. Хакеры теперь фокусируются на региональных поддоменах и служебных сервисах компаний.

Сохраняется тренд вовлечения IoT-устройств в ботнеты. В зоне риска находятся телевизоры, камеры наблюдения, точки доступа.

В первом полугодии 2023 года со злоумышленниками боролись с помощью геоблокировок — запрещали доступ для всех запросов, которые шли с любых стран, кроме России. Атакующие быстро нашли решение в виде аренды виртуальных серверов на территории РФ.

Большая часть DDoS-атак была направлена на уровень приложений. Так, количество атак на HTTP/HTTPS протоколы в 4 раза превысило все остальные.

Наблюдается формирование нового глобального тренда «коммерческих» атак, когда DDoS используют как наиболее доступный инструмент, чтобы быстро устранить конкурента.

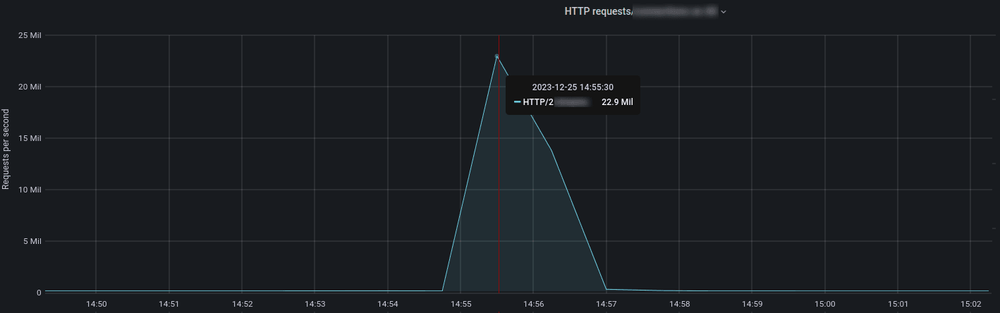
«Это не обязательно означает заказ в рамках конкурентной борьбы между гигантами индустрии — жертвой мощнейшей атаки в 22,9 млн запросов в секунду (rps), стала небольшая региональная компания по доставке еды», — Дмитрий Никонов, руководитель направления защиты на уровне веб-приложений в DDoS-Guard.

Злоумышленники стали терять интерес к сайтам, которые используют профессиональную защиту от DDoS-атак. При этом веб-ресурс все равно остается в зоне наблюдения хакеров, и вредоносная активность возобновляется, если защита перестает действовать.

В 2023 году по прежнему преобладают краткосрочные атаки. Средняя мощность пиковых атак стала равна показателям 2022 года и продолжает расти. При этом их длительность теперь не более нескольких секунд.

Среди длительных атак был установлен новый рекорд — непрерывно в течение 19 часов к атакуемому ресурсу было отправлено 13,8 млрд вредоносных запросов. В 2022 году запросы в рамках одной атаки не превышали и 2 млрд.

Максимальная пиковая атака за 2023 год, зарегистрированная DDoS-Guard в последнюю неделю декабря: 22,9 млн запросов в секунду (rps).


Больше всего от действий злоумышленников пострадала индустрия досуга — 21,1% от общего количества атак, а также телекоммуникации — 15,6%, СМИ и промышленность — 12% и 11,8% соответственно. 

В 2024 году эксперты советуют готовиться к продуманным и тщательно подготовленным атакам злоумышленников. Будут использоваться новые подходы и механизмы проведения DDoS. Мир ждет новая волна массовых утечек данных и высокая активность вымогателей. Опасность для отраслей, которым важна непрерывная работа ресурсов в определенный период времени, сохранится с высокой вероятностью.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru