


В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

В 2023 году система фильтрации DDoS-Guard зафиксировала более 2,2 млн атак

Система фильтрации DDoS-Guard зафиксировала 2 266 198 атак. Это на 80% больше, чем в 2022 году, и на 1224% больше, чем в 2021. Хакеры теперь фокусируются на региональных поддоменах и служебных сервисах компаний.

Сохраняется тренд вовлечения IoT-устройств в ботнеты. В зоне риска находятся телевизоры, камеры наблюдения, точки доступа.

В первом полугодии 2023 года со злоумышленниками боролись с помощью геоблокировок — запрещали доступ для всех запросов, которые шли с любых стран, кроме России. Атакующие быстро нашли решение в виде аренды виртуальных серверов на территории РФ.

Большая часть DDoS-атак была направлена на уровень приложений. Так, количество атак на HTTP/HTTPS протоколы в 4 раза превысило все остальные.

Наблюдается формирование нового глобального тренда «коммерческих» атак, когда DDoS используют как наиболее доступный инструмент, чтобы быстро устранить конкурента.

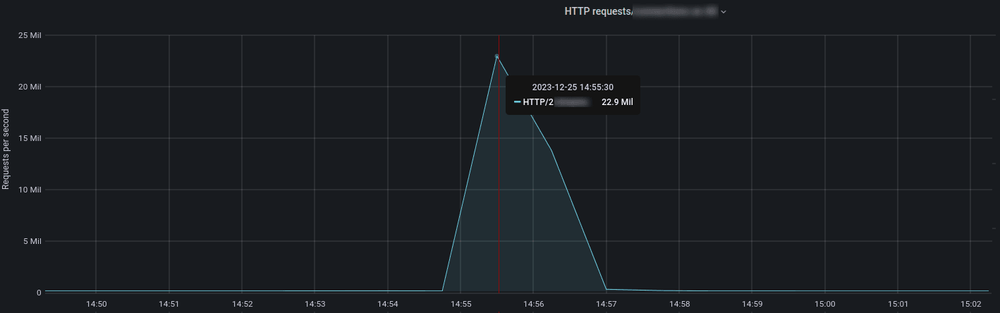
«Это не обязательно означает заказ в рамках конкурентной борьбы между гигантами индустрии — жертвой мощнейшей атаки в 22,9 млн запросов в секунду (rps), стала небольшая региональная компания по доставке еды», — Дмитрий Никонов, руководитель направления защиты на уровне веб-приложений в DDoS-Guard.

Злоумышленники стали терять интерес к сайтам, которые используют профессиональную защиту от DDoS-атак. При этом веб-ресурс все равно остается в зоне наблюдения хакеров, и вредоносная активность возобновляется, если защита перестает действовать.

В 2023 году по прежнему преобладают краткосрочные атаки. Средняя мощность пиковых атак стала равна показателям 2022 года и продолжает расти. При этом их длительность теперь не более нескольких секунд.

Среди длительных атак был установлен новый рекорд — непрерывно в течение 19 часов к атакуемому ресурсу было отправлено 13,8 млрд вредоносных запросов. В 2022 году запросы в рамках одной атаки не превышали и 2 млрд.

Максимальная пиковая атака за 2023 год, зарегистрированная DDoS-Guard в последнюю неделю декабря: 22,9 млн запросов в секунду (rps).


Больше всего от действий злоумышленников пострадала индустрия досуга — 21,1% от общего количества атак, а также телекоммуникации — 15,6%, СМИ и промышленность — 12% и 11,8% соответственно. 

В 2024 году эксперты советуют готовиться к продуманным и тщательно подготовленным атакам злоумышленников. Будут использоваться новые подходы и механизмы проведения DDoS. Мир ждет новая волна массовых утечек данных и высокая активность вымогателей. Опасность для отраслей, которым важна непрерывная работа ресурсов в определенный период времени, сохранится с высокой вероятностью.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru