

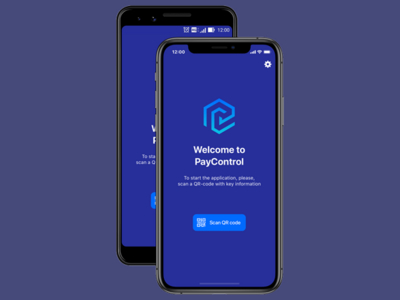

Защита SafeTech PayControl распространена на платежи под ОС Аврора

Защита SafeTech PayControl распространена на платежи под ОС Аврора

Защита SafeTech PayControl распространена на платежи под ОС Аврора

Компания SafeTech, резидент ИТ-кластера фонда «Сколково», анонсировала выпуск версии PayControl для ОС «Аврора». Расширение поддержки позволит обезопасить ДБО-транзакции россиян не только на iPhone и Android, но также на импортозамещенных устройствах.

Защитное решение SafeTech PayControl предназначено для безопасного подтверждения финансовых операций на смартфонах и представляет собой многофункциональную платформу аутентификации и электронной подписи.

Использование PayControl не требует дополнительных устройств — таких как токены, генераторы паролей и проч. Продукт предоставляется в пользование как самостоятельный софт либо встраивается в клиент онлайн-банкинга.

«Есть кредитные организации, кто уже выпустил или планирует в ближайшее время выпустить приложения "мобильный банк" для ОС "Аврора", — поясняет коммерческий директор SafeTech Дарья Верестникова. — Поэтому мы решили выпустить версию PayControl для ОС Аврора уже сейчас, чтобы банки имели возможность еще на этапе разработки "мобильного банка" для новой ОС заложить в него возможность быстрого и безопасного подтверждения транзакций».

Совместимый с отечественной ОС PayControl, по словам Верестниковой, соответствует новейшим требованиям к защите финансовых операций. Продукт использует асимметричную криптографию и безопасное хранение ключей электронной подписи.

С октября прошлого года Банк России начал предъявлять повышенные требования по обеспечению безопасности транзакций и защите денежных средств клиентов от кражи. СМС- и пуш-коды, высылаемые банками для подтверждения платежей, не способны обеспечить должный уровень сохранности, поэтому кредитные организации теперь вынуждены переходить на решения, использующие криптографию.

Что касается «Авроры», то Сбербанк, например, уже создал совместимый с ней прототип СБПэй. Приложение для отечественной ОС разработал также ВТБ; в настоящее время оно проходит тестирование.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru