


Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Исследователи из Массачусетского технологического института (MIT) доказали, что встроенные в iPhone и Android-устройства датчики освещенности позволяют отслеживать активность пользователя по жестам на сенсорном экране.

Эти датчики пассивно собирают данные об изменении интенсивности света, который частично блокирует рука при скроллинге и свайпинге, чтобы корректировать яркость и цветность экрана. Доступ к такой информации может получить любое приложение, в том числе шпионское, не запрашивая разрешение у пользователя.

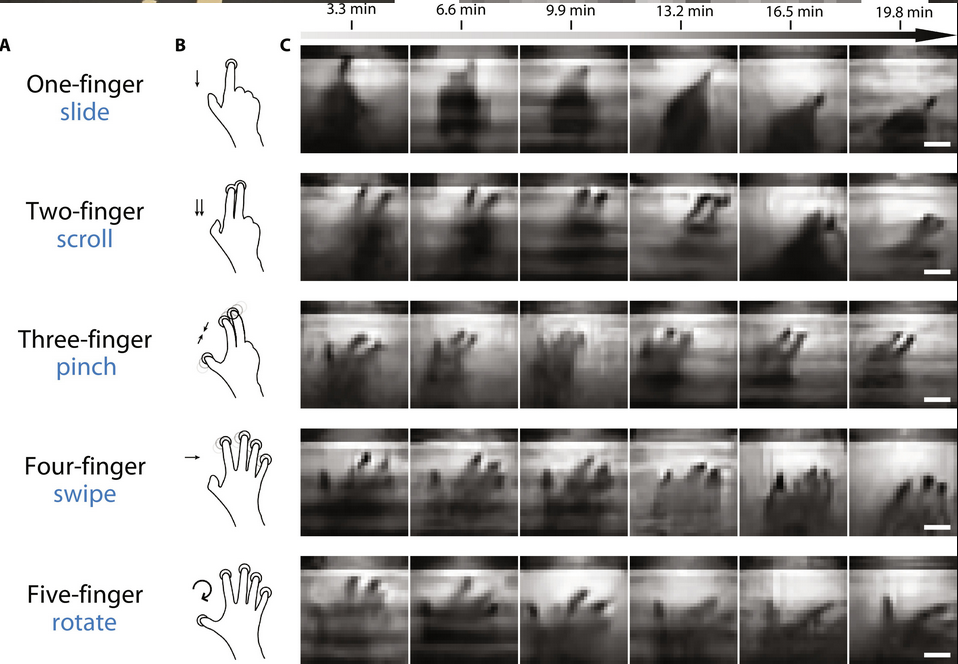
Для демонстрации потенциального риска приватности университетские исследователи создали алгоритм визуализации, формирующий двумерные изображения на основе поступающих с датчиков данных. Оптимизация и очистка от шума осуществлялись с помощью технологии глубокого обучения.

Скорость передачи данных в данном случае невысока (в ходе тестов ученые получали один кадр жеста за 3,3 минуты на планшете под Android 8.1.0), а для пригодной для использования картинки нужен также ИИ, поэтому злоумышленники вряд ли сочтут подобный способ шпионажа целесообразным. Тем не менее проведенное в MIT исследование подтвердило существование неочевидных векторов атаки, которые стоит учитывать.


Во избежание абьюзов ученые предлагают производителям ОС ограничить доступ к датчикам освещения для приложений: пусть пользователи сами решают, отклонить или одобрить такой запрос. Уменьшить риск также поможет снижение частоты срабатывания датчиков до 1-5 Гц и уровня освещенности до 10-50 лк. Сами датчики лучше размещать сбоку, а не на фронтальной поверхности.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru