


Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

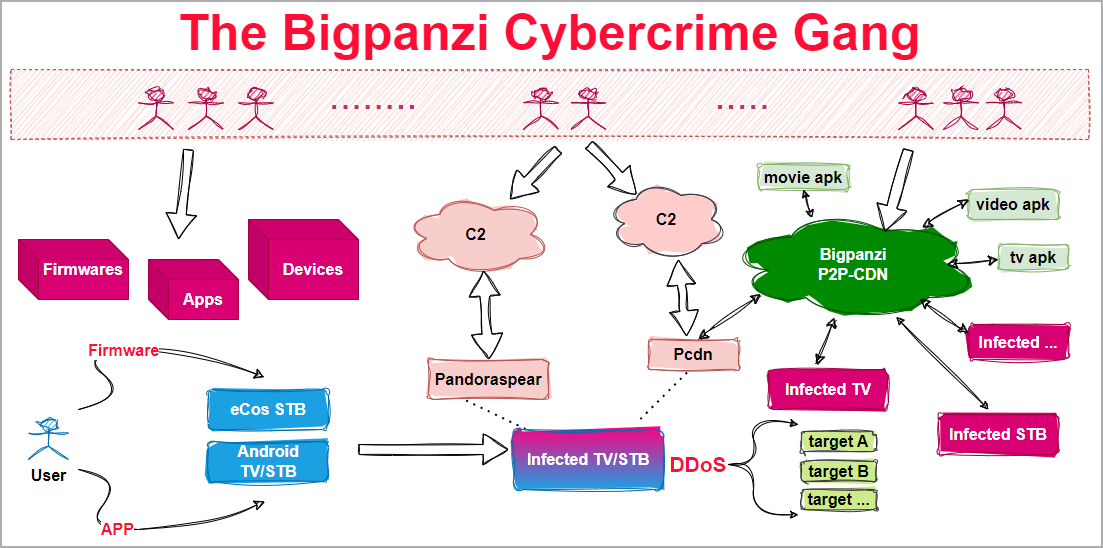
Киберпреступная группировка, управляющая ботнетом Bigpanzi, неплохо зарабатывает, заражая мультимедийные приставки на Android TV и eCos по всему миру. Группа действует как минимум с 2015 года.

Как отметили исследователи из Qianxin Xlabs, злоумышленники ежедневно управляют более чем 170 000 активных ботов. А с августа экспертам удалось зафиксировать 1,3 миллиона уникальных IP-адресов, связанных с ботнетом.

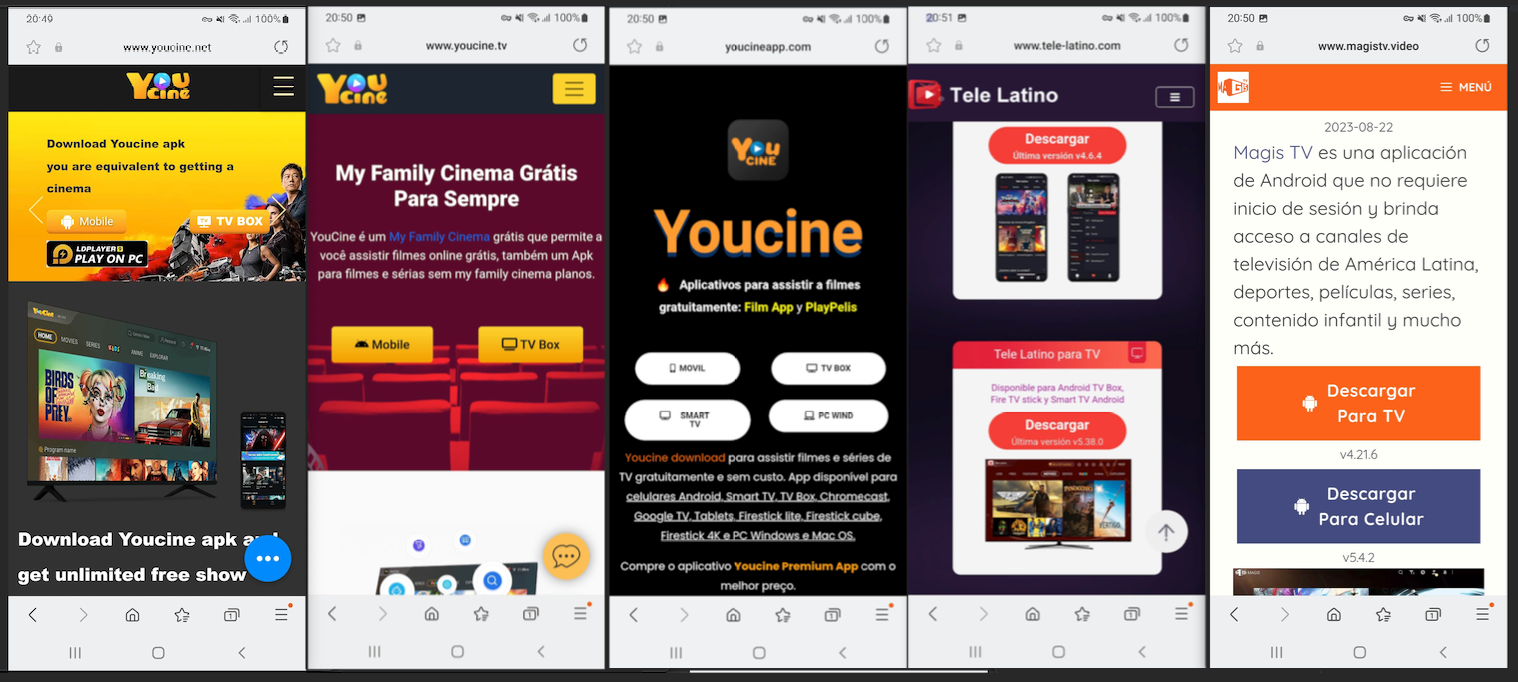
Bigpanzi использует обновления прошивки и пробэкдоренные приложения, которые пользователя обманом заставляют установит на устройство. Примеры такого софта с вредоносной нагрузкой есть в отчёте исследователей:


Киберпреступники получают прибыль, предоставляя скомпрометированные девайсы в качестве нод для нелегальных стриминговых платформ и прокси-сетей. Кроме того, взломанные девайсы успешно используются и в DDoS-атаках.


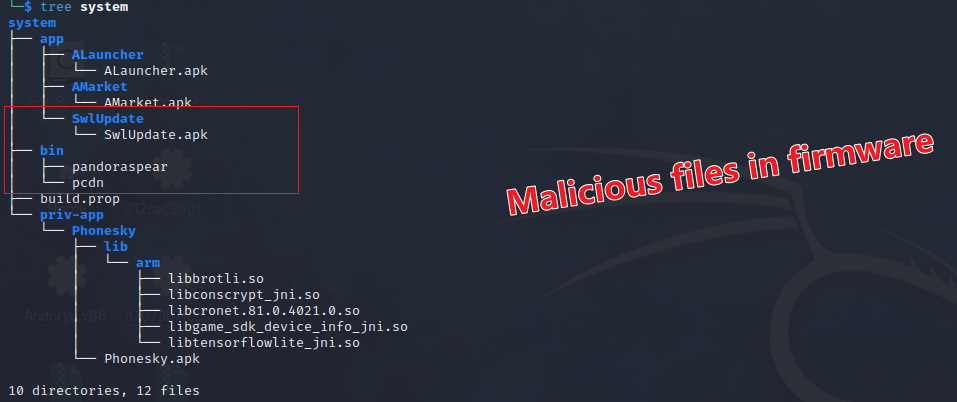
Bigpanzi задействует два основных инструмента — «pandoraspear» и «pcdn». Первый выступает в качестве бэкдора и перехватывает настройки DNS, он же устанавливает связь с командным центром, получает и выполняет команды.

Pandoraspear — достаточно сложный вредонос, располагающий интересными функциональными возможностями: модифицированная оболочка UPX, динамическая линковка, компиляция OLLVM и механизмы антиотладки.

А вот Pcdn используется для создания P2P-сети и включает возможности проведения DDoS-атак.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru