


Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Пользователи Windows 10 по всему миру жалуются на очередные проблемы ежемесячного набора обновлений. На этот раз один из январских патчей под номером KB5034441 выдаёт при установке ошибку 0x80070643.

Напомним, в январе Microsoft устранила 49 уязвимостей, из которых 12 — RCE. Один из апдейтов (KB5034441) должен закрыть брешь под идентификаторов CVE-2024-20666, позволяющую обойти шифрование BitLocker.

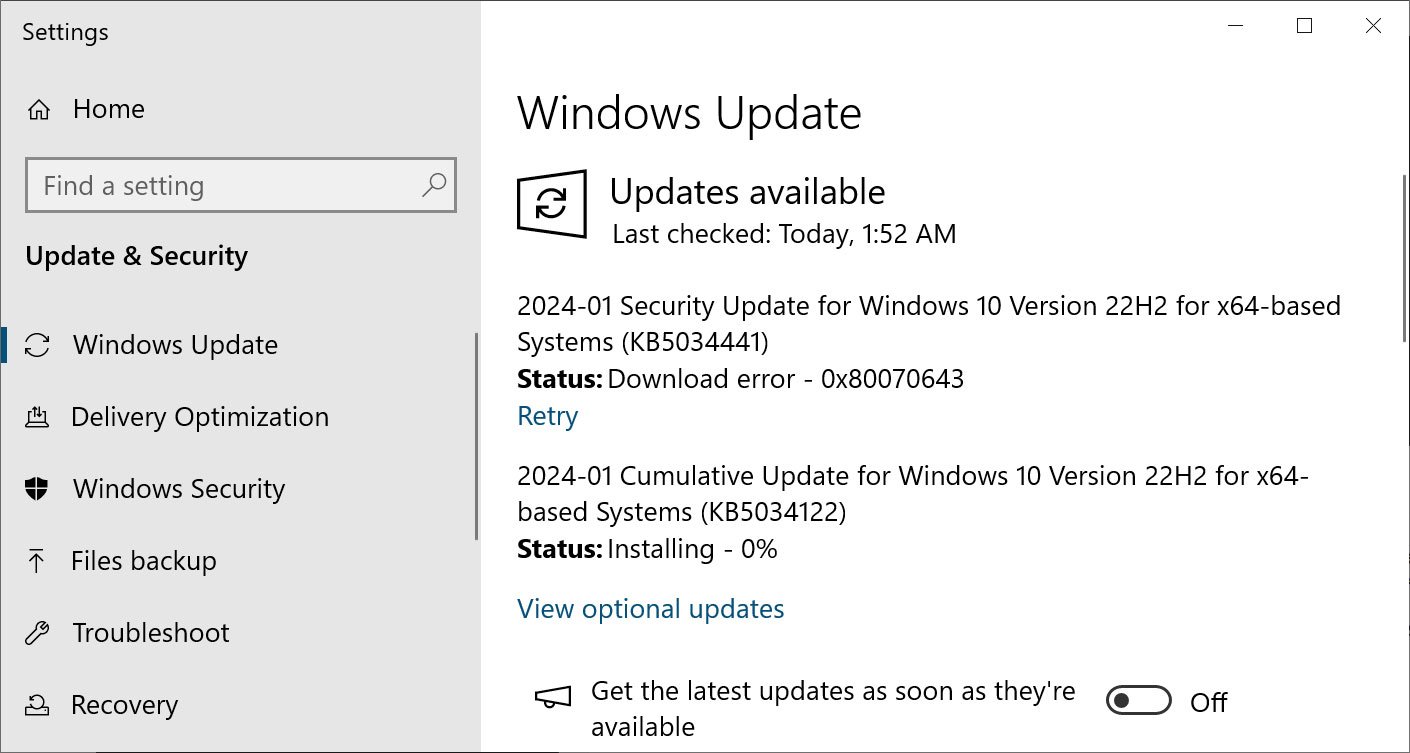
Тем не менее при попытке установить обновление пользователи получают ошибки 0x80070643:

Скриншот BleepingComputer


Чтобы понять причину обрывающейся инсталляции, можно обратиться к опубликованному Microsoft документу, в котором разработчики отмечают, что пользователи могут столкнуться с ошибкой вида «Windows Recovery Environment servicing failed, (CBS_E_INSUFFICIENT_DISK_SPACE)».

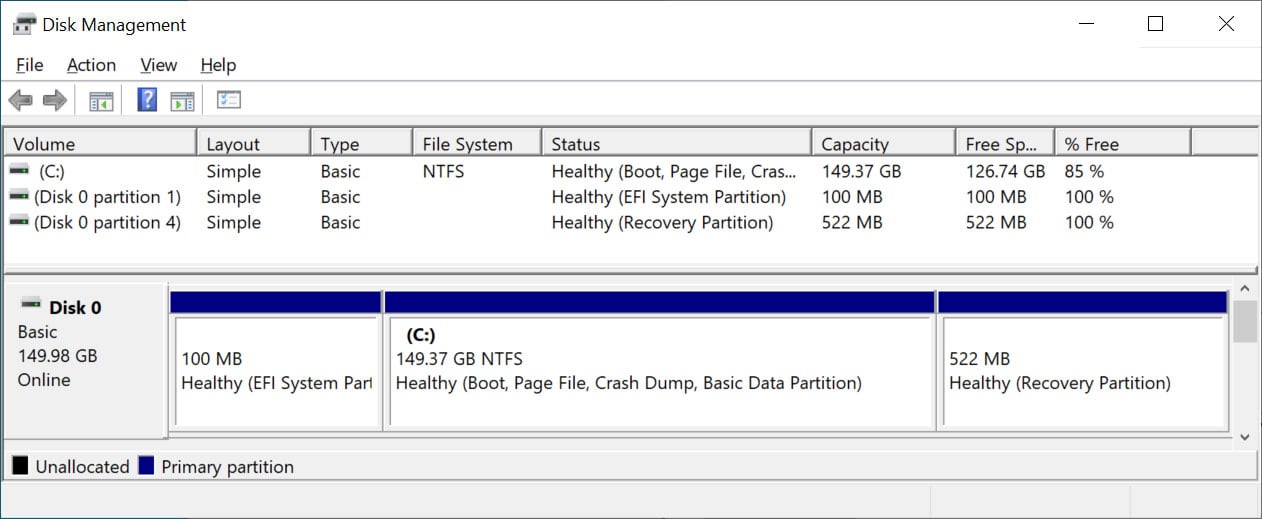
Несмотря на то что выдаётся стандартное сообщение «0x80070643 - ERROR_INSTALL_FAILURE», становится ясно, что корень проблемы лежит в недостаточно большом разделе восстановления для образа Windows RE (winre.wim).


Единственное, что на данный момент может предложить Microsoft, — создать больший по размеру раздел восстановления, чтобы обновление успешно установило новую версию Windows Recovery Environment (WinRE).

Опытные пользователи могут обратиться к инструкции от Microsoft, с помощью которой можно самостоятельно пофиксить баг. Обычным юзерам настоятельно рекомендуют дождаться фикса от разработчиков.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru