


YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

Киберпреступники используют ролики на YouTube, продвигающие взломанный софт, для распространения вредоносной программы Lumma, заточенной под кражу данных жертв.

На новый вектор доставки инфостилера обратили внимание специалисты команды Fortinet FortiGuard Labs. Опубликованный в блоге разбор киберкампании гласит:

«Размещённые на YouTube видео, как правило, содержат информацию о взломанных программах. Пользователям предлагают инструкцию по установке софта, хотя на деле ссылки ведут на загрузку зловреда. Такие URL обычно сокращены сервисами вроде TinyURL и Cuttly».

Злоумышленники пытаются подцепить пользователей, пытающихся найти и установить приложения для видеомонтажа. Например, если вы попробуете поискать на YouTube ссылки на крякнутую версию Vegas Pro, есть шанс нарваться на операторов Lumma.

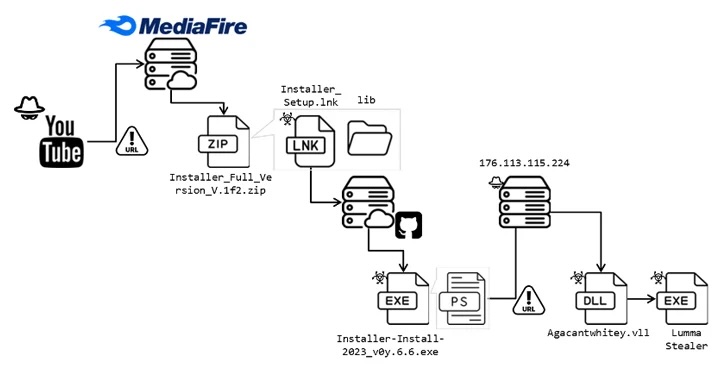
Потенциальной жертве предлагают пройти по ссылке в описании ролика. Такой URL ведёт на файлообменник MediaFire, где размещён вредоносный инсталлятор.


В результате вы скачиваете ZIP-архив, который при распаковке выдаёт Windows-ярлык LNK, замаскированный под установочный файл. На деле он скачивает .NET-загрузчик из репозитория GitHub.

Попав в систему, вредонос проверяет наличие виртуальной машины и инструментов отладки. Если всё «чисто», устанавливается Lumma.

Напомним, в сентябре этот вредонос научился восстанавливать истекшие cookies Google-аккаунтов.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru