


Steam прекратил поддержку Windows 7, 8 и 8.1

Steam прекратил поддержку Windows 7, 8 и 8.1

Steam прекратил поддержку Windows 7, 8 и 8.1

Steam, сервис распространение видеоигр в цифровом формате, на днях отказался от поддержки Windows 7, Windows 8 и Windows 8.1. Пользователям этих версий рекомендуют проапгрейдиться.

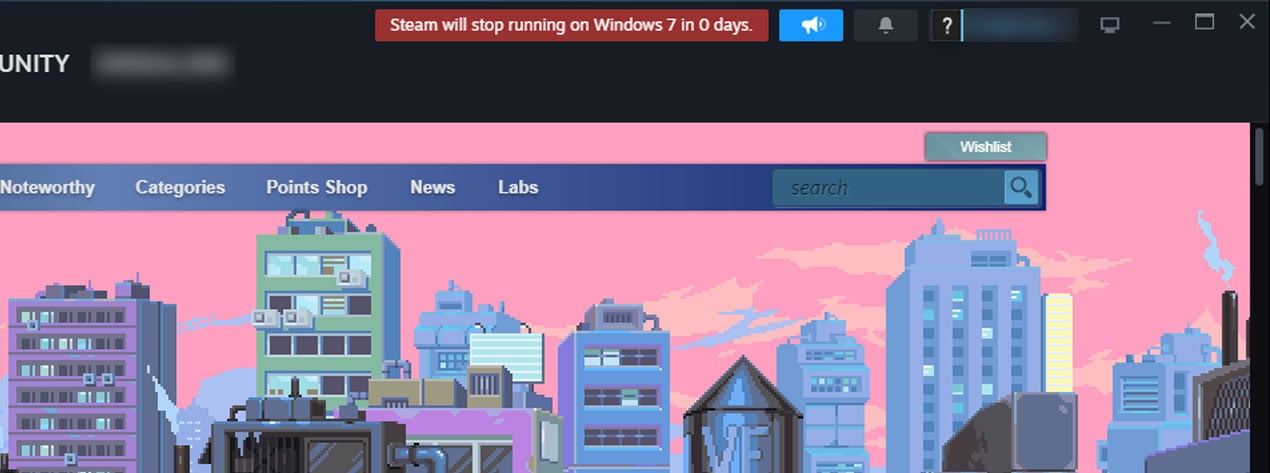
О прекращении поддержки предупреждали ещё в прошлом году. Клиент Steam даже вывел вверху обратный отсчёт до момента прекращения выпуска обновлений и патчей.

На сегодняшний день Steam отображает 0 дней до окончания поддержки на Windows 7, а также ведёт пользователя на страницу, где подробно расписана политика разработчиков.

Скриншот BleepingComputer.com


«С 1 января 2023 года Steam прекращает поддерживать операционные системы Windows 7, Windows 8 и Windows 8.1. После указанной даты клиенты на этих ОС не будут получать обновления, включая патчи», — гласит запись на странице поддержки.

Представители онлайн-сервиса также предупредили геймеров о рисках использования старых версий Steam, поскольку через них в систему могут проникнуть вредоносные программы, похищающие данные жертв.

Согласно декабрьскому опросу, отказ от поддержки Windows 7, Windows 8 и Windows 8.1 затронет всего 0,89% пользователей сервиса.

Здесь, конечно, стоит вспомнить ранее выявленные критические уязвимости Steam, которые позволяли взламывать компьютеры игроков.

К слову, злоумышленники в последнее время интересуются и аккаунтами разработчиков игр. После серии таких атак компания Valve, владеющая Steam, решила защитить учётные записи СМС-верификацией.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru