



Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

В канун Рождества в даркнете провели благотворительную акцию: киберпреступники безвозмездно делились с коллегами базами ПДн, украденными у различных организаций. По данным Resecurity, таким образом было суммарно расшарено более 50 млн записей.

Результаты утечек, свежих и не очень, распространялись под тегом «Free Leaksmas» («бесплатный рождественский слив»). Подобное проявление неслыханной щедрости — настоящий подарок для угонщиков аккаунтов, BEC-мошенников, имперсонаторов, адептов банковского фрода.

Владельцам скомпрометированных ПДн такое событие грозит новыми атаками. По оценкам экспертов, потенциальный ущерб от бесплатной раздачи добычи взломщиков может измеряться миллионами долларов.


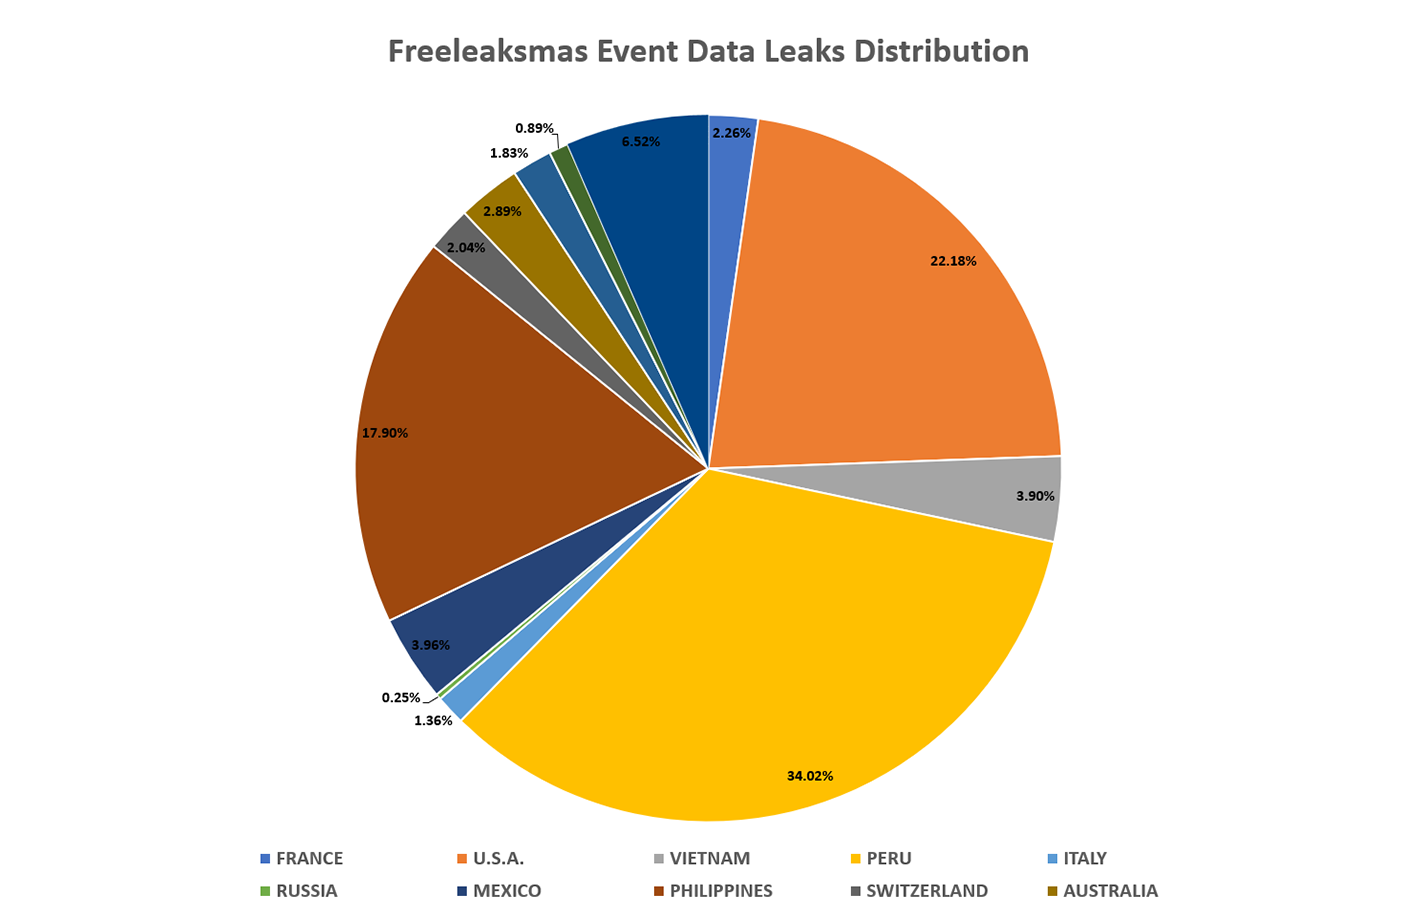
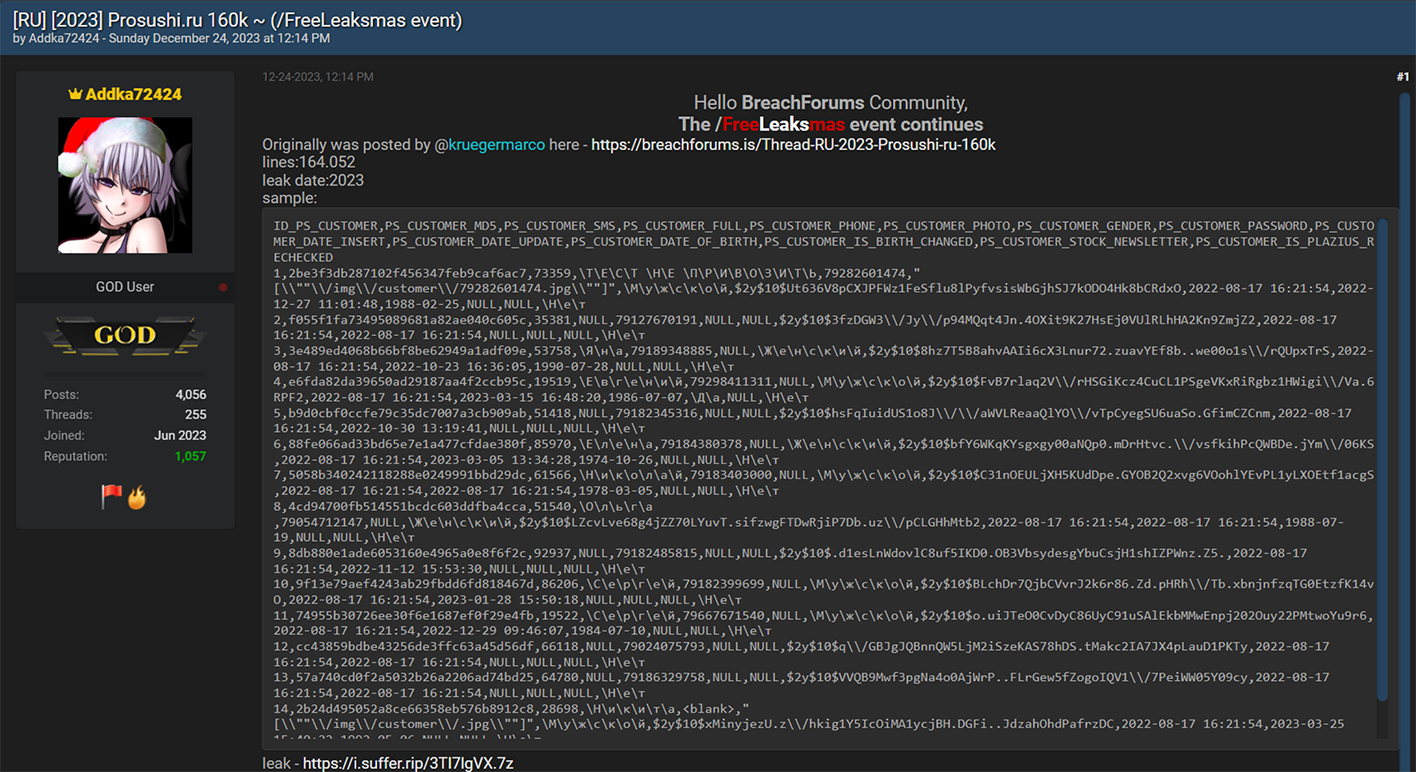
Больше трети опубликованных записей ПДн (свыше 22 млн) были украдены из сетей Movistar, ведущего телеком-провайдера Перу. В рамках Leaksmas слиты базы Национальной службы рыболовства и аквакультуры Чили, крупной кредитной организации Филиппин; германской и французской ИТ-компаний, мексиканского банка, вьетнамского магазина модной одежды, итальянского военторга, индийского магазина спортивного питания, американского кешбэк-сервиса Piggy (впоследствии куплен шведской финтех-компанией Klarna), узбекского интернет-магазина PC Market, российской сети ресторанов ProSushi.


К празднику в даркнете присоединились также киберхулиганы SiegedSec. По такому случаю они взломали базу данных правительства США, которая используется для рассылки оповещений о ЧС.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru