



Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

В новой фишинговой кампании киберпреступники используют документы Microsoft Word в качестве приманки, чтобы в конечном счёте загрузить на устройство жертвы новый бэкдор, написанный на языке Nim.

Об активности операторов вредоноса сообщили исследователи из Netskope Ганашьям Сатпати и Ян Майкл Алькантара. В отчёте специалисты отмечают следующее:

«Зловред написан на нетипичном языке программирования, что ощутимо затрудняет работу аналитиков и безопасников, поскольку многие из них пока не сильно знакомы с Nim».

Ещё совсем недавно Nim-вредоносы были большой редкостью на ландшафте киберугроз, однако за последние годы можно наблюдать рост интереса вирусописателей к экзотическим языкам.

Например, взять загрузчики NimzaLoader, Nimbda и IceXLoader, а также семейства программ-вымогателей Dark Power и Kanti. Эти зловреды являются отличным примером того, что киберпреступники уделяют всё больше внимания нетипичным языка программирования.

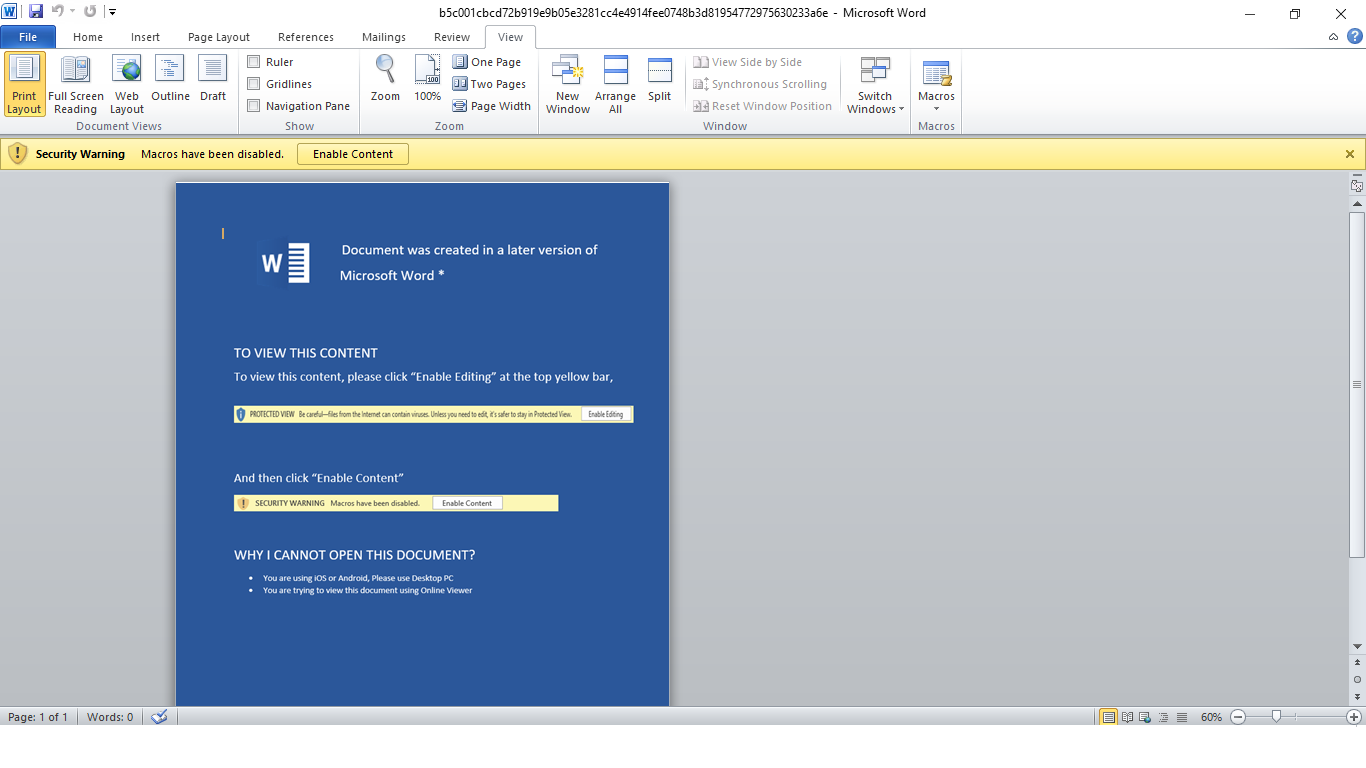
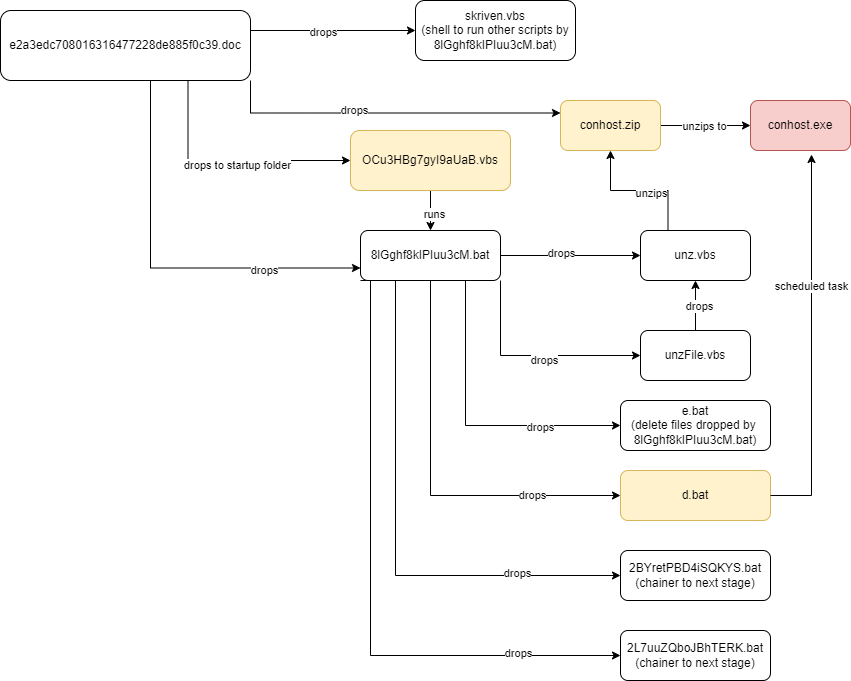
Что касается кампании, которой заинтересовались в Netskope, злоумышленники начинают её с фишинговых писем, к которым прикреплён документ Word. При открытии этого файла пользователя просят включить макросы, с помощью которых в систему и просачивается Nim-вредонос.


После запуска бэкдор перебирает список запущенных процессов, пытаясь найти инструменты анализа. Если ему это удаётся, программа сразу завершает собственный процесс.

Если же «всё чисто», зловред устанавливает соединение с удалённым сервером и ждёт инструкций. Исследователи нашли следующие адреса C2:

  • mail[.]mofa[.]govnp[.]org
  • nitc[.]govnp[.]org
  • mx1[.]nepal[.]govnp[.]org
  • dns[.]govnp[.]org

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru