



Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

В новой фишинговой кампании киберпреступники используют документы Microsoft Word в качестве приманки, чтобы в конечном счёте загрузить на устройство жертвы новый бэкдор, написанный на языке Nim.

Об активности операторов вредоноса сообщили исследователи из Netskope Ганашьям Сатпати и Ян Майкл Алькантара. В отчёте специалисты отмечают следующее:

«Зловред написан на нетипичном языке программирования, что ощутимо затрудняет работу аналитиков и безопасников, поскольку многие из них пока не сильно знакомы с Nim».

Ещё совсем недавно Nim-вредоносы были большой редкостью на ландшафте киберугроз, однако за последние годы можно наблюдать рост интереса вирусописателей к экзотическим языкам.

Например, взять загрузчики NimzaLoader, Nimbda и IceXLoader, а также семейства программ-вымогателей Dark Power и Kanti. Эти зловреды являются отличным примером того, что киберпреступники уделяют всё больше внимания нетипичным языка программирования.

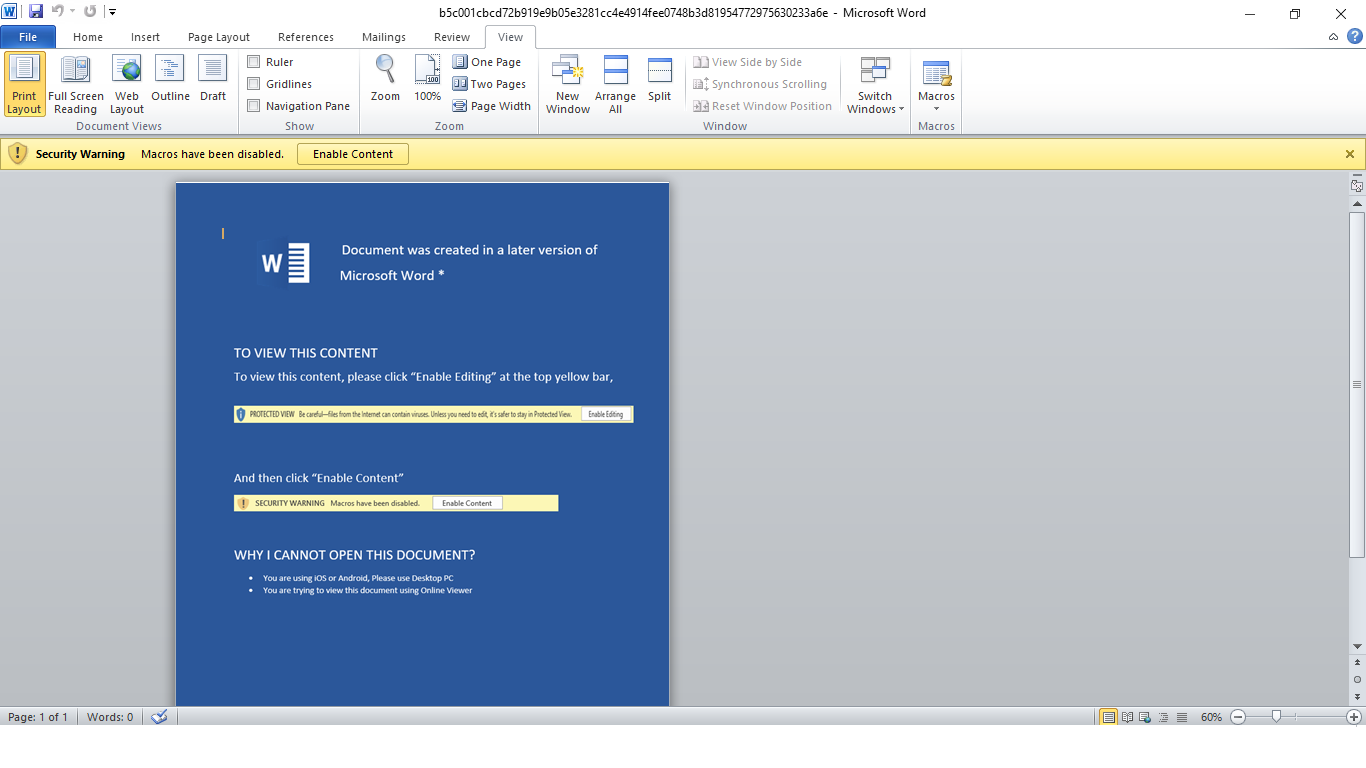
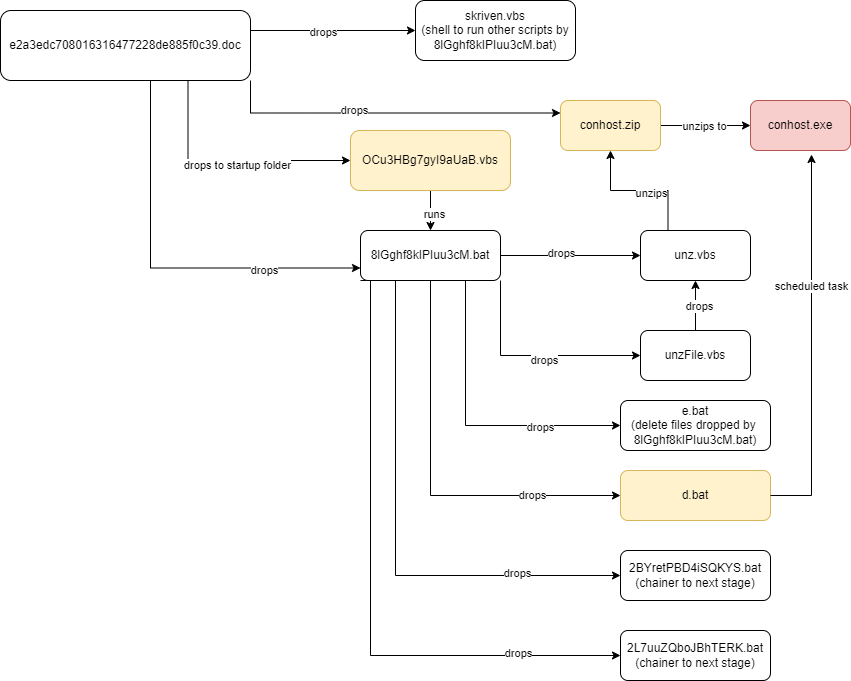
Что касается кампании, которой заинтересовались в Netskope, злоумышленники начинают её с фишинговых писем, к которым прикреплён документ Word. При открытии этого файла пользователя просят включить макросы, с помощью которых в систему и просачивается Nim-вредонос.


После запуска бэкдор перебирает список запущенных процессов, пытаясь найти инструменты анализа. Если ему это удаётся, программа сразу завершает собственный процесс.

Если же «всё чисто», зловред устанавливает соединение с удалённым сервером и ждёт инструкций. Исследователи нашли следующие адреса C2:

  • mail[.]mofa[.]govnp[.]org
  • nitc[.]govnp[.]org
  • mx1[.]nepal[.]govnp[.]org
  • dns[.]govnp[.]org

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru