



Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

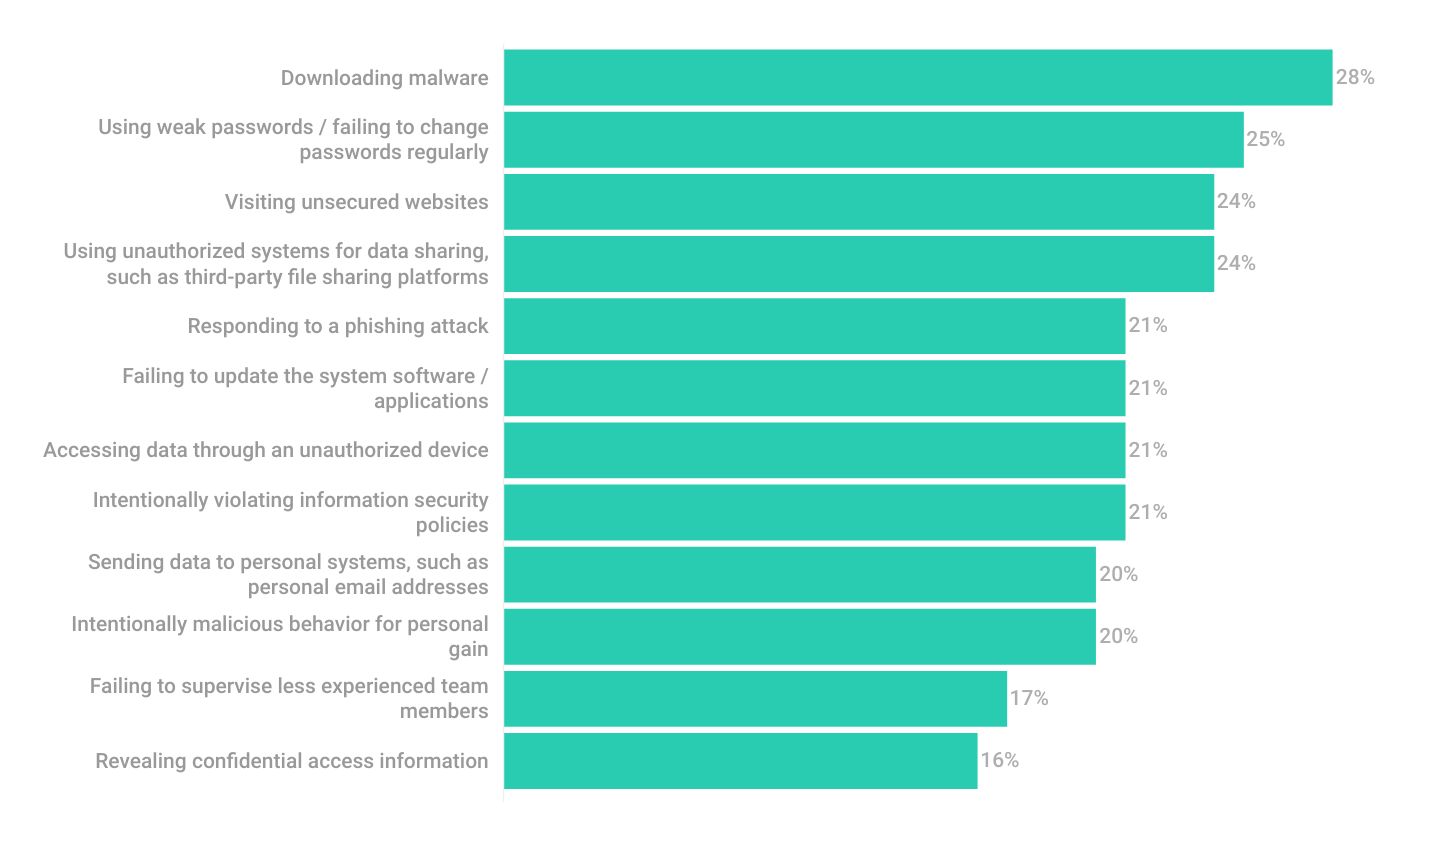
Согласно результатам опроса, проведенного по заказу «Лаборатории Касперского», в 2022 и 2023 гг. с киберинцидентами столкнулись 77% бизнес-структур. В 11% случаев атаку спровоцировало использование сотрудниками нежелательных цифровых инструментов.

В опросе приняли участие 1260 специалистов по ИТ и ИБ из 19 стран, в том числе России. Все они работают в компаниях разной величины, занимая посты менеджера и выше.

Как оказалось, обострившаяся из-за BYOD проблема использования на работе несанкционированных приложений, мобильников, флешек, устаревшего оборудования и наиболее актуальна для ИТ-индустрии (16% киберинцидентов). Высоки также риски на объектах КИИ, в транспортных и логистических компаниях (по 13%).

Ситуацию усугубляет тот факт, что во многих организациях не прописана ответственность сотрудников за нарушения политик безопасности и отсутствует соответствующий контроль.


В реальности рисков, связанных с использованием теневых ИТ, все недавно убедились га примере Okta. Сотрудник техподдержки хранил учетные данные для доступа к системе в своем Google-аккаунте; злоумышленникам удалось взломать его (или персональный девайс), войти в систему и украсть имена и имейл-адреса пользователей, среди которых числились Cloudflare и 1Password.

«Сотрудники, использующие приложения, устройства и облачные сервисы, не одобренные ИТ-отделом, рассуждают так: если у них надёжный разработчик, значит, они безопасны, — комментирует Алексей Вовк, руководитель управления ИБ Kaspersky. — Однако сторонние поставщики применяют так называемую модель разделённой ответственности. Она означает, что, нажимая „Я согласен”, пользователь подтверждает, что будет регулярно обновлять ПО и берёт на себя ответственность за инциденты, связанные с его использованием (включая утечку корпоративных данных)».

Снизить риски в отношении теневых ИТ помогут рекомендации экспертов:

  • укрепить связи с ИТ-отделом внутри компании;
  • регулярно проводить инвентаризацию ИТ-активов и проверять внутреннюю сеть;
  • ограничить доступ к внутренним системам для удаленных сотрудников, обеспечить контроль;
  • ограничить использование сторонних сервисов;
  • обучать сотрудников основам ИБ, повышать квалификацию ИТ-персонала;
  • использовать надёжные защитные решения, такие как Kaspersky Security для бизнеса и Kaspersky Endpoint Security Cloud.
Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru