



Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик вредоносов, известный под именем PikaBot, распространяется в новой киберкампании. На этот раз операторы нацелены на пользователей, которые ищут в Сети легитимный софт — например, AnyDesk.

Жером Сегура из Malwarebytes в новом отчёте вспоминает историю лоадера:

«PikaBot ранее распространялся исключительно через спамерские рассылки, как QakBot. Его называли одним из любимых инструментов киберпреступной группировки TA577».

Семейство PikaBot впервые попалось на глаза исследователям в начале 2023 года. Зловред состоит из загрузчика и основного модуля, позволяющего ему как функционировать в качестве бэкдора, так и выступать в роли распространителя других вредоносов.

Таким образом, операторы «пикабота» могут получить несанкционированный удалённый доступ к скомпрометированным системам. Сам лоадер при этом получает команды от C2-сервера и при необходимости устанавливает на устройство инструменты вроде Cobalt Strike.

Считается, что PikaBot управляет группировка TA577, которая в прошлом стояла за распространением QakBot, IcedID, SystemBC, SmokeLoader, Ursnif и Cobalt Strike.

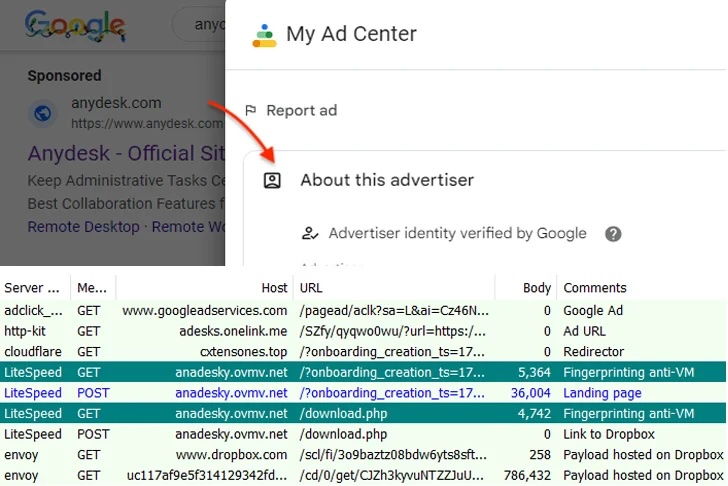
В текущей кампании для распространения PikaBot задействуется реклама в Google, пытающаяся зацепить тех пользователей, которые ищут софт AnyDesk для удалённого доступа.

Если жертва попадётся на уловку и пройдёт по рекламной ссылке, её перенаправят на фейковый веб-сайт — anadesky.ovmv[.]net. На последнем будет располагаться URL на вредоносный установочный файл в формате MSI, который хранится на Dropbox.

Перед редиректом снимается цифровой отпечаток устройства посетителя: злоумышленники хотят убедиться, что к ним пришли не с виртуальной машины. Более того, фингерпринтинг происходит ещё раз в момент нажатия клавиши «скачать» на поддельном ресурсе.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru