



Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик вредоносов, известный под именем PikaBot, распространяется в новой киберкампании. На этот раз операторы нацелены на пользователей, которые ищут в Сети легитимный софт — например, AnyDesk.

Жером Сегура из Malwarebytes в новом отчёте вспоминает историю лоадера:

«PikaBot ранее распространялся исключительно через спамерские рассылки, как QakBot. Его называли одним из любимых инструментов киберпреступной группировки TA577».

Семейство PikaBot впервые попалось на глаза исследователям в начале 2023 года. Зловред состоит из загрузчика и основного модуля, позволяющего ему как функционировать в качестве бэкдора, так и выступать в роли распространителя других вредоносов.

Таким образом, операторы «пикабота» могут получить несанкционированный удалённый доступ к скомпрометированным системам. Сам лоадер при этом получает команды от C2-сервера и при необходимости устанавливает на устройство инструменты вроде Cobalt Strike.

Считается, что PikaBot управляет группировка TA577, которая в прошлом стояла за распространением QakBot, IcedID, SystemBC, SmokeLoader, Ursnif и Cobalt Strike.

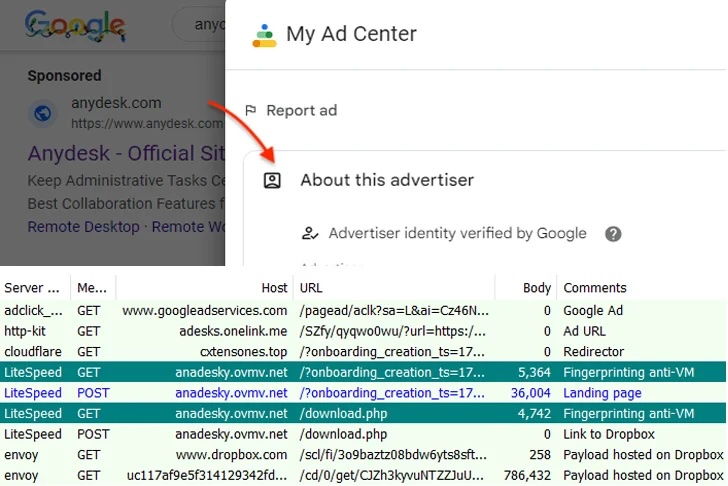
В текущей кампании для распространения PikaBot задействуется реклама в Google, пытающаяся зацепить тех пользователей, которые ищут софт AnyDesk для удалённого доступа.

Если жертва попадётся на уловку и пройдёт по рекламной ссылке, её перенаправят на фейковый веб-сайт — anadesky.ovmv[.]net. На последнем будет располагаться URL на вредоносный установочный файл в формате MSI, который хранится на Dropbox.

Перед редиректом снимается цифровой отпечаток устройства посетителя: злоумышленники хотят убедиться, что к ним пришли не с виртуальной машины. Более того, фингерпринтинг происходит ещё раз в момент нажатия клавиши «скачать» на поддельном ресурсе.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru