



Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик PikaBot распространяется под видом софта AnyDesk

Загрузчик вредоносов, известный под именем PikaBot, распространяется в новой киберкампании. На этот раз операторы нацелены на пользователей, которые ищут в Сети легитимный софт — например, AnyDesk.

Жером Сегура из Malwarebytes в новом отчёте вспоминает историю лоадера:

«PikaBot ранее распространялся исключительно через спамерские рассылки, как QakBot. Его называли одним из любимых инструментов киберпреступной группировки TA577».

Семейство PikaBot впервые попалось на глаза исследователям в начале 2023 года. Зловред состоит из загрузчика и основного модуля, позволяющего ему как функционировать в качестве бэкдора, так и выступать в роли распространителя других вредоносов.

Таким образом, операторы «пикабота» могут получить несанкционированный удалённый доступ к скомпрометированным системам. Сам лоадер при этом получает команды от C2-сервера и при необходимости устанавливает на устройство инструменты вроде Cobalt Strike.

Считается, что PikaBot управляет группировка TA577, которая в прошлом стояла за распространением QakBot, IcedID, SystemBC, SmokeLoader, Ursnif и Cobalt Strike.

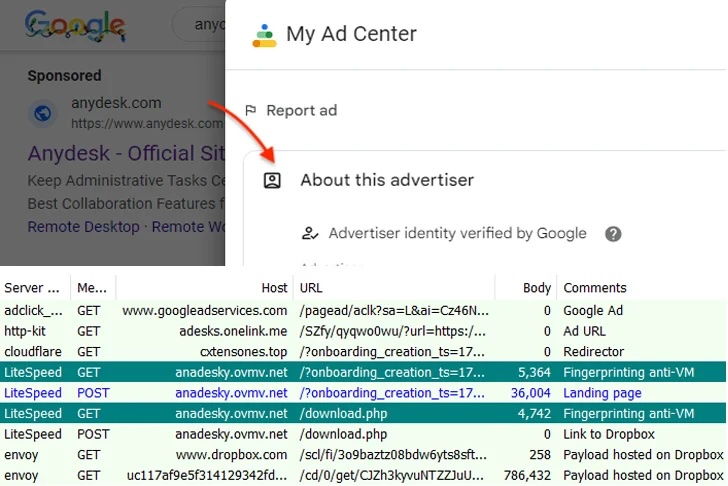
В текущей кампании для распространения PikaBot задействуется реклама в Google, пытающаяся зацепить тех пользователей, которые ищут софт AnyDesk для удалённого доступа.

Если жертва попадётся на уловку и пройдёт по рекламной ссылке, её перенаправят на фейковый веб-сайт — anadesky.ovmv[.]net. На последнем будет располагаться URL на вредоносный установочный файл в формате MSI, который хранится на Dropbox.

Перед редиректом снимается цифровой отпечаток устройства посетителя: злоумышленники хотят убедиться, что к ним пришли не с виртуальной машины. Более того, фингерпринтинг происходит ещё раз в момент нажатия клавиши «скачать» на поддельном ресурсе.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru