



Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Эксперты группы компаний «Гарда» изучили отношение российских компаний к сетевой безопасности и практики снижения рисков. Исследование позволило выявить спрос на продукты, степень удовлетворения потребностей и в итоге приоритетные направления развития рынка.

За основу исследования были взяты результаты опроса, проведенного минувшим летом среди специалистов по ИТ и ИБ. В нем приняли участие более 500 представителей разных по профилю и величине компаний из Москвы (71%) , Санкт-Петербурга (10%), Самары, Нижнего Новгорода, Новосибирска и других крупных городов России.

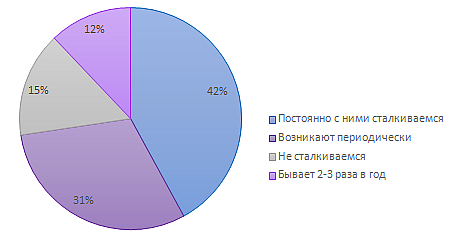
Судя по ответам респондентов, вопрос сетевой безопасности актуален для большинства российских организаций. Крупные компании (более 5 тыс. сотрудников) постоянно сталкиваются с такими угрозами (в 57% случаев), малый бизнес — реже (30%).


Отношение к сетевой безопасности в целом ответственное: компании принимают орг/тех-меры по предотвращению инцидентов и оперативному реагированию, используют специализированные решения и услуги. Примечательно, что возможность потери репутации беспокоит россиян больше, чем финансовые и производственные риски.

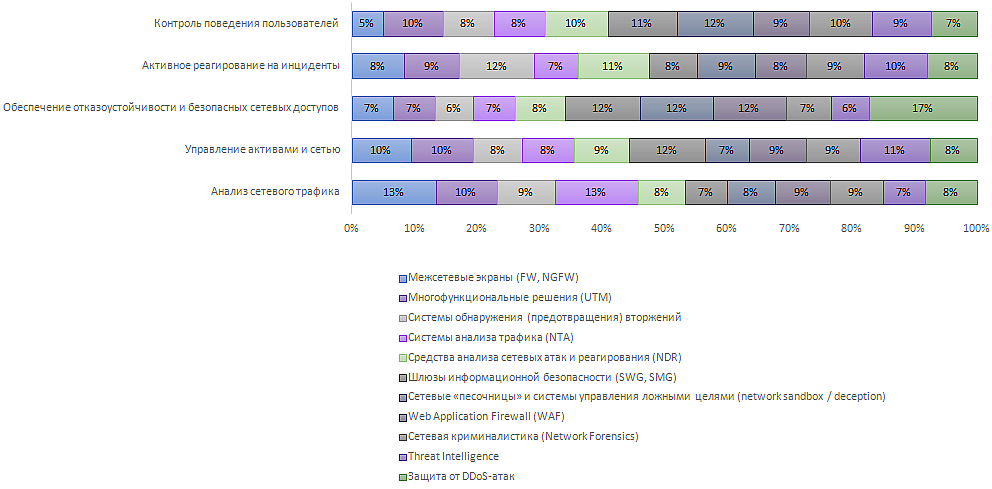
При выстраивании защиты техническими средствами 47% участников опроса для каждой задачи подбирают подходящий продукт. Почти столько же (42%) предпочитают коробочные решения с подключаемыми модулями, а 11% используют одно универсальное решение для всех задач.


Зависимость от импорта в этом сегменте пока еще велика. Почти половина (49%) опрошенных отметили, что все еще полагаются на иностранные разработки, 53% используют и зарубежные, и отечественные.

В целом больших проблем из-за сокращения импорта участники не видят. Российские NTA, по мнению 58% респондентов, полностью аналогичны зарубежным разработкам, а многие WAF даже их превосходят (21%). Из систем сетевой безопасности, пока уступающих импортным, 44% участников опроса назвали межсетевые экраны (FW, NGFW), 37% — UTM, 33% — шлюзы безопасности (SWG, SMG).

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru