



В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

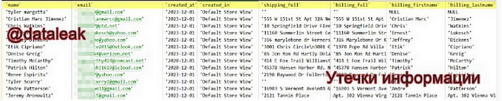
На одном из теневых форумов выставлена на продажу база данных пользователей сайта everlast.com. Судя по содержанию записей, владельцы аккаунтов в основном создают их для покупки спортивной экипировки бренда Everlast из первых рук.

О новой неприятной находке сообщил телеграм-канал «Утечки информации». Украденная база содержит 400 тыс. строк с такой информацией, как имя, пол, имейл, хеш пароля, адрес для доставки товаров, дата создания и активность аккаунта, ID группы пользователей, ID интернет-магазина, данные об использовании услуг (биллинг платежей).

Команда @dataleak проверила имейл-адреса из опубликованного фрагмента, используя функцию регистрации аккаунта на everlast.com. Оказалось, что их владельцы действительно числятся в базе сайта.


В начале этого года злоумышленники украли базу данных почитателей другого известного спортивного бренда — Puma. Выставленный на продажу SQL-дамп содержал около 330 тыс. записей с ПДн пользователей сайта ru.puma.com (закрылся еще в марте из-за прекращения поставок в Россию).

Вчера стало известно о еще одной утечке, затронувшей спортсменов и любителей. В Сеть слили базу данных участников акции «Зеленый марафон 2015». В открытый доступ попали 60 тыс. записей с ПДн бегунов, среди которых были также дети.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru