



Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Valve, один из крупнейших разработчиков видеоигр, устранил уязвимость HTML-инъекции в Counter-Strike 2 (CS2), которую злоумышленники использовали для внедрения изображений и получения IP-адресов игроков.

Изначально разработчики полагали, что это более серьёзная проблема межсайтового скриптинга (XSS), позволяющая выполнить JavaScript-код на стороне жертвы.

Однако позже выяснилось, что речь идёт лишь о проблеме HTML-инъекции, которая допускает внедрение графических изображений. Всё дело в том, что Counter-Strike 2 использует интерфейс Valve Panorama, завязанный на CSS, HTML и JavaScript.

Девелоперы могут сконфигурировать поля для ввода и разрешить HTML вместо санитизации до обычной строки. Если такое поле допускает HTML, любой введённый текст будет выводиться в качестве языка разметки.

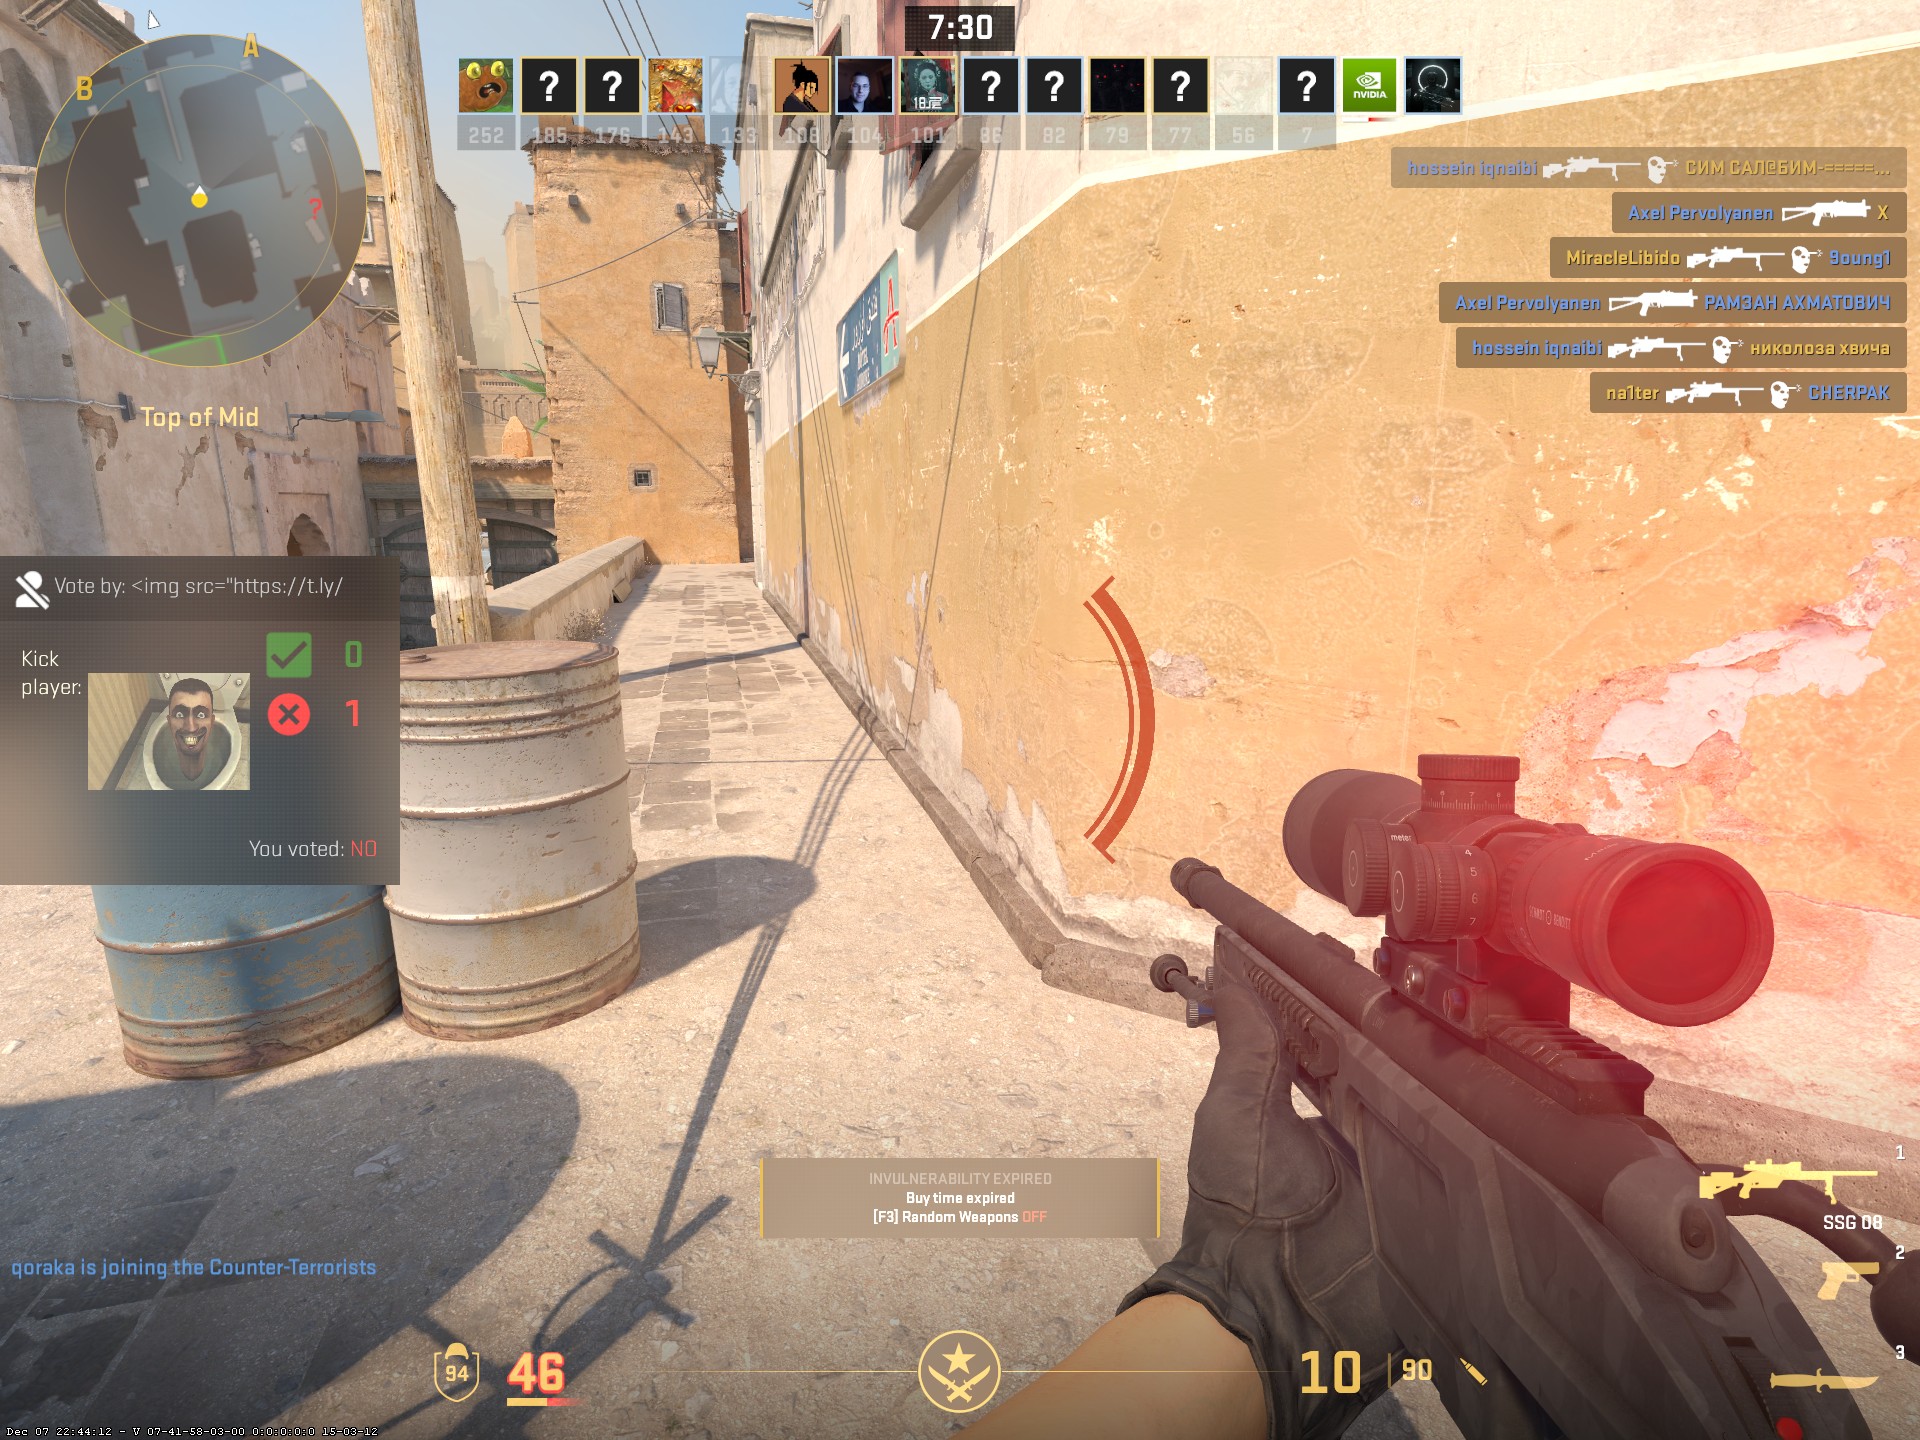
Игроки в Counter-Strike вчера пожаловались на использование лазейки внедрения HTML для инъекции изображений в панель для голосования за выброс какого-либо геймера из игры.

Источник: @valluXD


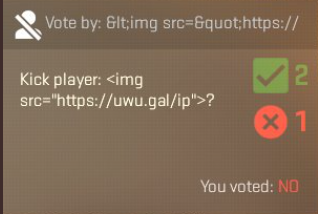
Сначала любители CS2 использовали баг ради веселья, однако нашлись и те, кто с его помощью начал получать IP-адреса других игроков. Для этого достаточно было задействовать тег <img> для открытия скрипта, логирующего IP.

Как можно было использовать полученную информацию? Ну, например, злоумышленники могли запустить DDoS-атаки, которые бы выбили конкретных геймеров из матча.

Источник: @aquaismissing


К счастью, Valve выпустила обновление весом 7 МБ, которое должно устранить этот неприятный баг.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru