



Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Баг HTML-инъекции в Counter-Strike 2 раскрывал IP-адреса геймеров

Valve, один из крупнейших разработчиков видеоигр, устранил уязвимость HTML-инъекции в Counter-Strike 2 (CS2), которую злоумышленники использовали для внедрения изображений и получения IP-адресов игроков.

Изначально разработчики полагали, что это более серьёзная проблема межсайтового скриптинга (XSS), позволяющая выполнить JavaScript-код на стороне жертвы.

Однако позже выяснилось, что речь идёт лишь о проблеме HTML-инъекции, которая допускает внедрение графических изображений. Всё дело в том, что Counter-Strike 2 использует интерфейс Valve Panorama, завязанный на CSS, HTML и JavaScript.

Девелоперы могут сконфигурировать поля для ввода и разрешить HTML вместо санитизации до обычной строки. Если такое поле допускает HTML, любой введённый текст будет выводиться в качестве языка разметки.

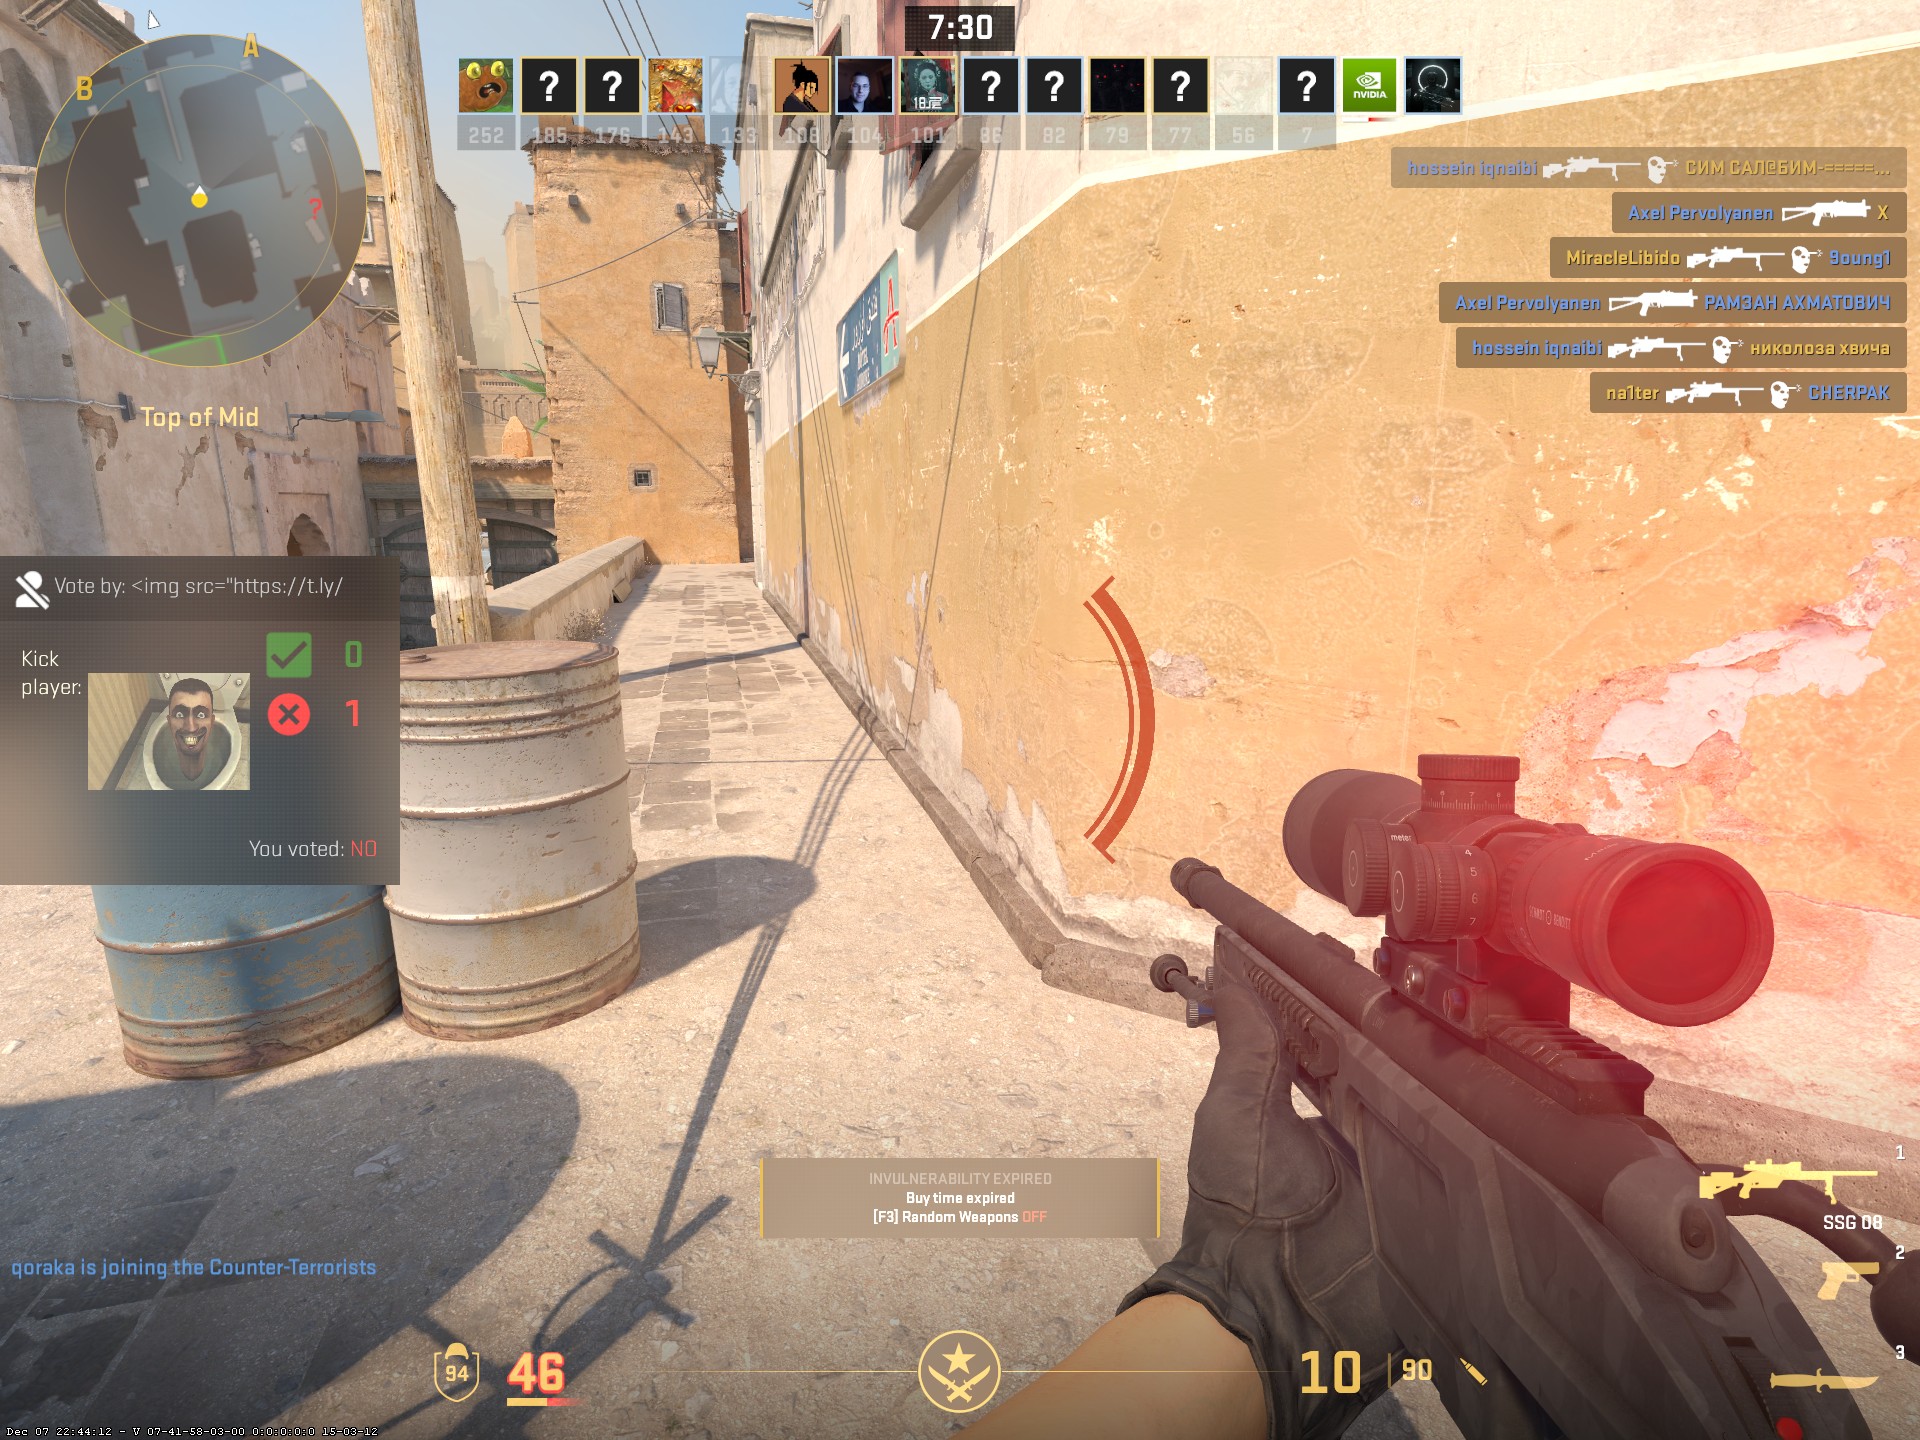
Игроки в Counter-Strike вчера пожаловались на использование лазейки внедрения HTML для инъекции изображений в панель для голосования за выброс какого-либо геймера из игры.

Источник: @valluXD


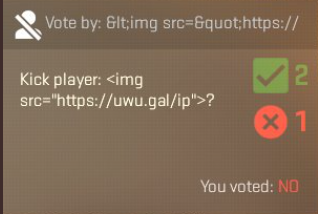
Сначала любители CS2 использовали баг ради веселья, однако нашлись и те, кто с его помощью начал получать IP-адреса других игроков. Для этого достаточно было задействовать тег <img> для открытия скрипта, логирующего IP.

Как можно было использовать полученную информацию? Ну, например, злоумышленники могли запустить DDoS-атаки, которые бы выбили конкретных геймеров из матча.

Источник: @aquaismissing


К счастью, Valve выпустила обновление весом 7 МБ, которое должно устранить этот неприятный баг.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru