



Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

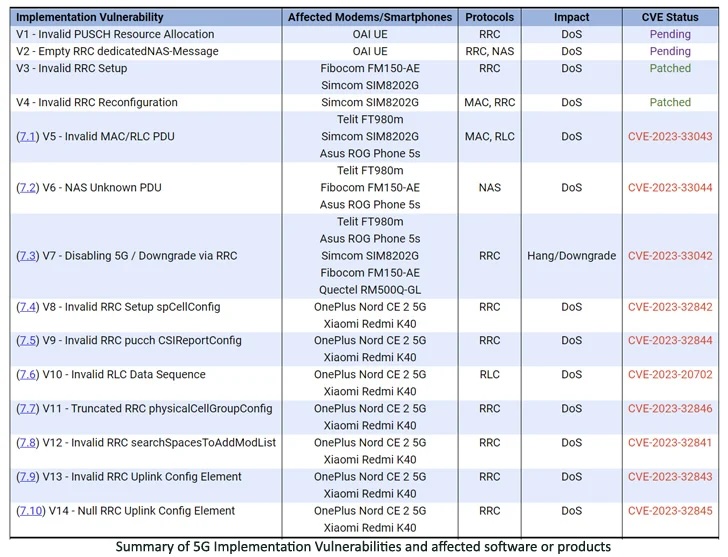
Больше десяти уязвимостей, объединённых под именем 5Ghoul, затрагивают прошивку 5G-модемов от крупных производителей вроде MediaTek и Qualcomm. Эти бреши угрожают не только USB- и IoT-модемам, но и сотням смартфонов на Android и iOS.

Из 14 выявленных уязвимостей десять затрагивают 5G-модемы MediaTek и Qualcomm, три получили высокую степень риска. Исследователи из команды ASSET (Automated Systems SEcuriTy), обнаружившие эти проблемы, пишут в отчёте:

«5Ghoul можно использовать для запуска кибератак, которые приведут к разрыву соединений, а также зависаниям, требующим ручной перезагрузки или даунгрейда с 5G до 4G».

Такого рода атаки, по словам специалистов, угрожают 714 моделям смартфонов от 24 производителей, включая Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple и Google.

К слову, ранее ASSET сообщала об уязвимостях BrakTooth и SweynTooth. Обе также были проблемой для Bluetooth-девайсов.

Что касается 5Ghoul, в этом случае задача атакующего — обманом заставить смартфон (или любое другое устройство с поддержкой 5G) подключиться к вредоносной базовой станции.

Демонстрацию работы эксплойта для 5Ghoul исследователи записали на видео:


«Злоумышленнику не надо знать какой-либо конфиденциальной информации об устройстве жертвы или данных сим-карты, чтобы завершить регистрацию в сети NAS», — объясняют эксперты.

«Единственное, что понадобится, — выдать себя за легитимную базовую станцию, используя параметры подключения известной вышки сотовой связи».


В проведении атаки могут помочь приложения вроде Cellular-Pro, определяющие показания индикатора относительной мощности сигнала (RSSI) и способные заставить целевой девайс подключится к вредоносной станции.

Из 14 выявленных брешей наибольший интерес вызывает CVE-2023-33042, позволяющая злоумышленнику в пределах радиосигнала совершить даунгрейд 5G или провести DoS-атаку с помощью специально подготовленного фрейма Radio Resource Control (RRC).


В настоящий момент доступны патчи от MediaTek и Qualcomm для 12 из 14 уязвимостей.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru