



Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Больше десяти уязвимостей, объединённых под именем 5Ghoul, затрагивают прошивку 5G-модемов от крупных производителей вроде MediaTek и Qualcomm. Эти бреши угрожают не только USB- и IoT-модемам, но и сотням смартфонов на Android и iOS.

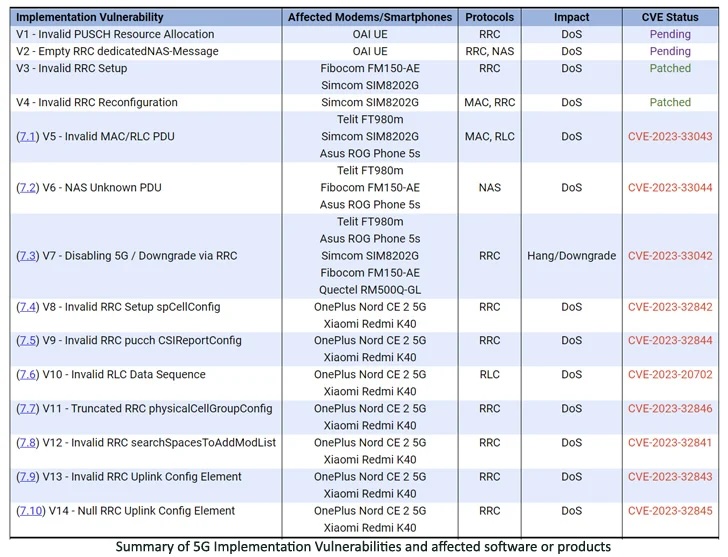
Из 14 выявленных уязвимостей десять затрагивают 5G-модемы MediaTek и Qualcomm, три получили высокую степень риска. Исследователи из команды ASSET (Automated Systems SEcuriTy), обнаружившие эти проблемы, пишут в отчёте:

«5Ghoul можно использовать для запуска кибератак, которые приведут к разрыву соединений, а также зависаниям, требующим ручной перезагрузки или даунгрейда с 5G до 4G».

Такого рода атаки, по словам специалистов, угрожают 714 моделям смартфонов от 24 производителей, включая Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple и Google.

К слову, ранее ASSET сообщала об уязвимостях BrakTooth и SweynTooth. Обе также были проблемой для Bluetooth-девайсов.

Что касается 5Ghoul, в этом случае задача атакующего — обманом заставить смартфон (или любое другое устройство с поддержкой 5G) подключиться к вредоносной базовой станции.

Демонстрацию работы эксплойта для 5Ghoul исследователи записали на видео:


«Злоумышленнику не надо знать какой-либо конфиденциальной информации об устройстве жертвы или данных сим-карты, чтобы завершить регистрацию в сети NAS», — объясняют эксперты.

«Единственное, что понадобится, — выдать себя за легитимную базовую станцию, используя параметры подключения известной вышки сотовой связи».


В проведении атаки могут помочь приложения вроде Cellular-Pro, определяющие показания индикатора относительной мощности сигнала (RSSI) и способные заставить целевой девайс подключится к вредоносной станции.

Из 14 выявленных брешей наибольший интерес вызывает CVE-2023-33042, позволяющая злоумышленнику в пределах радиосигнала совершить даунгрейд 5G или провести DoS-атаку с помощью специально подготовленного фрейма Radio Resource Control (RRC).


В настоящий момент доступны патчи от MediaTek и Qualcomm для 12 из 14 уязвимостей.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru