



Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

Связка брешей 5Ghoul угрожает iOS- и Android-устройствам с поддержкой 5G

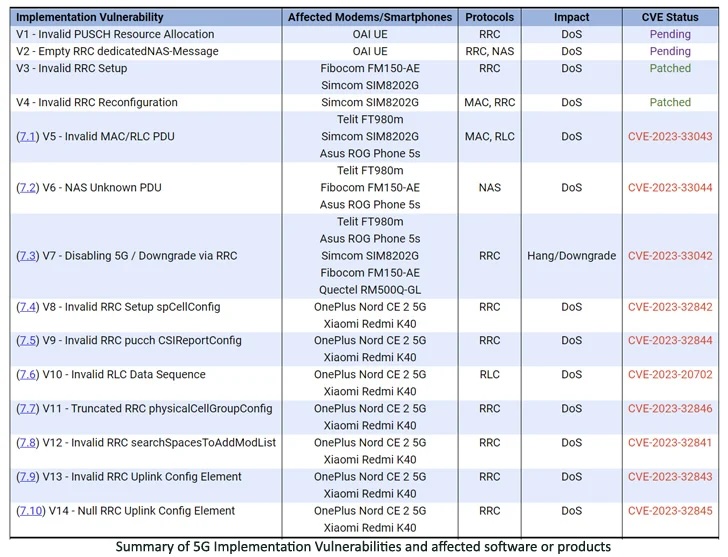
Больше десяти уязвимостей, объединённых под именем 5Ghoul, затрагивают прошивку 5G-модемов от крупных производителей вроде MediaTek и Qualcomm. Эти бреши угрожают не только USB- и IoT-модемам, но и сотням смартфонов на Android и iOS.

Из 14 выявленных уязвимостей десять затрагивают 5G-модемы MediaTek и Qualcomm, три получили высокую степень риска. Исследователи из команды ASSET (Automated Systems SEcuriTy), обнаружившие эти проблемы, пишут в отчёте:

«5Ghoul можно использовать для запуска кибератак, которые приведут к разрыву соединений, а также зависаниям, требующим ручной перезагрузки или даунгрейда с 5G до 4G».

Такого рода атаки, по словам специалистов, угрожают 714 моделям смартфонов от 24 производителей, включая Vivo, Xiaomi, OPPO, Samsung, Honor, Motorola, realme, OnePlus, Huawei, ZTE, Asus, Sony, Meizu, Nokia, Apple и Google.

К слову, ранее ASSET сообщала об уязвимостях BrakTooth и SweynTooth. Обе также были проблемой для Bluetooth-девайсов.

Что касается 5Ghoul, в этом случае задача атакующего — обманом заставить смартфон (или любое другое устройство с поддержкой 5G) подключиться к вредоносной базовой станции.

Демонстрацию работы эксплойта для 5Ghoul исследователи записали на видео:


«Злоумышленнику не надо знать какой-либо конфиденциальной информации об устройстве жертвы или данных сим-карты, чтобы завершить регистрацию в сети NAS», — объясняют эксперты.

«Единственное, что понадобится, — выдать себя за легитимную базовую станцию, используя параметры подключения известной вышки сотовой связи».


В проведении атаки могут помочь приложения вроде Cellular-Pro, определяющие показания индикатора относительной мощности сигнала (RSSI) и способные заставить целевой девайс подключится к вредоносной станции.

Из 14 выявленных брешей наибольший интерес вызывает CVE-2023-33042, позволяющая злоумышленнику в пределах радиосигнала совершить даунгрейд 5G или провести DoS-атаку с помощью специально подготовленного фрейма Radio Resource Control (RRC).


В настоящий момент доступны патчи от MediaTek и Qualcomm для 12 из 14 уязвимостей.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru