



Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Эксперты SafeBreach разработали метод внедрения кода в память процессов, использующий пулы потоков Windows для сокрытия его исполнения. Тестирование показало, что атаку Pool Party не способны выявить даже лидеры рынка EDR-решений.

Инъекция кода в процессы позволяет злоумышленникам обойти антивирусы: такие заражения не оставляют в системе следов в виде файлов, которые можно было бы проанализировать. В последние годы многие вендоры ОС и EDR усилили защиту от подобных атак за счет блокировки известных техник либо жесткого ограничения последствий.

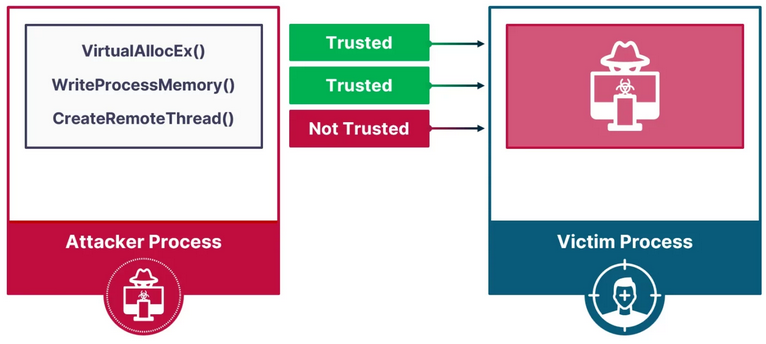
Чтобы понять, каким образом бестелесный зловред сможет обойти EDR, исследователям пришлось изучить современный подход к детектированию таких угроз ИБ-продуктами этого класса. Как оказалось, они производят оценку по примитиву выполнения — лишь одному элементарному действию из трех, необходимых для инъекции в процесс (еще выделение блока памяти и запись туда кода).


Это открытие подсказало экспертам, как скрыть бесфайлового зловреда от EDR: создать примитив выполнения, основанный лишь на allocate и write, а в качестве триггера шелл-кода использовать легитимное действие — например, запись в безобидный файл.

Прекрасным кандидатом для такого трюка оказался пул потоков режима пользователя в Windows, а точнее, четыре компонента: фабрика рабочих ролей, управляющая рабочими потоками, и три очереди.

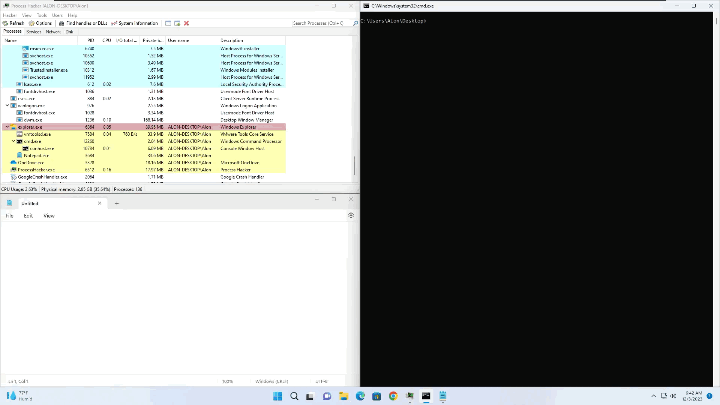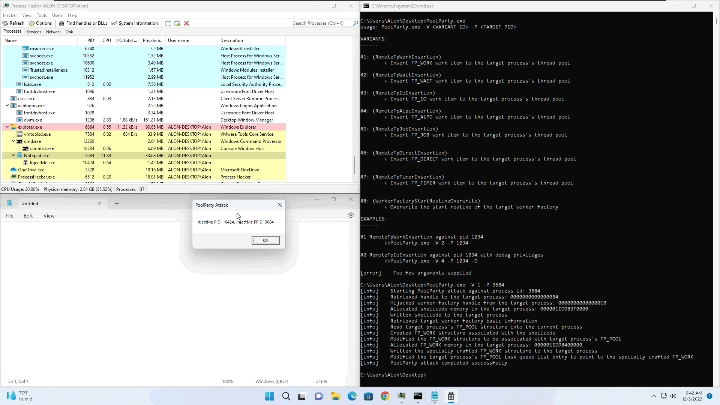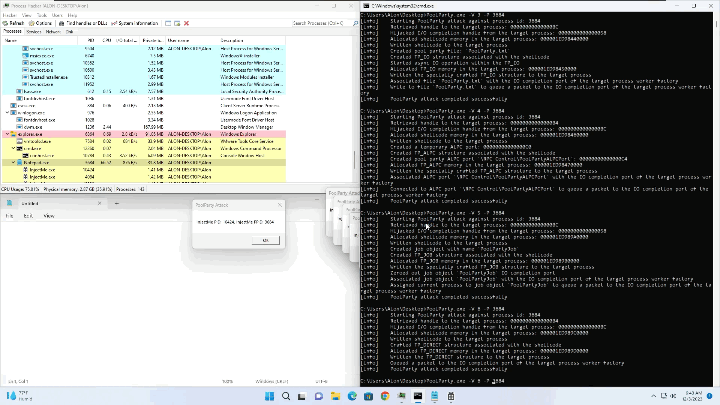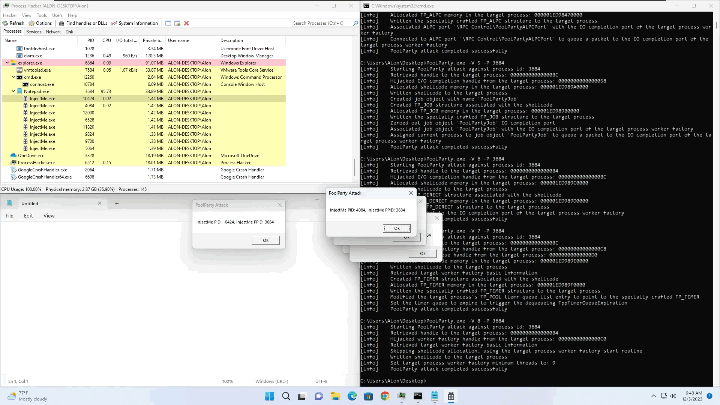
По результатам исследования были созданы восемь разных техник инъекции кода; одна использует подпрограмму запуска фабрики ролей, другая — очередь задач, еще пять — очередь завершения ввода-вывода, а восьмая — очередь таймера. Поскольку пул потоков совместно используется процессами Windows, метод Pool Party работает на любом из них.

Для тестирования были выбраны пять EDR-решений:

  • Palo Alto Cortex,
  • SentinelOne EDR,
  • CrowdStrike Falcon,
  • Microsoft Defender for Endpoint,
  • Cybereason EDR.

Во всех случаях эффективность Pool Party (всех восьми вариантов) составила 100%, то есть ни один защитный продукт не смог обнаружить или предотвратить инъекцию. Вендоры уже поставлены в известность.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru