



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

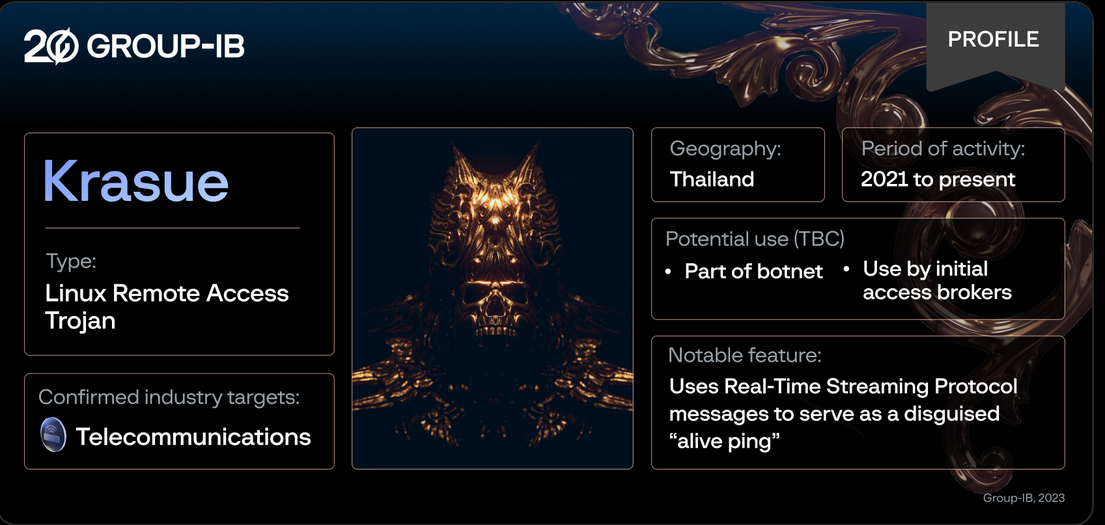
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru