



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

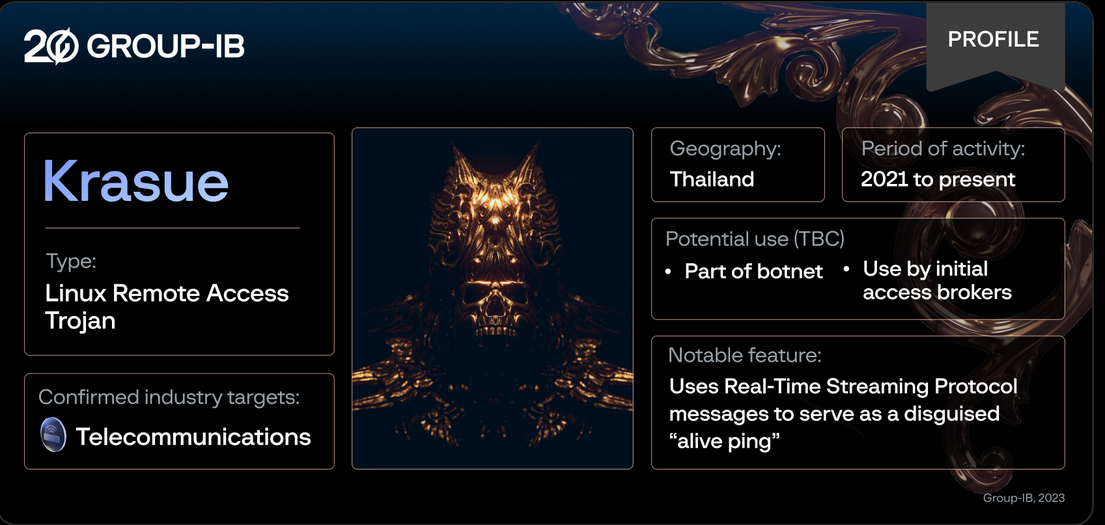
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru