



WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

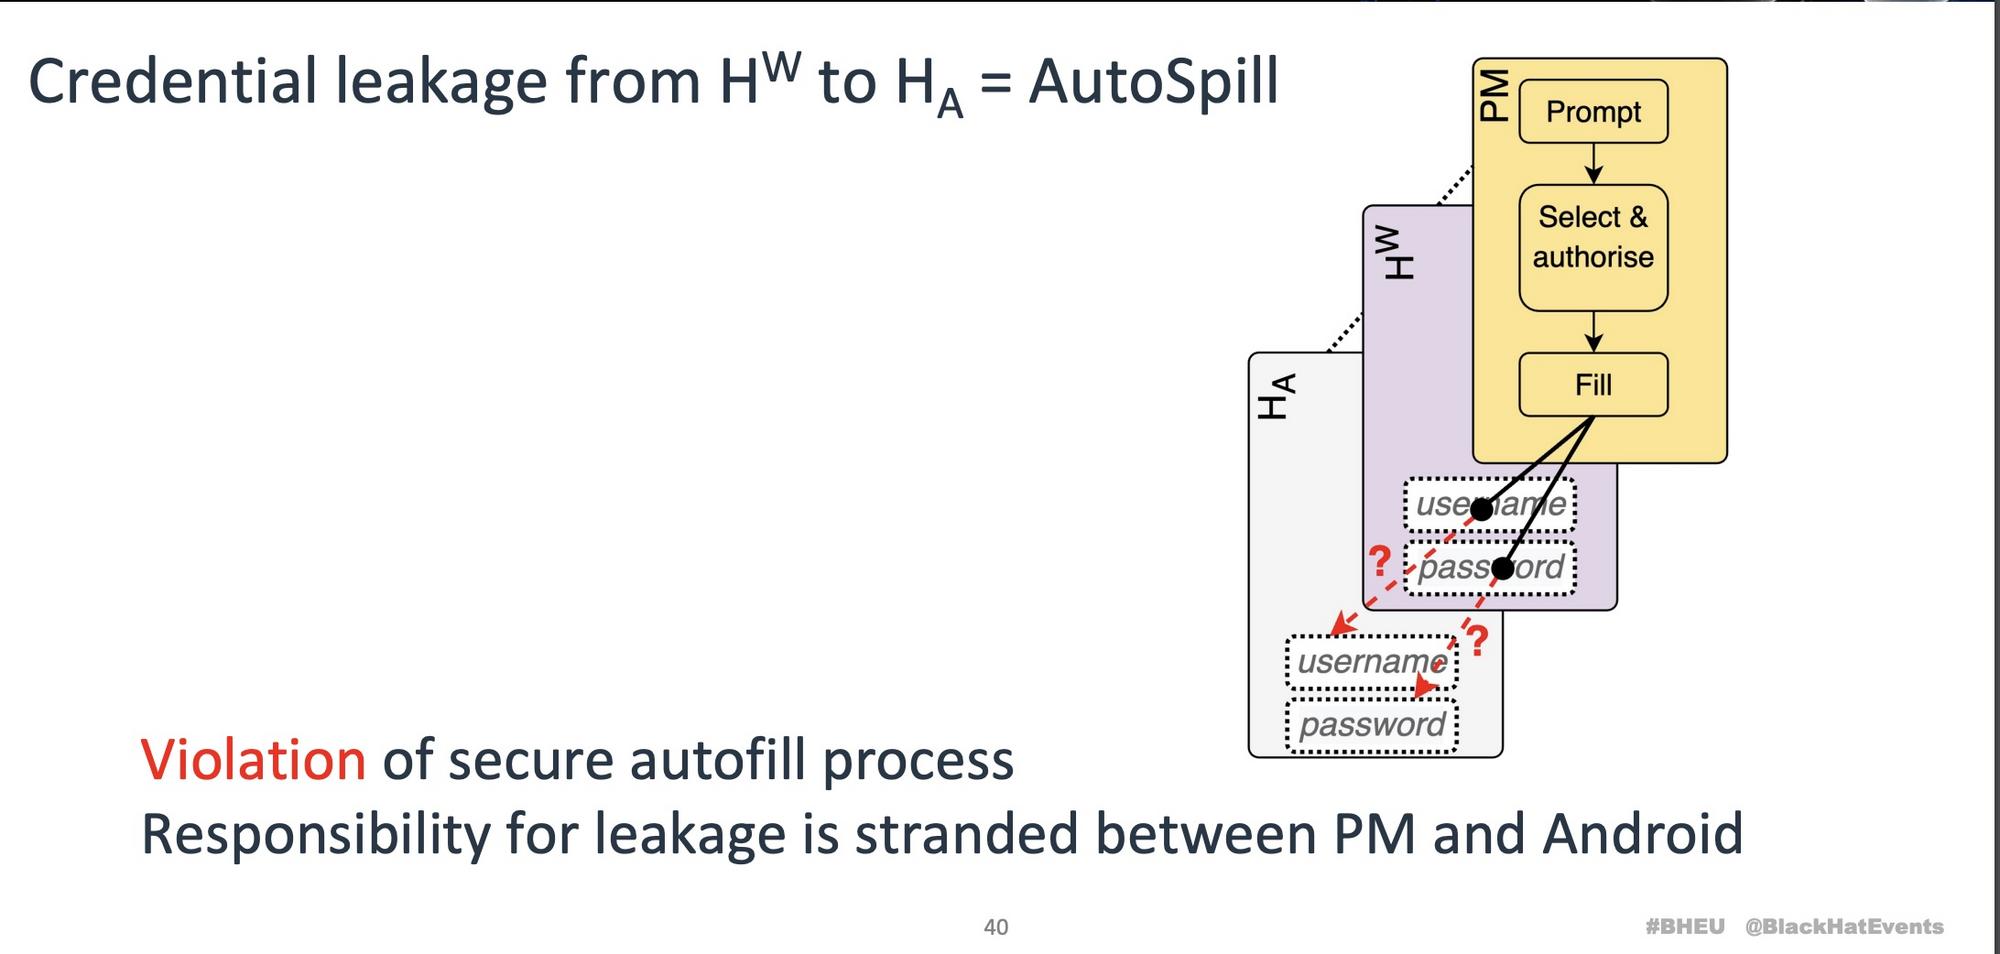
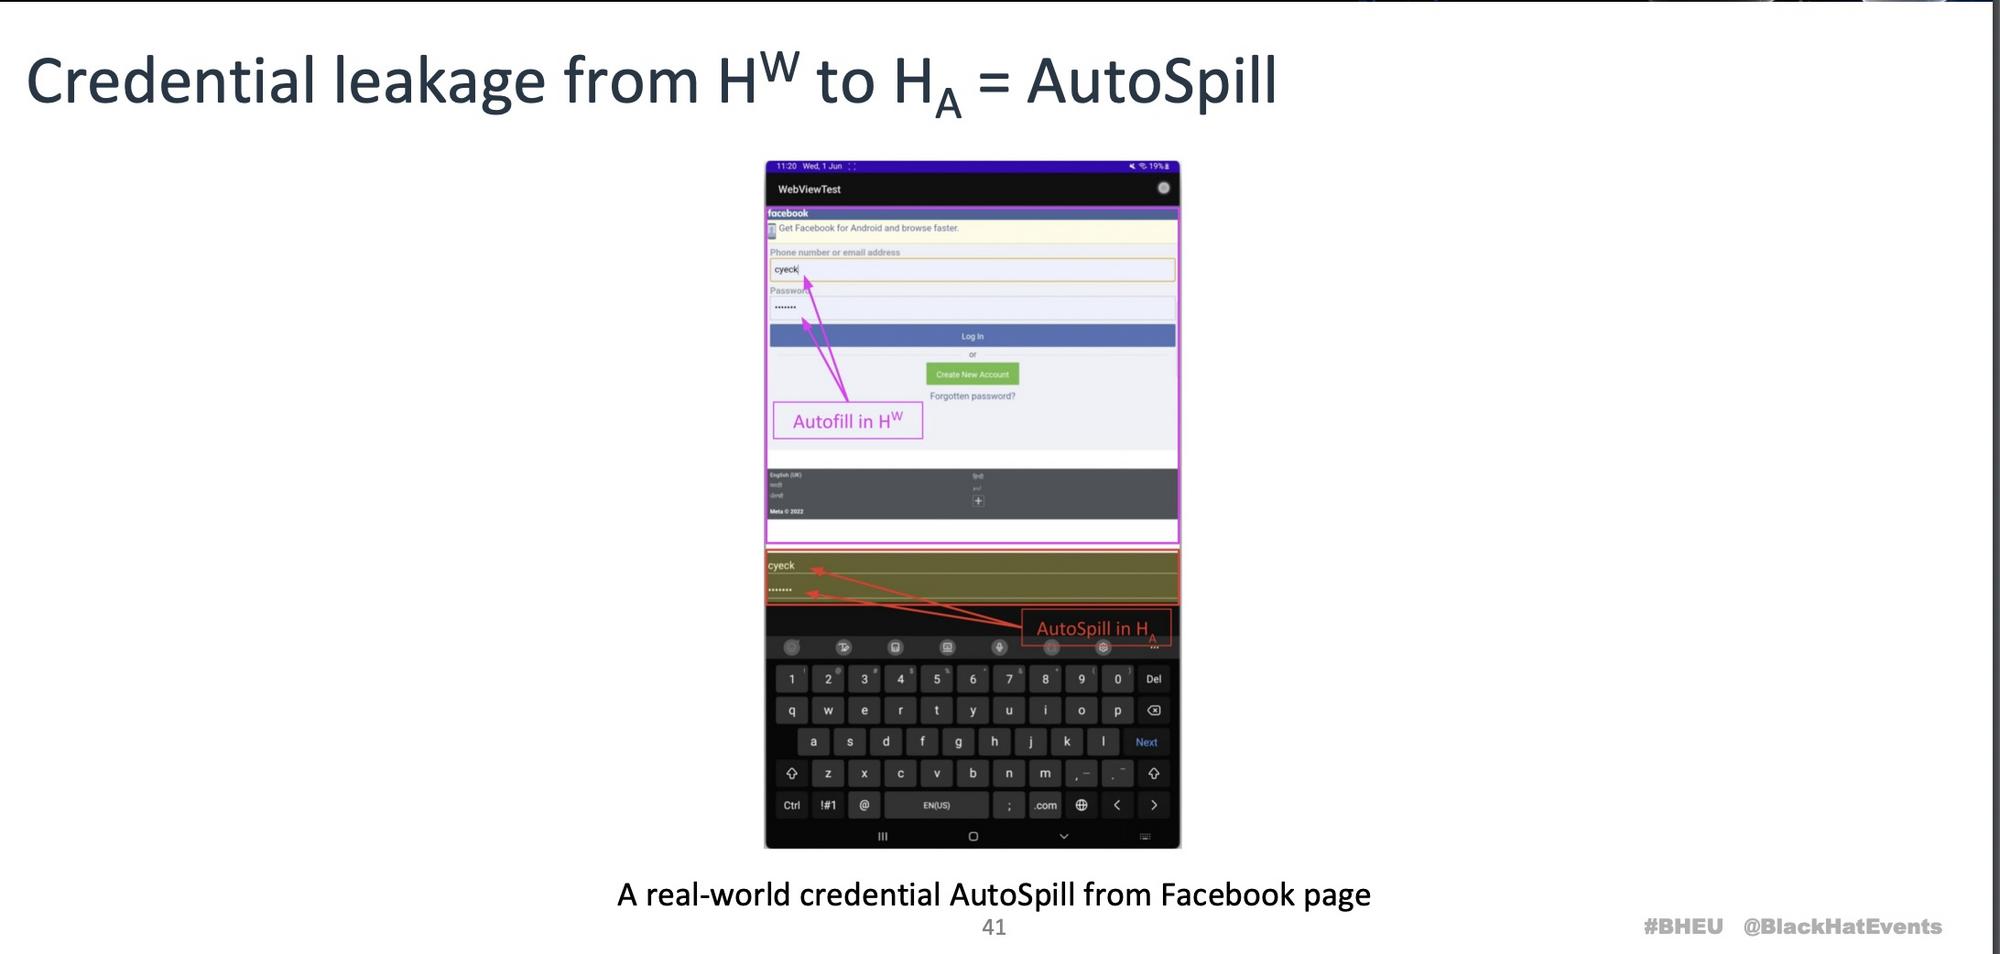
Специалисты продемонстрировали метод извлечения учётных данных из наиболее популярных менеджеров паролей на Android-устройствах. Суть этого метода кроется в использовании функциональности автозаполнения, которой располагает компонент мобильной ОС — WebView.

Способ кражи паролей исследователи продемонстрировали на конференции Black Hat Europe. В демонстрации фигурировало множество приложений для сохранения и управления учётными данными.

Эксперты, описавшие свои выводы в отчёте, назвали эту уязвимость «AutoSpill». Поскольку менеджеры паролей постепенно набирают популярность — например, в США 34% опрошенных пользователей используют такой софт в 2023 году (годом ранее — 21%) — «AutoSpill» представляет серьёзную угрозу для владельцев мобильных устройств.

«Если на девайсе установлено вредоносное приложение, оно без труда вытащит учётные данные жертвы. Никакого фишинга или других похожих приёмов не требуется», — объясняют исследователи.

«Самое плохое — такие программы могут размещаться на официальных площадках вроде Google Play Store, что позволит им добраться до многих пользователей».

При этом специалисты не уверены, использовал ли кто-либо AutoSpill в реальных кибератаках. Сразу после обнаружения уязвимости эксперты разослали разработчикам затронутых менеджеров паролей соответствующие уведомления, чтобы они смогли оперативно подготовить патчи.


«Они ответили, что это не их зона ответственности, а проблема исключительно платформы Android. Мы пытались спорить и потратили много времени на объяснение сути бреши, но к положительному результату это не привело», — вспоминает Анкит Гангвал, один из специалистов.

Однако не все девелоперы проявили такую упёртость. Например, разработчики 1Password, изучив сообщения об уязвимости, обещали устранить проблему. обозримом будущем.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru