



WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

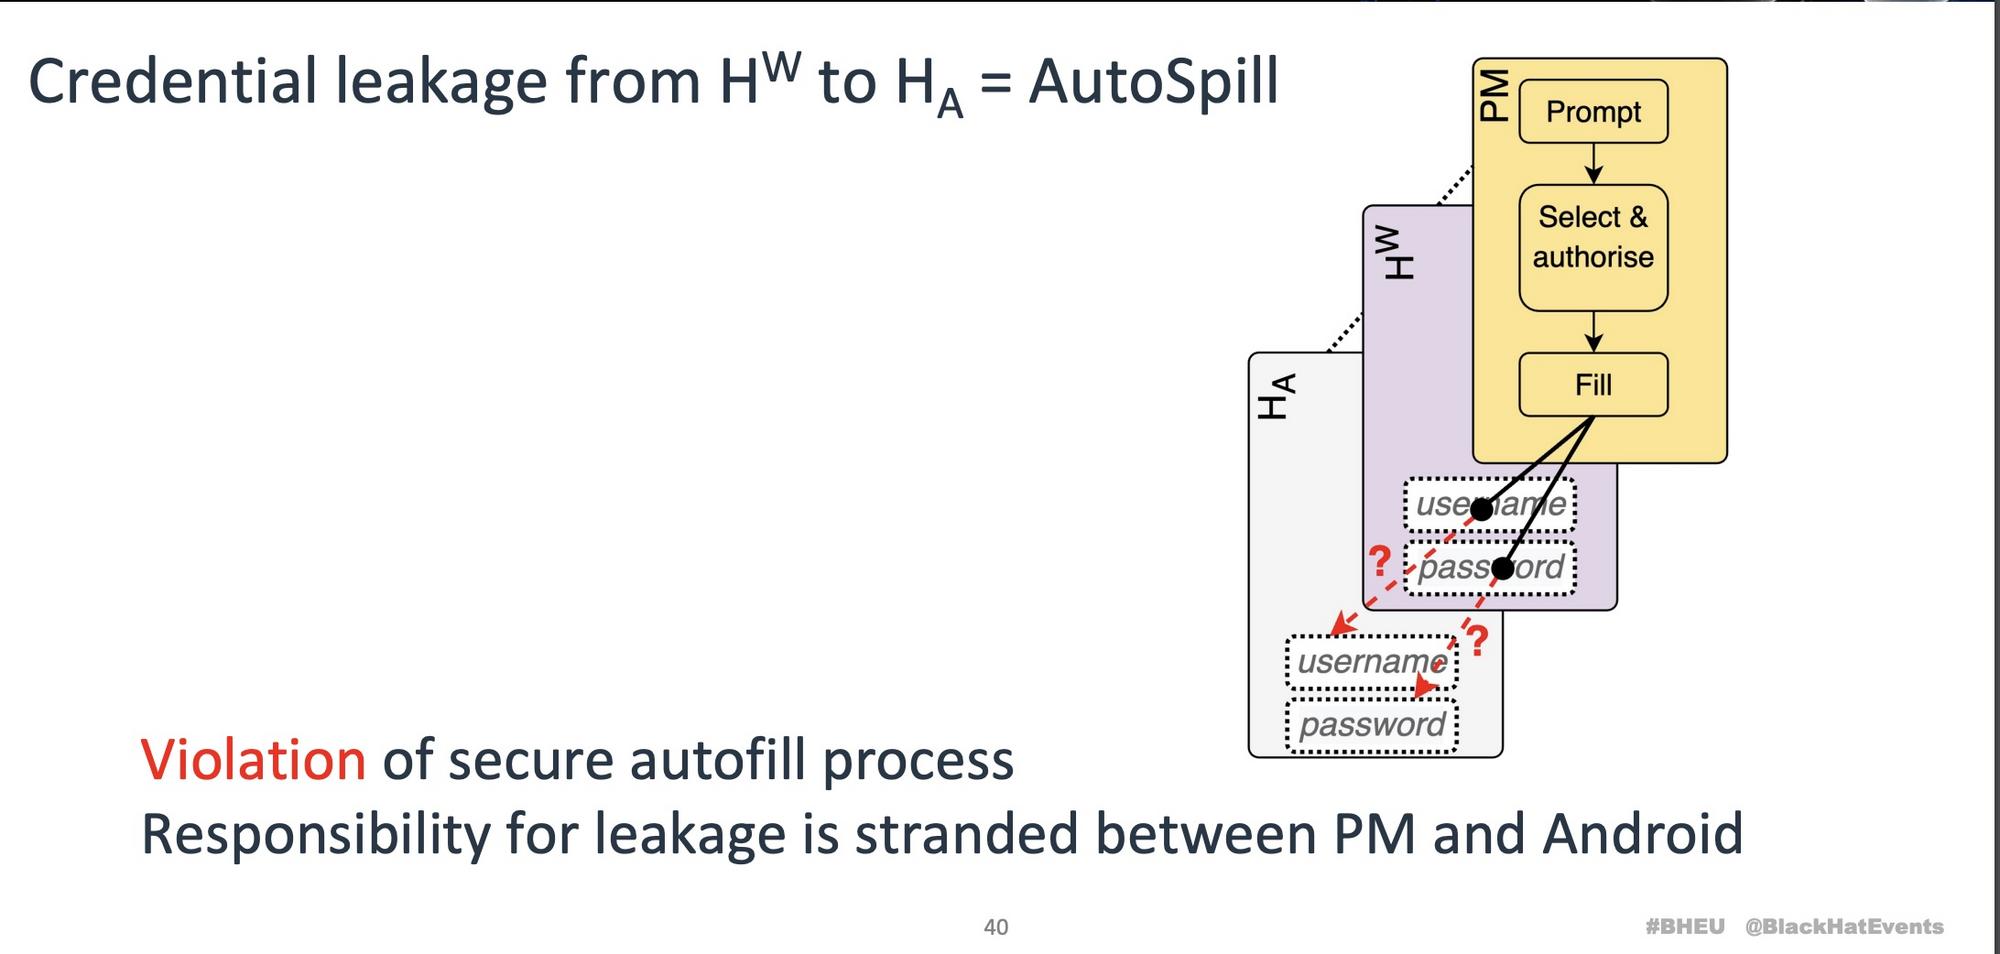
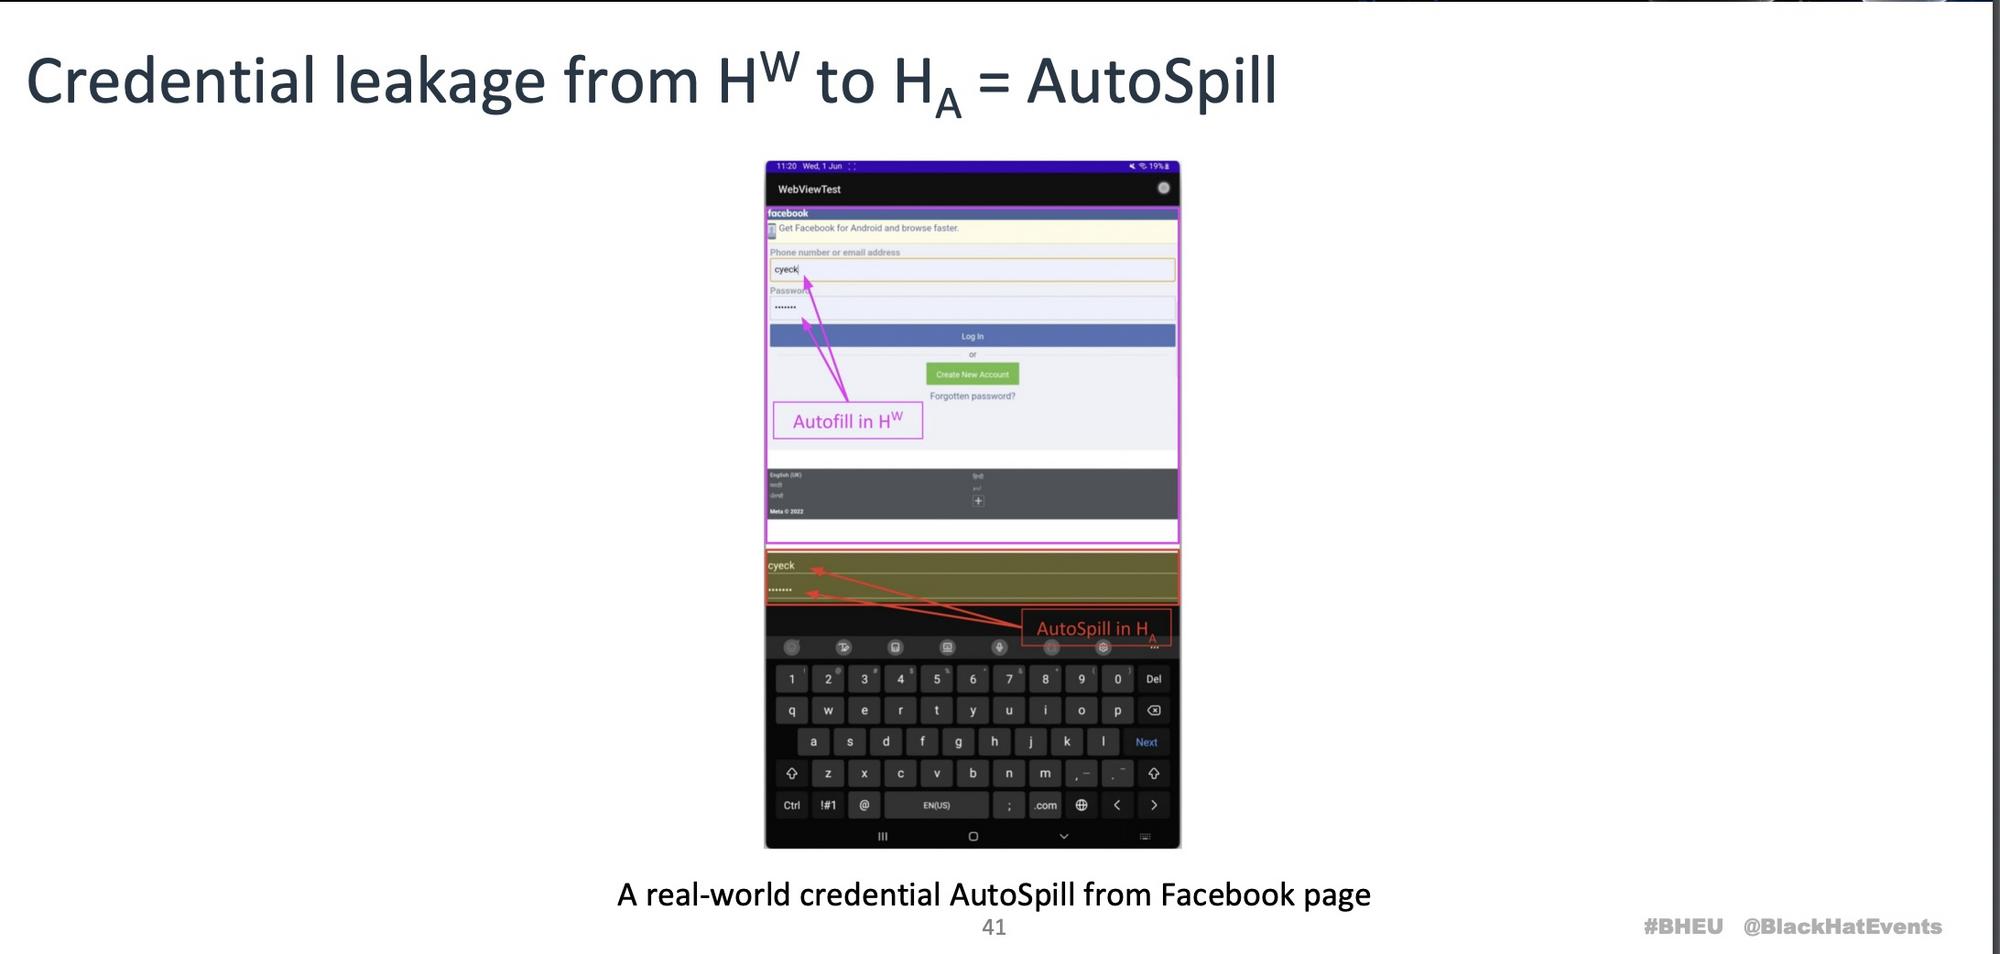
Специалисты продемонстрировали метод извлечения учётных данных из наиболее популярных менеджеров паролей на Android-устройствах. Суть этого метода кроется в использовании функциональности автозаполнения, которой располагает компонент мобильной ОС — WebView.

Способ кражи паролей исследователи продемонстрировали на конференции Black Hat Europe. В демонстрации фигурировало множество приложений для сохранения и управления учётными данными.

Эксперты, описавшие свои выводы в отчёте, назвали эту уязвимость «AutoSpill». Поскольку менеджеры паролей постепенно набирают популярность — например, в США 34% опрошенных пользователей используют такой софт в 2023 году (годом ранее — 21%) — «AutoSpill» представляет серьёзную угрозу для владельцев мобильных устройств.

«Если на девайсе установлено вредоносное приложение, оно без труда вытащит учётные данные жертвы. Никакого фишинга или других похожих приёмов не требуется», — объясняют исследователи.

«Самое плохое — такие программы могут размещаться на официальных площадках вроде Google Play Store, что позволит им добраться до многих пользователей».

При этом специалисты не уверены, использовал ли кто-либо AutoSpill в реальных кибератаках. Сразу после обнаружения уязвимости эксперты разослали разработчикам затронутых менеджеров паролей соответствующие уведомления, чтобы они смогли оперативно подготовить патчи.


«Они ответили, что это не их зона ответственности, а проблема исключительно платформы Android. Мы пытались спорить и потратили много времени на объяснение сути бреши, но к положительному результату это не привело», — вспоминает Анкит Гангвал, один из специалистов.

Однако не все девелоперы проявили такую упёртость. Например, разработчики 1Password, изучив сообщения об уязвимости, обещали устранить проблему. обозримом будущем.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru