



WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

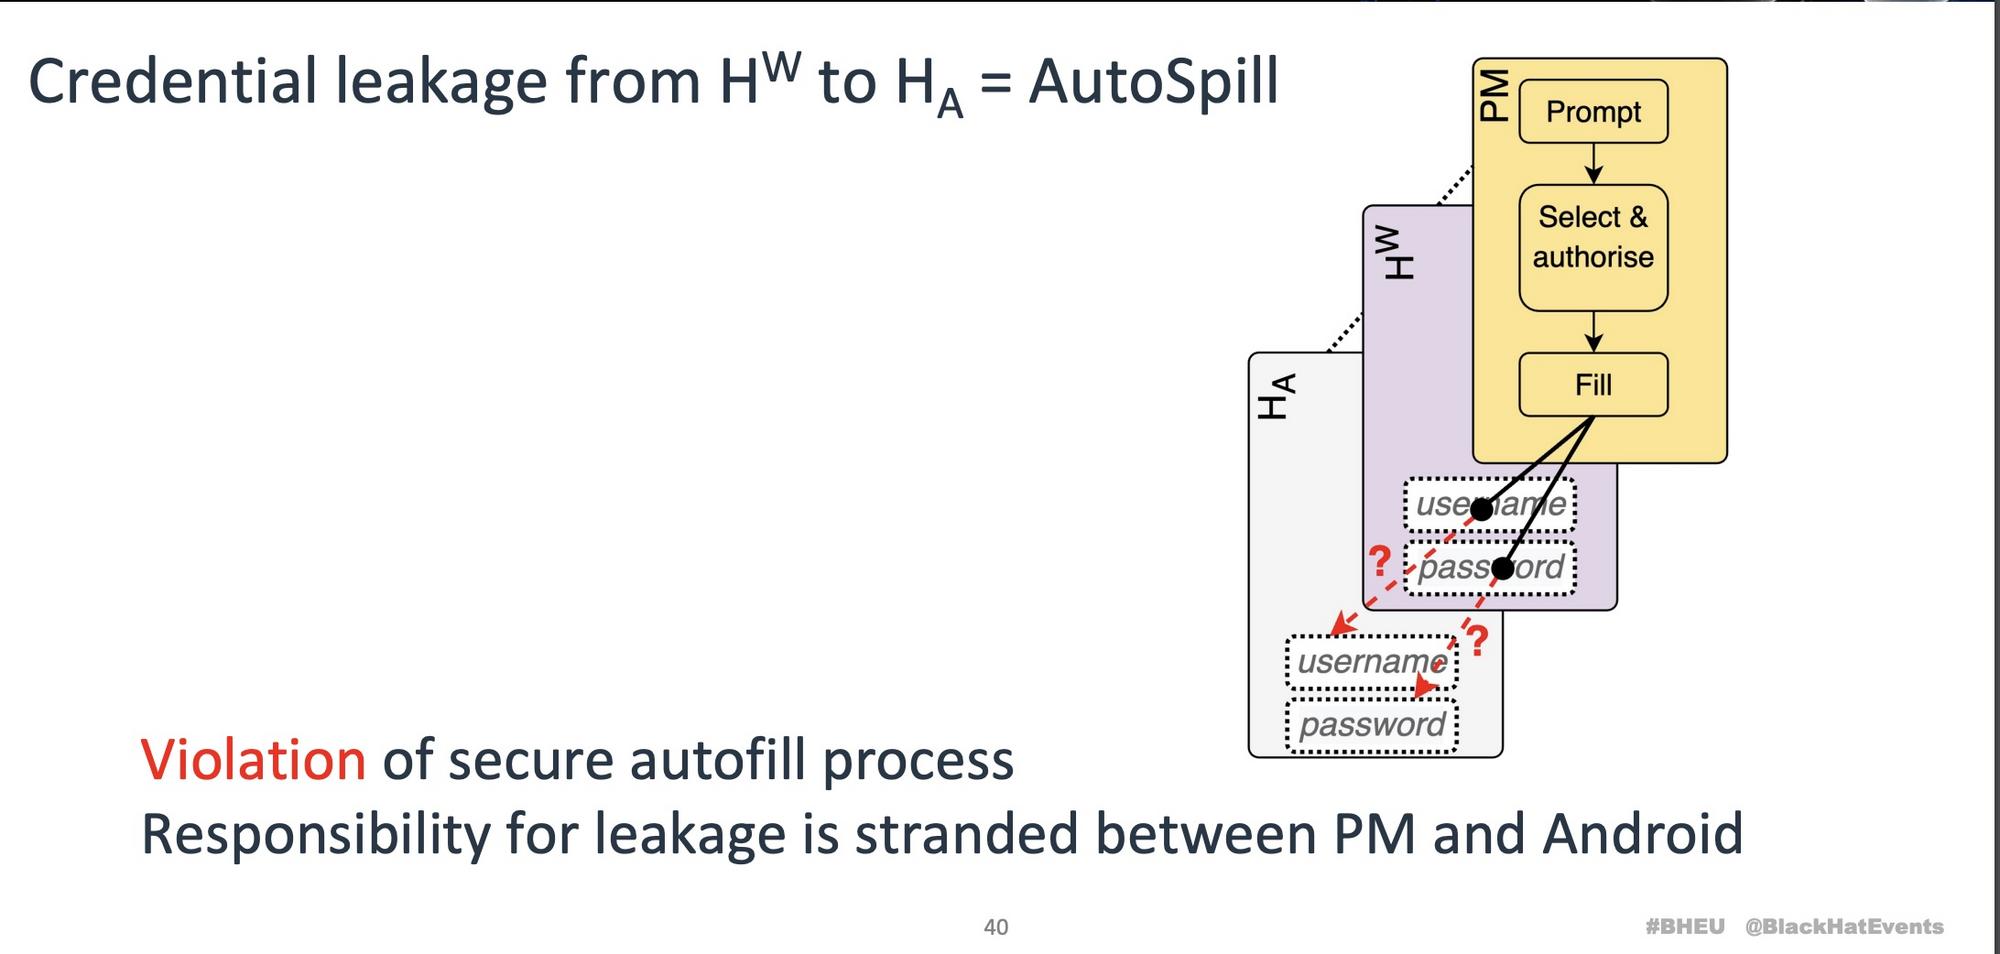
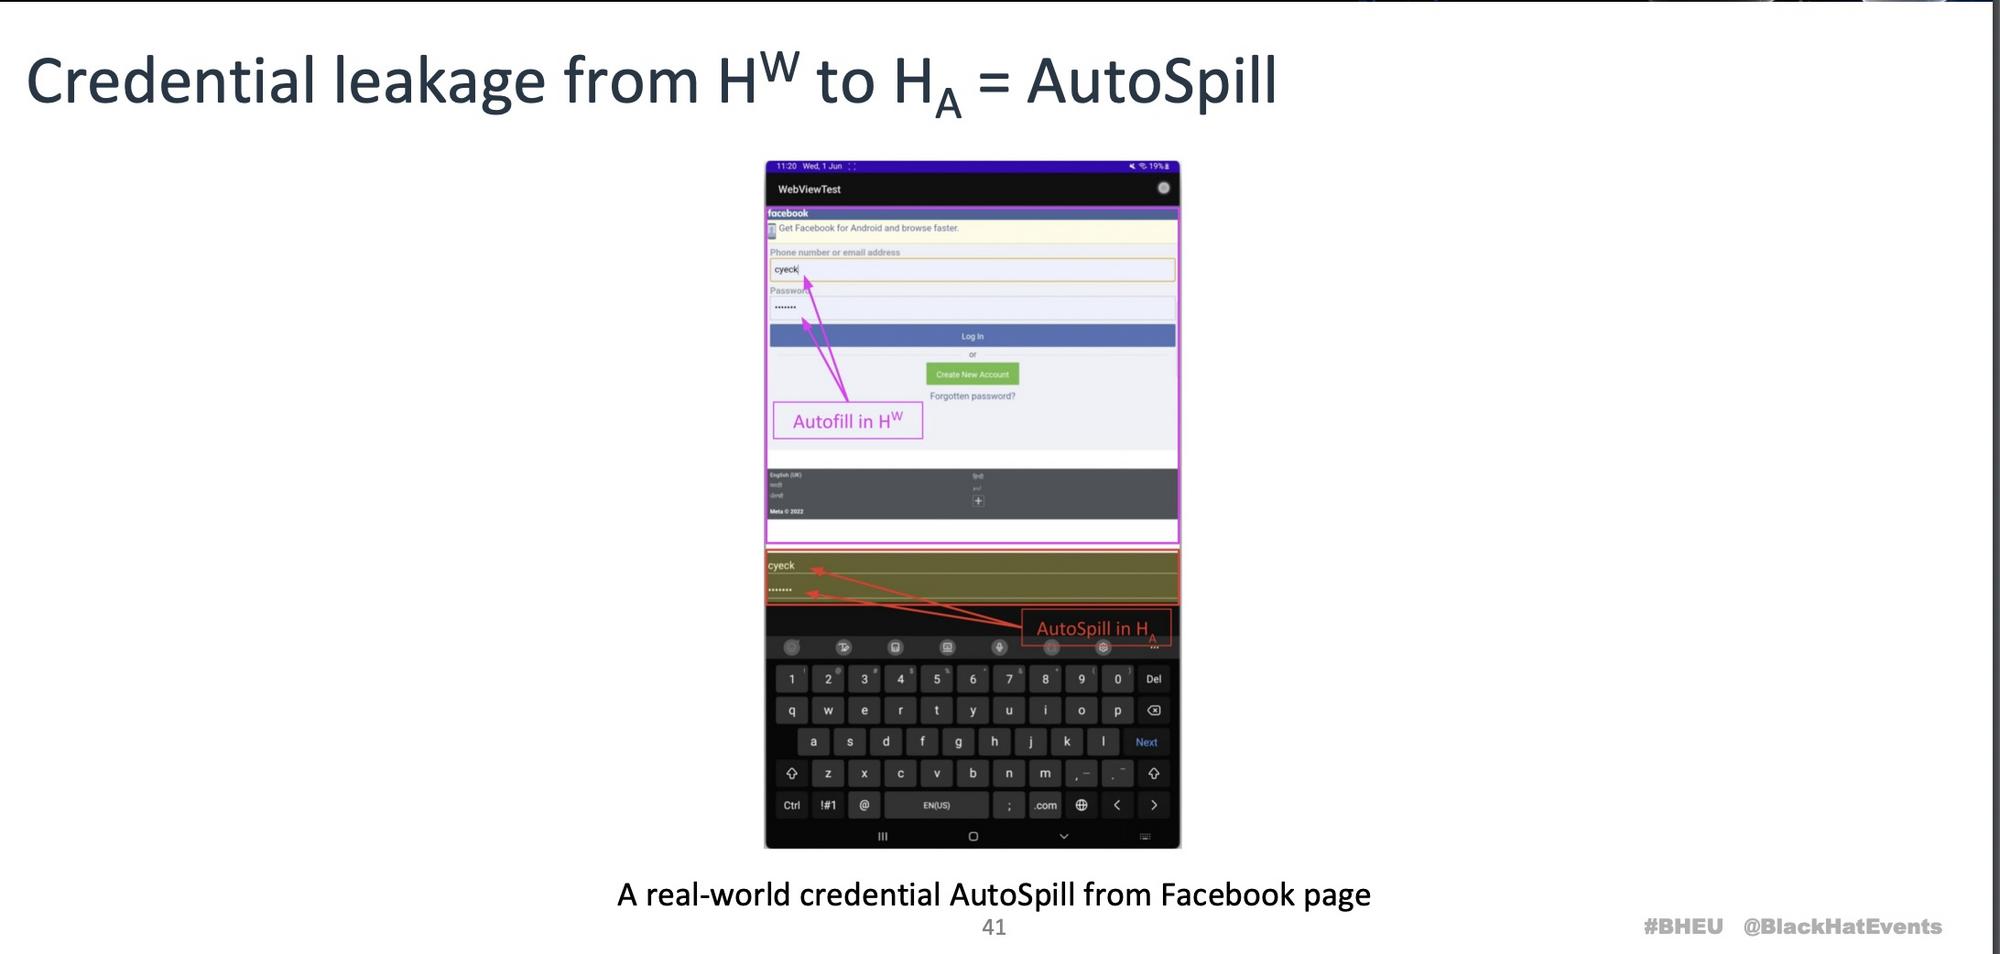
Специалисты продемонстрировали метод извлечения учётных данных из наиболее популярных менеджеров паролей на Android-устройствах. Суть этого метода кроется в использовании функциональности автозаполнения, которой располагает компонент мобильной ОС — WebView.

Способ кражи паролей исследователи продемонстрировали на конференции Black Hat Europe. В демонстрации фигурировало множество приложений для сохранения и управления учётными данными.

Эксперты, описавшие свои выводы в отчёте, назвали эту уязвимость «AutoSpill». Поскольку менеджеры паролей постепенно набирают популярность — например, в США 34% опрошенных пользователей используют такой софт в 2023 году (годом ранее — 21%) — «AutoSpill» представляет серьёзную угрозу для владельцев мобильных устройств.

«Если на девайсе установлено вредоносное приложение, оно без труда вытащит учётные данные жертвы. Никакого фишинга или других похожих приёмов не требуется», — объясняют исследователи.

«Самое плохое — такие программы могут размещаться на официальных площадках вроде Google Play Store, что позволит им добраться до многих пользователей».

При этом специалисты не уверены, использовал ли кто-либо AutoSpill в реальных кибератаках. Сразу после обнаружения уязвимости эксперты разослали разработчикам затронутых менеджеров паролей соответствующие уведомления, чтобы они смогли оперативно подготовить патчи.


«Они ответили, что это не их зона ответственности, а проблема исключительно платформы Android. Мы пытались спорить и потратили много времени на объяснение сути бреши, но к положительному результату это не привело», — вспоминает Анкит Гангвал, один из специалистов.

Однако не все девелоперы проявили такую упёртость. Например, разработчики 1Password, изучив сообщения об уязвимости, обещали устранить проблему. обозримом будущем.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru