



Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Как сообщили в Microsoft, все пользователи Windows 10 (включая домашних) смогут платить за дополнительные три года обновлений, устраняющих уязвимости в системе. Эта программа известна как Extended Security Updates (ESU).

Напомним, поддержка операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

Финальным релизом этой версии ОС станет Windows 10 22H2. Стоит отметить, что отдельные устройства на Windows 10, установленные, например, в медицинских учреждениях и на промышленных предприятиях, продолжат получать патчи и после октября 2025-го.

Microsoft советует системным администраторам, компьютеры которых сидят на «десятке», либо обновиться до Windows 11, либо платить за дополнительный период патчинга.

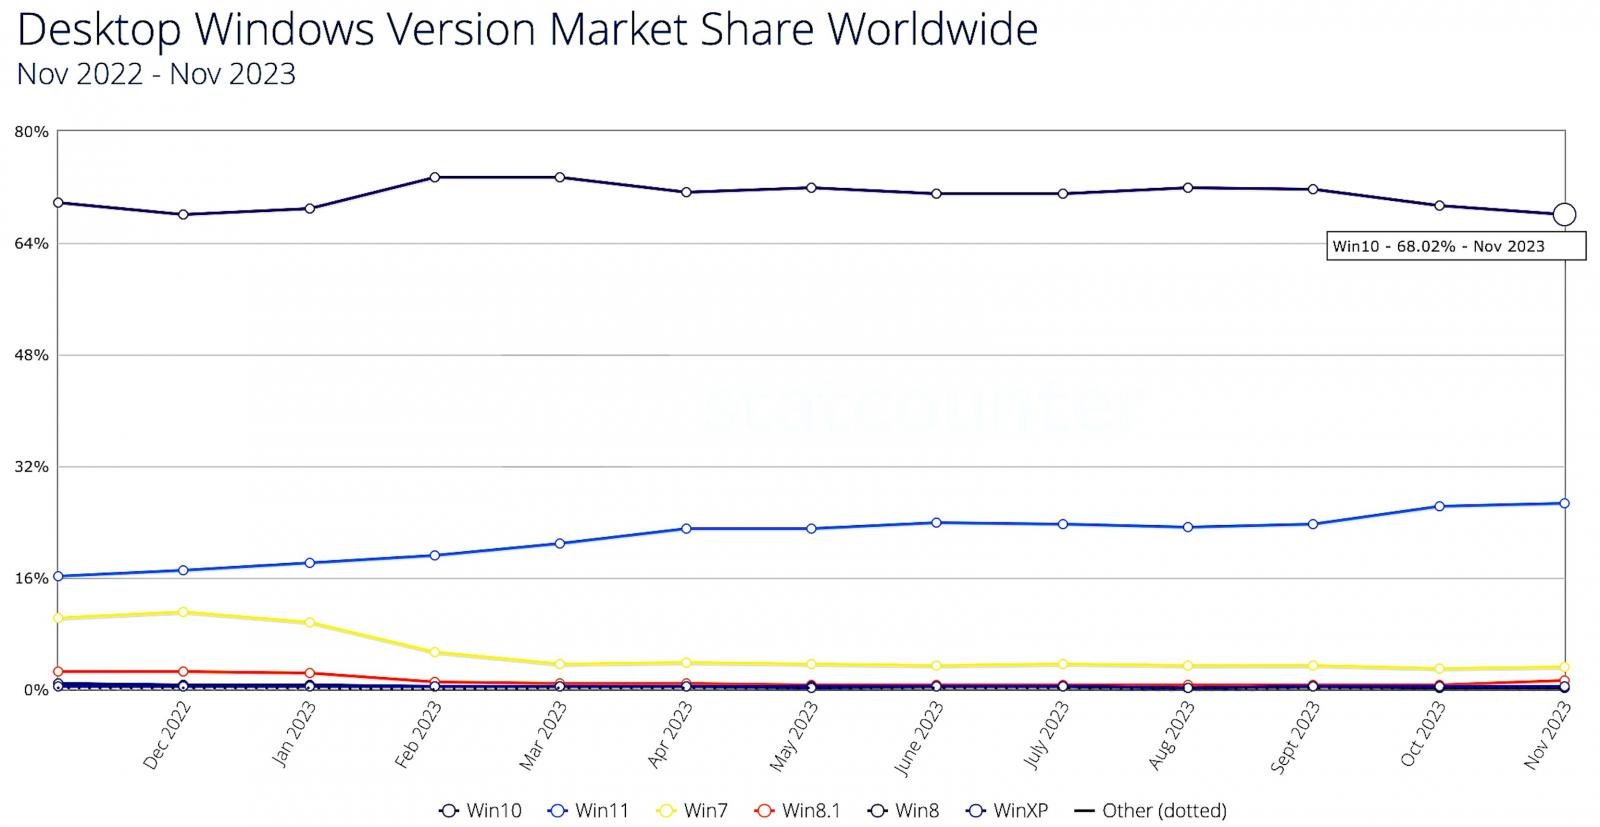
Согласно данным Statcounter Global Stats, 68% Windows-устройств по всему миру до сих пор используют 10-ю версию. Windows 11 на сегодняшний день занимает всего 26%.

«Само собой, мы в первую очередь рекомендуем перейти на Windows 11, однако понимаем, что иногда есть обстоятельства, которые мешают это сделать до даты окончания поддержки Windows 10. Именно поэтому мы предлагаем программу Extended Security Updates, благодаря которой вы сможете получать обновления ещё три года», — отмечает Джейсон Лезнек из Microsoft.

Корпорация из Редмонда обещает, что актуальные цены и условия будут доступны ближе к октябрю 2025 года.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru