



Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Как сообщили в Microsoft, все пользователи Windows 10 (включая домашних) смогут платить за дополнительные три года обновлений, устраняющих уязвимости в системе. Эта программа известна как Extended Security Updates (ESU).

Напомним, поддержка операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

Финальным релизом этой версии ОС станет Windows 10 22H2. Стоит отметить, что отдельные устройства на Windows 10, установленные, например, в медицинских учреждениях и на промышленных предприятиях, продолжат получать патчи и после октября 2025-го.

Microsoft советует системным администраторам, компьютеры которых сидят на «десятке», либо обновиться до Windows 11, либо платить за дополнительный период патчинга.

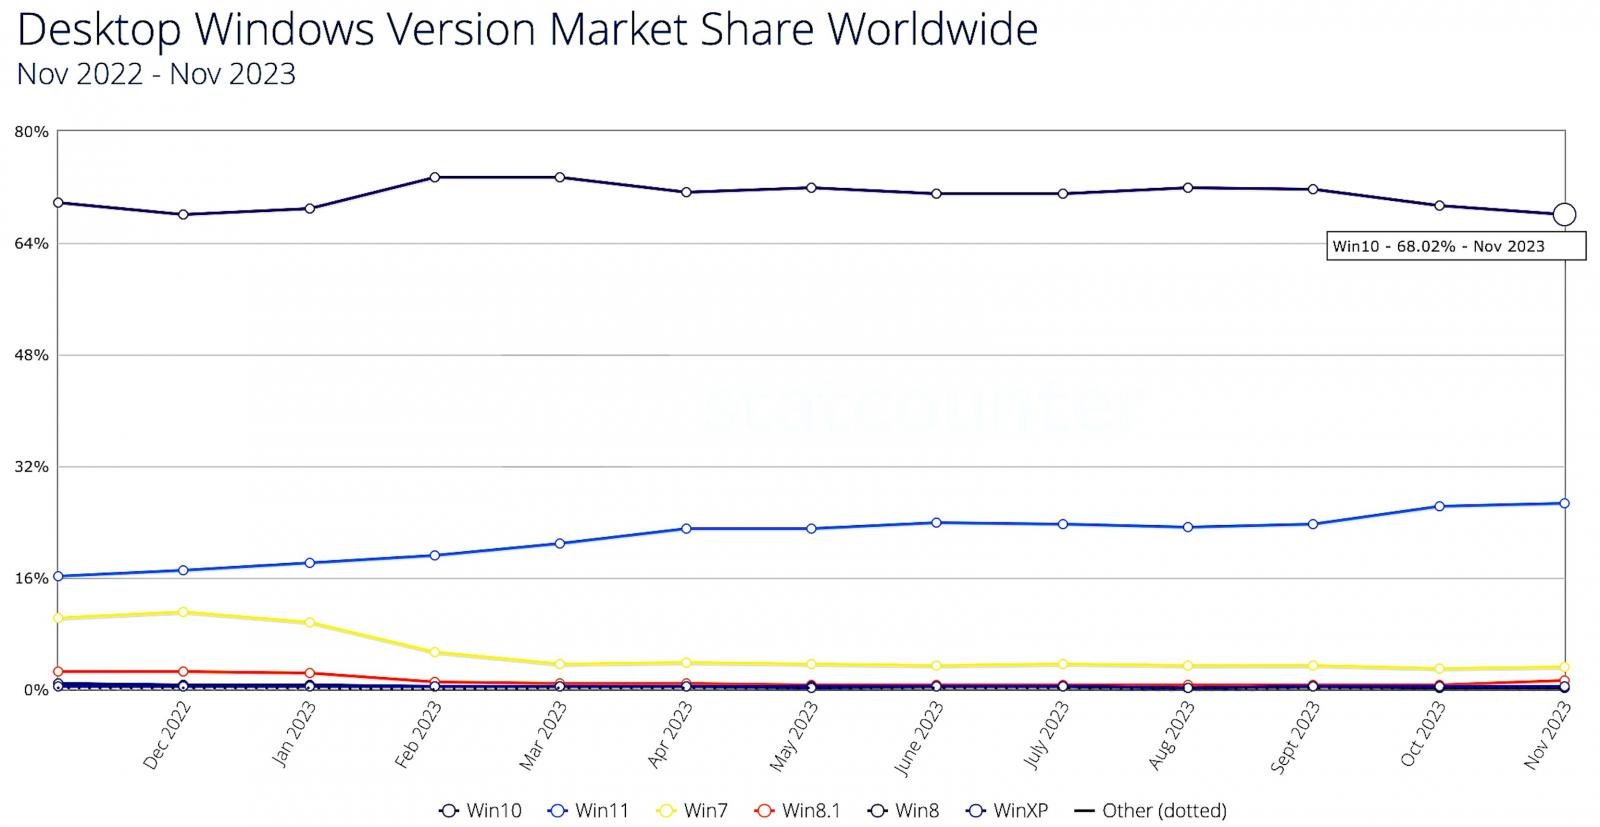
Согласно данным Statcounter Global Stats, 68% Windows-устройств по всему миру до сих пор используют 10-ю версию. Windows 11 на сегодняшний день занимает всего 26%.

«Само собой, мы в первую очередь рекомендуем перейти на Windows 11, однако понимаем, что иногда есть обстоятельства, которые мешают это сделать до даты окончания поддержки Windows 10. Именно поэтому мы предлагаем программу Extended Security Updates, благодаря которой вы сможете получать обновления ещё три года», — отмечает Джейсон Лезнек из Microsoft.

Корпорация из Редмонда обещает, что актуальные цены и условия будут доступны ближе к октябрю 2025 года.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru