



Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Как сообщили в Microsoft, все пользователи Windows 10 (включая домашних) смогут платить за дополнительные три года обновлений, устраняющих уязвимости в системе. Эта программа известна как Extended Security Updates (ESU).

Напомним, поддержка операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

Финальным релизом этой версии ОС станет Windows 10 22H2. Стоит отметить, что отдельные устройства на Windows 10, установленные, например, в медицинских учреждениях и на промышленных предприятиях, продолжат получать патчи и после октября 2025-го.

Microsoft советует системным администраторам, компьютеры которых сидят на «десятке», либо обновиться до Windows 11, либо платить за дополнительный период патчинга.

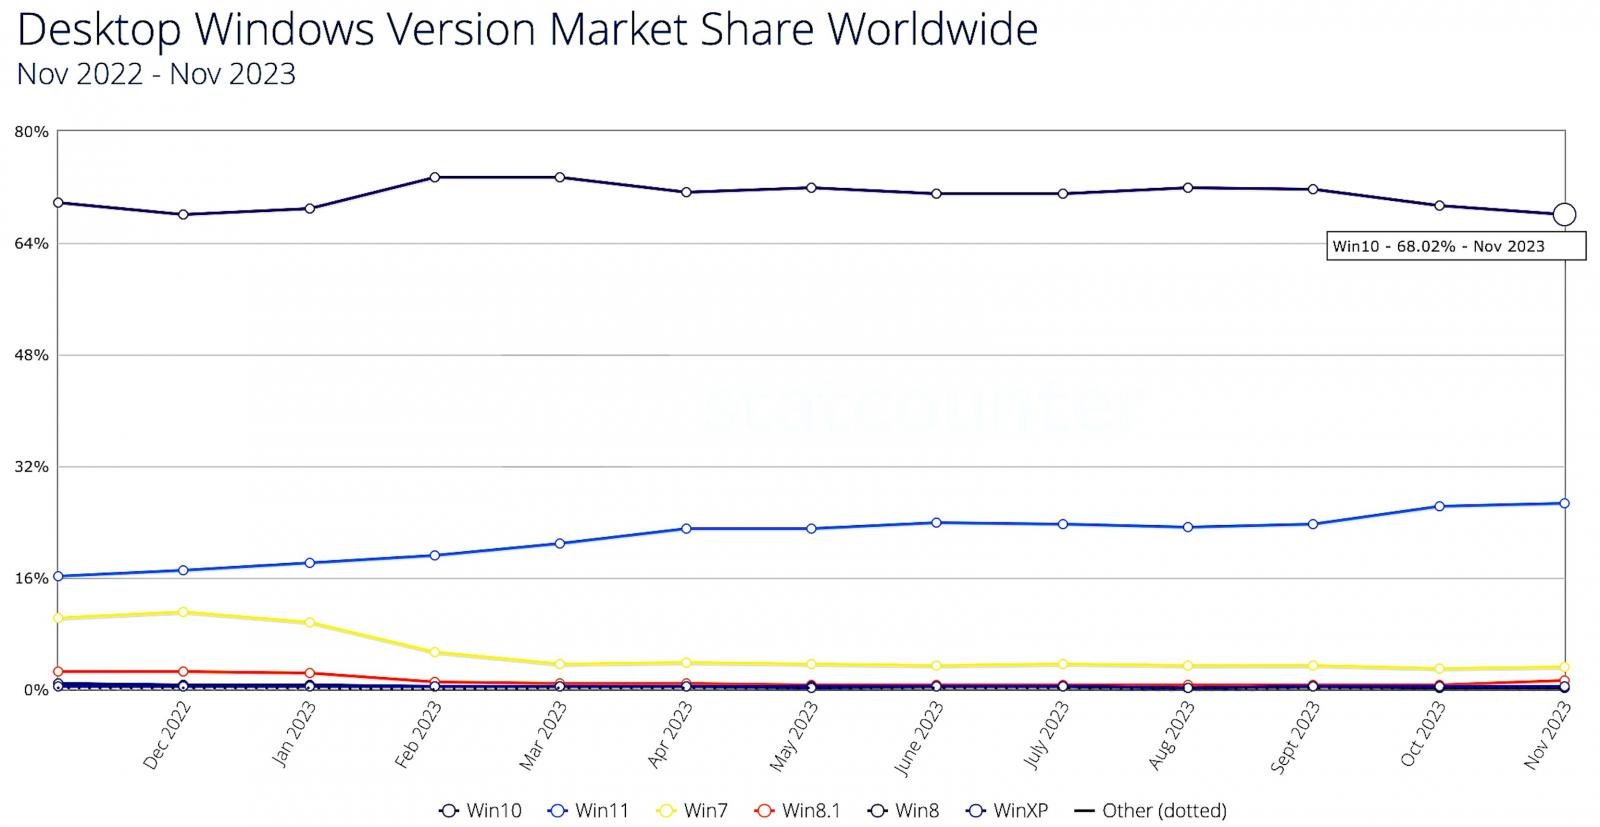
Согласно данным Statcounter Global Stats, 68% Windows-устройств по всему миру до сих пор используют 10-ю версию. Windows 11 на сегодняшний день занимает всего 26%.

«Само собой, мы в первую очередь рекомендуем перейти на Windows 11, однако понимаем, что иногда есть обстоятельства, которые мешают это сделать до даты окончания поддержки Windows 10. Именно поэтому мы предлагаем программу Extended Security Updates, благодаря которой вы сможете получать обновления ещё три года», — отмечает Джейсон Лезнек из Microsoft.

Корпорация из Редмонда обещает, что актуальные цены и условия будут доступны ближе к октябрю 2025 года.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru